
未解決
クローズ
[Ask The Experts]テクニカルサポートが語るPowerStoreで多くのユーザーが引っかかるポイント
2020年に登場してから早6年、(【Ask The Expert】 Future of Storage, PowerStore 登場、新たな時代の幕開け)
PowerStoreは様々な場面で活躍中!しかし使う場面が多ければ多いほど、悩んだり迷ったりすることも!
今回のAsk The Expertsでは、そんな悩みをエキスパートが解決します。 どんどん悩みを書いてください!

期間:2026年8月24日から2週間 →延長決定!9月11日まで開催!
エキスパート :
 Mitsunari, Kanta kanta.mitsunari
最後のエキスパートイベントへの参戦は、なんと9年前!あっという間に社歴19 年、NASサポート一筋13年。忙しすぎてやせ細りすぎた現場時代から少し育ったとはいえ、まだまだスリムな体でゆるく筋トレする毎日。現場、VNX、Unityでくぐり抜けてきた修羅場経験を生かして、今度はPowerStoreに対峙。ちょっと怖くて楽しみ、最新鋭のプロダクトはやっぱりエンジニア魂がうずきます。
 Sekiguchi, Tomoaki sekigtb6f932
カスタマーサポートとしてのキャリアは25年以上。アカウントCEとして三井ビルにオフィスがあった時代からお客様とストレージとともに歩んできた。PowerStoreサポートとして培った経験と知識を発揮する毎日ではあるが、格闘しながらもともに成長した相棒のようなCXが実はかなり懐かしかったりして…(CXがわからない方はCX EMCでGoogle検索してください)
プライベートでは登山を楽しむけれど今年は熊が多いのでちょっと心配…
 Kadota, Nobuyuki nobuyuki_kadota
多くのプロダクト(サーバー、スイッチ、EqualLogic、FluidFS、Compellent)をサポートしてきた入社17年のベテラン!技術革新で現代のストレージは昔よりサポートしやすくなったとは言え、致命的な障害は避けられず…そこで生きるのが今までの経験。
そんなベテランサポートでもプライベートの子育てでは毎日てんやわんや。習い事の送り迎えに始まり、言うことを聞かないティーンの対応まで、やることは尽きない。

Kai, Masashi Masashi.Kai
前職からのストレージ歴を含めるとすでに18年経過。PCすら触ったことがなかったのにいつの間にかストレージエンジニアとしてのキャリアは中堅以上に。
PowerVaultも診てきた彼が考えるPowerStoreはまさにDellとEMCの英知が詰め込まれたストレージ。サポートエンジニアとしての感情はまさしく厄介な恋人……嫌いだけど愛してる……
私生活では自称音楽家(敢えて趣味とは言わない)。息子とのトランポリンのほかは漫画やアニメ、小説をたしなむインドア派。
(編集済み)
0
1
投稿済み 2026年8月25日 00:31
記事の続きです。
設定完了後の動作確認について、書かせていただきます。項目:
1. 通信するポートについて
2. EICARを使用した動作確認
3. ウィルスチェックソフトウェア側の設定も確認が必要--------
1. 通信するポートについて
設定を完了してもCAVAステータスが正常にオンラインにならない場合は、AVサーバのファイアウォールで以下の関連ポートがブロックされていないか確認してみてください。
- CEEをデフォルトでインストールするとHTTP Serverは無効になります。
この場合、NAS ServerからCAVAへの通信は、RPC over SMBで行われ、Port 445番を利用します。
SMBと同じポートですがNAS Serverへの通信ではなく、CAVAへの通信なので、AVサーバ側のinboundの445を開放ください。 - CEEをHTTP Serverありでインストールすると、12228がAVサーバ側でLISTENされるようになります。その場合はこちらも必要に応じてポート開放ください。
利用しているプロトコルは項番7でご紹介したコマンドで確認できます。
(PowerStore側のコマンドですので、オンラインになったあとでしか確認できませんが・・・・)
利用しているプロトコルは項番7でご紹介したものと同じコマンドで確認できます。
(PowerStore側のコマンドです。オンラインになったあとでしか確認できませんが・・・)
**ここでは"mkNAServer"を指定していますが、適宜他のNAS Server名に置き換えて実行ください。
RPC over SMBを利用している場合:
$ svc_nas_tools --server mkNAServer --args="-cava"
mkNAServer : commands processed: 1
1787102626: VC: 6: NAS server mkNAServer: Enabled and Started
1787102626: VC: 6: 1 checker IP Address(es):
1787102626: VC: 6: xxx.xxx.xxx.xxx ONLINE at Wed Aug 19 01:23:37 2026 (GMT-00:00)
1787102626: VC: 6: MS-RPC over SMB, CAVA version: 9.3.0.0
1787102626: VC: 6: AV Engine: Symantec AV
1787102626: VC: 6: Remediation Window: 10 seconds
------
HTTPを利用している場合(インストール時にHTTP Serverを有効化した場合:
$ svc_nas_tools --server mkNAServer --args="-cava"
mkNAServer : commands processed: 1
1787102834: VC: 6: NAS server mkNAServer: Enabled and Started
1787102834: VC: 6: 1 checker IP Address(es):
1787102834: VC: 6: xxx.xxx.xxx.xxx ONLINE at Wed Aug 19 01:27:08 2026 (GMT-00:00)
1787102834: VC: 6: HTTP, CAVA version: 9.3.0.0
1787102834: VC: 6: AV Engine: Symantec AV
1787102834: VC: 6: Remediation Window: 10 seconds
------
2. EICARを使用した動作確認
設定が完了してPowerStore NAS Server - AVサーバ間で通信ができるようになりましたら、AntivirusEngineが正しく動作して怪しいファイルを検出・対処してくれるのかを確認する必要があるかと思います。
ウイルス対策のテストには、古くからEICARテストファイルが利用されています。
これは無害な文字列で、アンチウイルス製品が検知するための標準テストパターンです。
作成手順:a. メモ帳を開く(または任意のテキストエディタ)
b. 以下の文字列を入力する(一応本記事におかしなことがおこらないように途中に改行をはさんでおりますが改行は不要です。また、先頭と末尾の [ ] も不要です。):
[ X5O!P%@AP[4\PZX54(P^)7CC)7}$
EICAR-STANDARD-ANTIVIRUS-TEST-FILE!
$H+H* ]
c. ファイル名を eicar.com として保存します。(検証では拡張子を.comにしなくても検出してくれました。)
該当ファイルを保存した瞬間に、AntivirusEngineがファイルを検出してくれるはずです。
VirusCheckソフトウェアの検出履歴等を確認してみましょう。
正常に検出した場合、PowerStore ManagerのEVENTSにも以下のようなイベントが記録されます。
EVENT ID:0x013fca01
Dsecription:
The antivirus (AV) engine detected XXXXXXX, used by XXXXXXXX, Cava server IP: XXX.XXX.XXX.
また、以下のコマンドでもPowerStore側で検出したことを確認できます。この出力例では、2度Eicarファイルを検出させた後に確認していますので、カウントが2になっています。**ここでは"mkNAServer"を指定していますが、適宜他のNAS Server名に置き換えて実行ください。
$ svc_nas_tools --server mkNAServer --args="-cava -stats"
mkNAServer : commands processed: 1
1786950704: VC: 6: Total Requests: 2
1786950704: VC: 6:
1786950704: VC: 6: NO ANSWER from the Virus Checker Servers: 0
1786950704: VC: 6: ERROR_SETUP: 0
1786950704: VC: 6: FAIL: 0
1786950704: VC: 6: TIMEOUT: 0
1786950704: VC: 6: Total Infected Files : 2d
1786950704: VC: 6: Deleted Infected Files: 0
1786950704: VC: 6: Renamed Infected Files: 0
1786950704: VC: 6: Modified Infected Files: 0
1786950704: VC: 6: Detected Infected Files: 2
1786950704: VC: 6: CAVA Request: count=2 min=22603 uS, max=24130 uS, average=23367 uS
1786950704: VC: 6: AV Thread process: count=2 min=1026571 uS, max=1035312 uS, average=1030941 uS
1786950704: VC: 6: VC Event processing: count=2 min=1028719 uS, max=1037427 uS, average=1033073 uS
1786950704: VC: 6:
1786950704: VC: 6: 0 files in the collector queue.
1786950704: VC: 6: 0 files processed by the AV threads.
3. ウィルスチェックソフトウェア側の設定も確認が必要
これは一例ですが、例えば今回利用しているSymantecEndpointProtectionでは、以下の項目にチェックを入れることでPowerStoreSMB領域へのファイルの操作時などにウィルス検知が動作するようになりました。
ChangeSettingsでVirus and Spyware Protectionを選択 > Auto-Protect タブで、以下の設定になっていることを確認:
- Scan files on remote computers : 有効
- Only when files are executedの : 無効

少なくとも今回の動作環境ではその他の設定はデフォルトで動作しましたが、他にも細かい設定が数多くあります。うまく動かない場合は情報を探したり色々試したりする必要はあるかもしれません。
他のソフトウェアをご利用される場合も、うまく動作しない場合は類似した設定等がないかどうか確認されると良いかもしれません。
以上となります。本記事が何かのお役に立てましたら嬉しいです。
- CEEをデフォルトでインストールするとHTTP Serverは無効になります。
0
0
投稿済み 2026年8月27日 04:33
こんにちは、コミュニティに記事を書かせていただきますSekiguchiと申します。
今回は過去に遭遇したLinux環境での障害事例をご紹介しようと思います。
Linux環境でmultipath.confが正しく設定されていない場合、次のような不具合が発生する可能性があります。
[障害事例]
1)PowerStore側で片ノードがダウンした際、適切にパスが切り替わらず、データアクセス不可(DU)
2)PowerStore Manager Web UIにてノード AまたはBのパフォーマンスデータが期待通りに正常に表示されない
Dell Technologies Host Connectivity Guide for Linux (May 2024)のP.202にMPIO configurationのセクションがありますが、日本国内(Citrix XenServer)でDU発生により、本ドキュメントが見直され、2024年5月に修正されています。それ以前にリリースされた本ドキュメントには、「hardware_handler "1 alua"」の記述がありませんでした。
Dell Technologies Host Connectivity Guide for Linux
devices {
device {
vendor DellEMC
product PowerStore
detect_prio "yes" path_selector "queue-length 0"
path_grouping_policy "group_by_prio"
path_checker tur
failback immediate
fast_io_fail_tmo 5
no_path_retry 3
rr_min_io_rq 1
max_sectors_kb 1024
dev_loss_tmo 10
hardware_handler "1 alua"
}
そのため、2024年5月以前のDell Technologies Host Connectivity Guide for Linuxのドキュメントに従って、multipath.confを設定している場合は、multipath.confを見直してみることをおすすめします。
実際にPowerStore Manager WebUIからボリュームのNode Affinityを確認し、実際にホストからのIOが想定通りにノードに来ることを確認することもポイントです。障害事例 2)はPowerStoreのボリュームのNode Affinityとmultipath -llで確認した時のstatus=activeのデバイスが異なっていた事例でした。
今回、LabのPowerStore側で100GBの2つのVolumeを作成し、Node Affinityを以下のように設定してみました。Rocky9-datavol1のボリュームは「System selected Node A」でシステム的にNode Aに割り当てられており、Rocky9-datavol2のボリュームは「Preferred Node B」で手動でNode Bに割り当ててみました。
Node Affinityの変更手順については下記KBをご参照ください。
000194291
PowerStore: How to change volume node affinity
https://www.dell.com/support/kbdoc/ja-jp/000194291/powerstore-changing-volume-s-node-affinity
Linux側からマルチパスデバイス(ファイルシステム)にdd等でIOをかけ、PowerStore側で設定されたボリュームのNode Affinityのノードに対して、IOが来ることをiostat等で確認してみるといいかもしれません。
[サンプル]
Volume名
LUN番号
Node Affinity
Rocky9-datavol1
1 System selected Node A
Rocky9-datavol2
2 Preferred Node B

multipath -llで確認すると、data01のsdb/sddデバイスのstatusがActive(status=active)になっています。
[root@xxxxx ~]# multipath -ll
data01 (368ccf09800488c878d37cd4b699d9271) dm-4 DellEMC,PowerStore
size=100G features='1 queue_if_no_path' hwhandler='1 alua' wp=rw
|-+- policy='queue-length 0' prio=50 status=active
| |- 33:0:0:1 sdb 8:16 active ready running
| `- 34:0:0:1 sdd 8:48 active ready running
`-+- policy='queue-length 0' prio=10 status=enabled
|- 35:0:0:1 sdf 8:80 active ready running
`- 36:0:0:1 sdh 8:112 active ready running
data02 (368ccf0980030eea4dda5f0b60f7d6dbb) dm-3 DellEMC,PowerStore
size=100G features='1 queue_if_no_path' hwhandler='1 alua' wp=rw
|-+- policy='queue-length 0' prio=50 status=active
| |- 35:0:0:2 sdg 8:96 active ready running
| `- 36:0:0:2 sdi 8:128 active ready running
`-+- policy='queue-length 0' prio=10 status=enabled
|- 33:0:0:2 sdc 8:32 active ready running
`- 34:0:0:2 sde 8:64 active ready running
[root@xxxxx ~]#
ls -l /dev/disk/by-pathで確認すると、sdb/sddデバイスがlun-1でNode A(dexxxxxxxxxxxx-a)に接続されており、sdg/sdiデバイスがlun-2でNode B(dexxxxxxxxxxxx-b)に接続されています。
[root@xxxxx ~]# ls -l /dev/disk/by-path
合計 0
lrwxrwxrwx. 1 root root 9 7月 27 08:13 ip-192.168.20.41:3260-iscsi-iqn.2015-10.com.dell:dellemc-powerstore-dexxxxxxxxxxxx-a-5c6dd590-lun-1 -> ../../sdb
lrwxrwxrwx. 1 root root 9 7月 27 08:13 ip-192.168.20.41:3260-iscsi-iqn.2015-10.com.dell:dellemc-powerstore-dexxxxxxxxxxxx-a-5c6dd590-lun-2 -> ../../sdc
lrwxrwxrwx. 1 root root 9 7月 27 18:45 ip-192.168.20.42:3260-iscsi-iqn.2015-10.com.dell:dellemc-powerstore-dexxxxxxxxxxxx-b-0072a1c1-lun-1 -> ../../sdf
lrwxrwxrwx. 1 root root 9 7月 27 18:45 ip-192.168.20.42:3260-iscsi-iqn.2015-10.com.dell:dellemc-powerstore-dexxxxxxxxxxxx-b-0072a1c1-lun-2 -> ../../sdg
lrwxrwxrwx. 1 root root 9 7月 27 08:13 ip-192.168.30.41:3260-iscsi-iqn.2015-10.com.dell:dellemc-powerstore-dexxxxxxxxxxxx-a-5c6dd590-lun-1 -> ../../sdd
lrwxrwxrwx. 1 root root 9 7月 27 08:13 ip-192.168.30.41:3260-iscsi-iqn.2015-10.com.dell:dellemc-powerstore-dexxxxxxxxxxxx-a-5c6dd590-lun-2 -> ../../sde
lrwxrwxrwx. 1 root root 9 7月 27 18:45 ip-192.168.30.42:3260-iscsi-iqn.2015-10.com.dell:dellemc-powerstore-dexxxxxxxxxxxx-b-0072a1c1-lun-1 -> ../../sdh
lrwxrwxrwx. 1 root root 9 7月 27 18:45 ip-192.168.30.42:3260-iscsi-iqn.2015-10.com.dell:dellemc-powerstore-dexxxxxxxxxxxx-b-0072a1c1-lun-2 -> ../../sdi
lrwxrwxrwx. 1 root root 9 6月 2 14:04 pci-0000:02:00.0-ata-1 -> ../../sr0
lrwxrwxrwx. 1 root root 9 6月 2 14:04 pci-0000:02:00.0-ata-1.0 -> ../../sr0
lrwxrwxrwx. 1 root root 9 6月 2 14:04 pci-0000:03:00.0-scsi-0:0:0:0 -> ../../sda
lrwxrwxrwx. 1 root root 10 6月 2 14:04 pci-0000:03:00.0-scsi-0:0:0:0-part1 -> ../../sda1
lrwxrwxrwx. 1 root root 10 6月 2 14:04 pci-0000:03:00.0-scsi-0:0:0:0-part2 -> ../../sda2
lrwxrwxrwx. 1 root root 10 6月 2 14:04 pci-0000:03:00.0-scsi-0:0:0:0-part3 -> ../../sda3
[root@xxxxx ~]#
今回はマルチパスが正しく構成されてないケースでの障害事例をご紹介させて頂きましたが、また機会があれば別の障害事例をご紹介させて頂きます。ありがとうございました。
0
0
投稿済み 2026年8月28日 06:00
こんにちは。コミュニティーには初投稿となりますテクニカルサポートの門田です。
今回はPowerStoreのSystem Bond(bond0)について紹介させていただきます。
System Bondとは
System Bond(GUI表記では”BaseEnclosure-NodeA/B-bond0”)とは、PowerStoreアプライアンスに搭載された4-Port Cardの先頭2つの物理ポート(FEPort0とFEPort1)を、LACP(Link Aggregation Control Protocol)で論理的に束ねたものです。
LACPの使用には、ネットワークスイッチ側での設定も必要です。

補足:
System Bondに使用していないPort 2とPort 3は、独立したポートとして使用可能です。
500Tモデルに搭載された4-Port Cardでは、Port 2とPort 3は拡張エンクロージャーとの接続用に予約され、フロントエンドポート(サーバとの接続用)としては使用不可です。
System Bondの目的・役割
LACP でSystem Bondを構成することにより、以下の効果が得られます。

特に、サーバ側のMPIO等による冗長性は確保できないけれどもシステム維持に重要な通信では、System Bondを利用することにより高可用性を維持しています。
補足:スイッチ側でLACPを利用できない場合、2つのポートはActive/Standbyで動作しますが帯域は向上しません。
System Bondを通過するトラフィックは、モデルによりSystem Bondを利用する通信の種別が異なります。
基本的な通信に加えて、T/QモデルではNAS関連の通信が、Xモデルではnode内蔵のESXiホスト関連の通信が加わります。

System Bondのステータス表記について
バージョンにより幾度か仕様変更されてきた歴史があります。以下の図で紹介させていただきます。

PowerStore OS 3.xでは、System Bondのポートにケーブルが接続されていない場合ステータスが「Failed」と表示されアラートが発生する仕様になっていたりしました。
ちょっと心配になる表記がOS 4.0以降で改善しています。
いずれのバージョンでも、一度でもLink upさせたポートは、ケーブルを抜いた際にDownのステータスになりアラートが発生しますので、ご注意ください。
PowerStore OS 4.4での変更点
削除が可能なりました
先の図中でも触れていますが、PowerStore OS 4.4より新機能としてSystem Bondの削除が可能になりました。
4.4未満のバージョンでは、System Bondは4-Port Card搭載モデルにおいて初期セットアップ時自動的に作成され、削除することはできませんでした。自動作成されなくなりました
初期セットアップのタイミングでは自動的に作成されなくなり、NASを使用する際や複数台でクラスターを組む場合に必要に応じてBondインタフェースを手動で作成することになりました。
このため、PowerStore OS 4.4以降で初期化したシステムではSystem Bondの概念自体が存在しなくなり、全てUser Defined Bondとして取り扱われます。
System Bondの削除には少し条件がありますので紹介させていただきます。
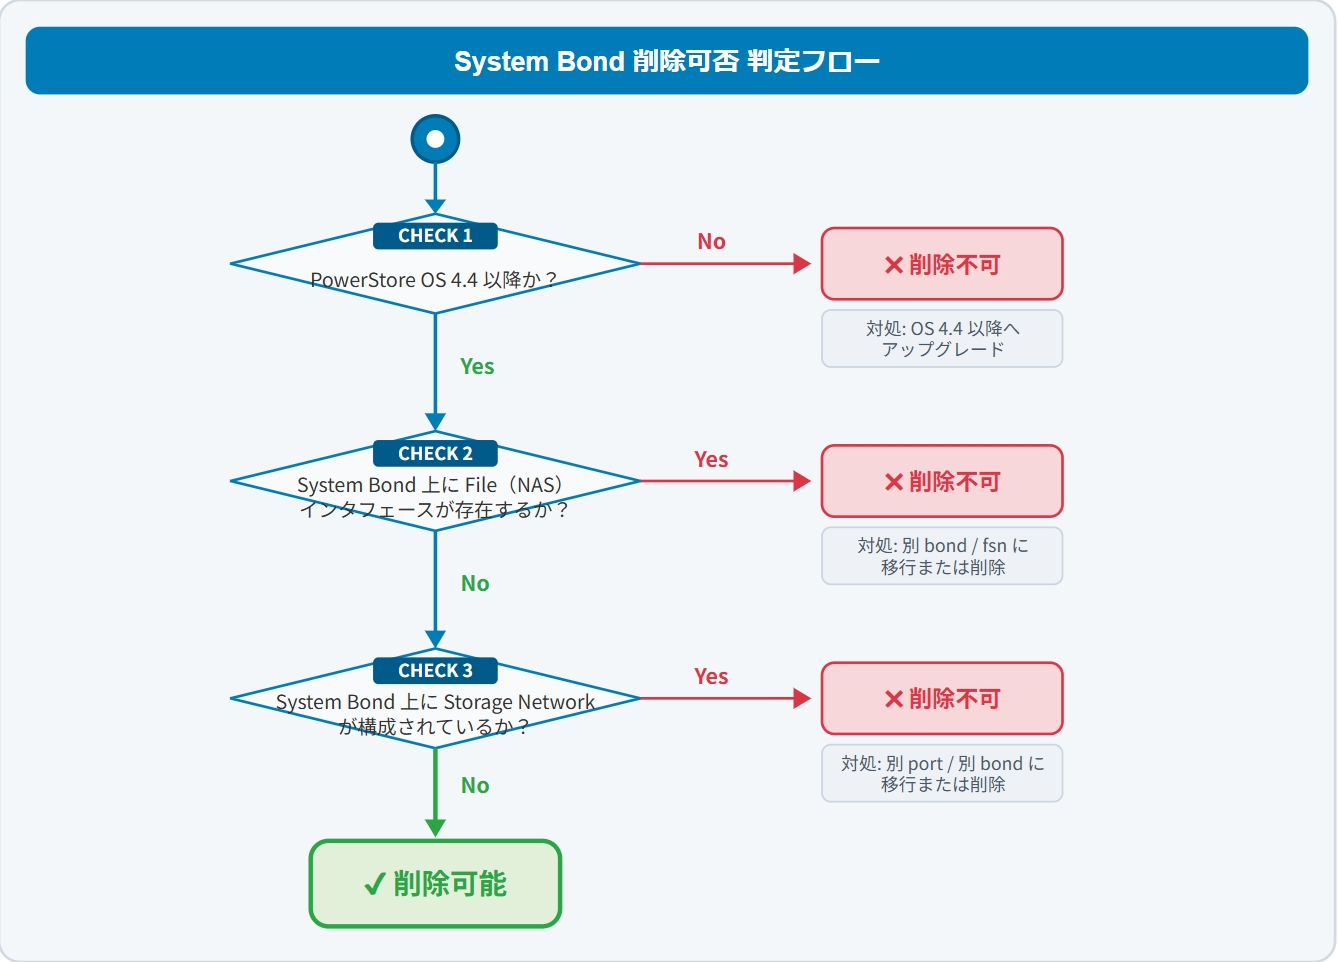
System Bondを削除するには...
PowerStore Managerのポート設定画面から、BaseEnclosure-NodeA-bond0またはBaseEnclosure-NodeB-bond0を選択して削除操作を行います。
GUIから行う場合は、以下の順に進みます。
[Hardware] > [Ports] > [Configuration] > [Ethernet] > [BaseEnclosure-NodeX-bond0] を選択 > [Link Aggregation] > [Delete Link Aggregation]

上図では [Delete Link Aggregation] がグレーアウトしていますが、これはStorage Networkが割り当てられていることによるものです。
割り当てられているNetworkをすべて削除することにより選択可能になります。
既知の不具合
System Bondの削除に関連する既知問題を紹介させていただきます。
試してみたけどエラーになってしまった場合は、こちらをご確認ください。
いずれのパターンにも該当しない場合は、テクニカルサポートまでご連絡ください。
- KB 000452127 - https://www.dell.com/support/kbdoc/000452127
PowerStore OS 4.4.0.0において、System Bondを削除しようとすると以下のエラーが発生する場合があります。
Encountered an irrecoverable error during command execution, Reason net_device_contains_children (0xE04020040004)
既にPowerStore OS 5.0.0.1以降で修正されている問題になりますが、発生してしまった場合はテクニカルサポートまでご連絡ください。
KB 000202169 - https://www.dell.com/support/kbdoc/000202169
Fileインタフェースを削除した際、エラーの発生によりFileインタフェースが完全に削除されない場合があります。
この影響でFileインタフェースが割り当てられていたBondインタフェースが使用中と判定されるため、削除することができません。
このようなケースでは、ダミーでFileインタフェースを作成(元々使用していたBondインタフェースに割り当て)してから、ダミーのFileインタフェースを削除することで解消できますのでお試しください。
PowerStore OS 4.4未満から4.4へのアップグレード時の影響
アップグレードしただけでSystem Bondが消えたり設定が変わったりすることはありません。
System Bondの削除は管理者が明示的に操作した場合のみ実行されますので、ご安心ください。
今回はPowerStoreのSystem Bondについて紹介させていただきました。
本投稿が少しでも疑問の解消につながりましたら幸いです。
(編集済み)
0
0
投稿済み 2026年8月31日 03:57
みなさまこんにちは。mitsunariと申します。
マニュアルに詳細な記述がなく、設定が複雑なSMB監査ログについて設定例をご紹介させていただきます。前提条件
PowerStoreでNAS ServerのファイルシステムにSMB設定がされている
NAS ServerがADに参加している
NAS ServerにアクセスできるADに参加したWindows端末およびUser
1.Snap-inのインストール
NAS ManagementというSnap-inをWindows端末にインストールします。
ダウンロード先:https://dl.dell.com/FOLDER06237663M/1/8.1.21.256_PowerStoreFileCifsMgmt_9J01W.exe
2.Snap-inの起動
Snap-inをインストールした端末でスタートからDell EMC NAS Managementを起動します。

3.Snap-inでNAS Serverへ接続
Data Mover/NAS Server Managementを右クリック、Connect to Data Mover/NAS Serverをクリック
監査対象のNASサーバー名を入力してOKをクリック(例:smb-nas)
接続されるとData Mover/NAS Server Managementの表示が(No Data MoverからNAS Server名)変わります
4.監査の有効化
Data Mover/NAS Server Management-Data Mover/NAS Server Security Settings-Audit Policyを右クリックしEnable auditingをクリック
有効化されるとAudit Policyの表示が(disabledからenabled)に変わります
5.Audit Policyの変更
監査したいAudit Policyを変更します。
ここでは例としてAudit Object Accessを変更します。
これによりオブジェクトへのアクセスを監査することができます。
Audit object accessをダブルクリックするとSecurity Policy Settingが開くので、Success, Failureにチェックを入れてOKをクリック
設定が有効になるとCurrent Setting、Effective SettingがともにSuccess, Failureと表示されます
Snap-inでの設定はこれで完了です。
6.コンピュータの管理でNAS Serverに接続
コンピュータの管理を開きコンピュータの管理を右クリックし別のコンピュータへ接続をクリック
対象NAS server名を入力しOKをクリック
接続されると表示が(ローカルからNAS Server名)変わります
7.Event logの上書き設定
クラシックイベントビューアー-グローバルログ-セキュリティを右クリック、プロパティをクリック
ログサイズが最大値に達した時の操作:イベントを上書きしないをクリックしOKをクリック
8.レジストリエディタでNAS Serverに接続レジストリエディタを開き、ファイル-ネットワークレジストリへの接続をクリック

対象のNAS Serverを入力しOKをクリック

接続されると対象のNAS Serverのエントリが出現します。
9.監査ログ出力先の変更
レジストリのパスに以下を入力しEnterを押下
"NAS server名"\HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\Eventlog\Security

監査ログ関連のレジストリが表示されます
Fileをダブルクリックし値を
c:\<ファイルシステム名>\<監査ログを置きたいファイルパス>\security.evt
として設定しOKをクリックします
**共有名ではなくPowerStore上でのファイルシステム名となります
**出力先を変更した場合、NodeのReboot等でNAS ServerのFailoverされた際にPathがデフォルト(c:\.etc\audit\security.evt)に戻ります。
詳細につきましては下記KBを参照の上、サポートセンターまでお問い合わせください。PowerStore: Custom security.evt path reverts to default after NAS Server reboot or failover
https://www.dell.com/support/kbdoc/en-us/000404404/powerstore-000404404
10.アーカイブ設定引き続きレジストリエディタで設定します。
ここでは例として監査ログファイルのサイズが512MBとなったらローテーションするように設定します。
**ほかのレジストリで時間などでローテーションすることができます
AutoArchiveEnabledをダブルクリックし値を1にしてOKをクリックします。
AutoArchiveTriggerPolicySizeをダブルクリックし値を512mbにしてOKをクリックします。

11.最大ログサイズの変更
コンピュータの管理に戻りイベントビューアー-クラシックイベントビューアー-グローバルログ-セキュリティを右クリック、プロパティをクリック
最大ログサイズを786432KBに設定しOKをクリック

これでNAS Server側の設定は完了です。
12.フォルダの監査設定
監査したいNAS Serverのファイルシステムにアクセスし、監査したいフォルダをWindows端末から開きます。
ここでは例として\\smb-nas\Audit\kansaにアクセスしています。(\\NAS Server名\ファイルシステム共有名\監査したいフォルダ)
右クリックでプロパティを開きます。

セキュリティタブから詳細設定をクリック

監査タブから追加をクリック
プリンシパルの選択をクリック
everyoneを入力してOKをクリック
種類をすべてにしてアクセス許可のフルコントロールにチェックを入れOKをクリック
詳細設定もOKをクリックします。

プロパティもOKをクリックします

これでフォルダの監査設定は完了です。
13.監査ログの確認
ステップ9で設定した出力先にアクセスして監査ログを確認します。
例では\\smb-nas\Audit\AuditLogにアクセスします(\\NAS Server名\ファイルシステム共有名\ステップ9で設定した監査ログを置きたいファイルパス)

監査ログが出力されていることが確認できます。
(編集済み)
1
0
投稿済み 2026年9月2日 05:33
PowerStore ManagerのAnomaly Detectionウィジェットについて
Expertの皆様
新機能のAnomaly Detectionウィジェットについてご質問させていただきます。
上記機能を利用したく、PowerStoreを最新バージョン(5.0.0.2)にアップデートしましたが、
以下のエラーが断続的に発生しており、当該ウィジェットが閲覧できない状況となっております。
※ハードウェア状態やヘルスチェック結果、マネジメント機能等は問題ございません。


以下Release Notesの「Issue ID: PSSLDF-83766」に近い現象かと思いましたが、
当機のバージョンではResolved Issueとなっておりました。
PowerStoreOS 5.0.0.x Patch Release Notes | Dell US
本機能を利用するための追加手順や、データを取得するための期間が何週間か必要、APEX AIOps Observabilityとの接続が必須といったような制約がありましたらご教示いただけますでしょうか。
6
1
投稿済み 2026年9月3日 03:30
@say. さん
投稿いただきありがとうございます。
手順自体は既に実施されてると思いますが
Dashboard > Add widget > Anomaly Detectionを追加で問題ございません。推察されているデータの不足時にはInsufficient historical data available for detecting anomalies (0xE07050010005)等のエラーが表示されるため
今回はAnomaly Detection自体に別の問題が発生している可能性が考えられます。個別のログで詳細に調査したほうがよさそうですので、お手数ですが弊社サポートセンターまでご連絡いただきますようお願い致します。

Masashi.Kai
1 Rookie
•
2 投稿
•
6 ポイント
0
4
投稿済み 2026年8月24日 01:30
こんにちは、初めてExpertとしてコミュニティに記事を書かせていただきます。Kaiと申します。
今回は、PowerStoreのCAVA(Common Anti-Virus Agent)について書かせていただきます。
構築する際、複数のマニュアルや記事を参照する必要があり、またPowerStore以外の部分で設定・確認の必要なことが多く、少々ややこしく感じる部分があると思いましたので、とりあげさせていただくことにしました。
CAVAとは
PowerStoreのCAVA(Common Anti-Virus Agent)は、PowerStore上のSMBシェアに対してウイルス対策を提供する仕組みです。
具体的には、Windows(もしくはLinux)サーバ上に配置したCAVAエージェントとサードパーティ製アンチウイルスソフトを連携させ、PowerStoreSMB経由へアクセスされるファイルに対してウイルススキャンを行います。
PowerStoreはファイルの作成・変更・読み取りなどのイベントを検知し、そのタイミングでアンチウイルスエンジンにスキャンを指示します。
また、CAVAはNASサーバ単位で有効化でき、特定の拡張子のみスキャンするなどの細かな制御や、複数サーバ構成による冗長化も可能です。(冗長化が推奨されています。)
なお、CAVAはSMBプロトコル向けの機能であり、NFSやFTP経由のファイル操作についてはウイルススキャンの対象外となります。
アーキテクチャ
(PowerScaleのマニュアルより抜粋、PowerScale nodeはPowerStore nodeと読み替えてください):
※CAVAの通信はHTTPもしくはRPC over SMBで行われます
今回の記事執筆用に使用した環境
PowerStore 1200T 4.2.0
Windows Server 2022 (DomainController)
Windows Server 2022 (AVサーバ / Symantec Endpoint Protection)
CEE 9.2.1.0/9.3.0.0 (CAVAエージェント)
用語
以下に本ドキュメント内で使用される用語についての説明を記載いたします。
CEE
CommonServiceEnabler - この機能を実現するために必要なWindowsもしくはLinuxにインストールするためのソフトウェア
AVサーバ
AntiVirusサーバ- PowerStoreSMB領域をスキャンするためにAntiVirusソフトウェアおよびCEEをインストールするサーバ。
CAVA
Common Anti-Virus Agent
CAVA構築概要 (兼目次)
事前準備(本記事では割愛する内容):
(virususer は任意の名称に置き換えていただいて問題ありません。以降、この記事ではCAVA用に作成されたユーザは“virususer”と記載します。ドメインコントローラ上では通常の権限のユーザで問題ありません。この検証ではDomainUsersグループにのみ属しています)
構築に必要な項目:
(Windowsマシンの”コンピュータの管理”を使用してPowerStore NAS Serverへ接続して実施)
(EMC NAS Management を使用してPowerStore NAS Serverへ接続して実施)
1. PowerStoreNAS ServerにAntivirus用のグループ"viruscheckers"作成
※viruscheckersグループを作成せず2の項目でvirususerに直接権限を付与しても動作しますので、動作させるために必須の項目ではありません。マニュアルに沿った方法で記載しております。
a. 任意のWindowsマシンでコンピュータの管理を起動
b. ツリーのトップを右クリックし”別のコンピュータへ接続”を選択し接続差先をPowerStoreNAS Serverに変更

c. システムツール>ローカルユーザとグループ>グループを選択し、”viruscheckers(名称は任意)”を作成

d.そのグループ内に、"事前準備(本記事では割愛する内容)"で作成済の"virususer"を入れる
これで、該当のNAS Server内にviruscheckersグループと、その下にCEEを実行できるユーザが追加されました。
2. viruscheckersグループにEMC Virus Checking 権限付与
実施するためには“DellEMC NAS Management”というツールを利用する必要があります。
ダウンロード先:
https://dl.dell.com/FOLDER06237663M/1/8.1.21.256_PowerStoreFileCifsMgmt_9J01W.exe
※1でも説明しております通り、ここはグループではなくユーザ(今回でいうとvirususer)に直接権限を与えても問題なく動作します。また、ユーザの追加であればPowerStore Manager GUIから実施可能ですので、“DellEMC NAS Management”を使用する必要はありません。
a. ダウンロードしたツールを開いて、対象のPowerStore NAS ServerへFQDNで接続
(操作 > Connect to Data Mover / NAS Server から実施)
b. Addを選択し、“Look in”をドメインではなくNAS Server自身の名称を選択し、viruscheckersを発見し、ADD > OK
3. AVサーバへCEEインストール
以下のURLよりサポートされている最新バージョンをダウンロードください。(2026年8月時点での最新版は9.3.0.0)
https://www.dell.com/support/product-details/ja-jp/product/common-event-enabler/drivers
SupportMatrix
https://elabnavigator.dell.com/vault/pdf/CEE_CAVA_support_matrix.pdf?key=1785508506579
a. AVサーバ上で.exeをダブルクリック(9.2以前は一旦ISOをマウントして.exeを実行)
9.0以降のバージョンではインストール中に以下の選択肢が表示されます。
- ”Enable HTTP Server”はプロトコルとしてHTTPを利用したい場合、CEPという機能(本記事では割愛)も利用したい場合に有効にしてください。
- “Enable AccessList”を有効にしてインストールした場合、CAVAを動作させるためにAVサーバ上で追加のレジストリ操作が必要になります。(後述)
今回はデフォルト設定でインストールします。(以下は、9.2/9.3のデフォルトであり、他のバージョンでは少々違いがあるかもしれません。)
b. Symantec SAVを利用する場合だけチェックを入れる。今回は入れません。

c. その後、再起動を促すメッセージが出ますので、AVサーバを再起動します。
d. 再起動後、以下のサービスが追加されたことを確認ください。
4. EMC CAVAのログインユーザをvirususerに変更する
a. サービス一覧より“EMC CAVA”を右クリックしプロパティを開く
b. [ログオン]のタブを選択
c. “アカウント”の“参照”をクリックし、“場所”をドメインに変更、名前の確認でvirususerが認識されることを確認し、パスワードを入力してOKをクリックしてください。(Windowsのバージョンにより操作が若干異なります)

d. EMC CAVAサービスを再起動します。
これでサービスの実行ユーザが正しく設定されました。次の項目で、virususerに権限を与える必要があります。
5. AVサーバ上でvirususerをadministratorsグループに追加
a. AVサーバのコンピュータの管理(ローカル)を開く
b. ローカルユーザとグループ > グループを選択
c. Administratorsを右クリックして”プロパティ”もしくは“グループに追加”をクリック
d. [追加] > virususerを入力、名前の確認を実施し[OK]をクリック

6. AVサーバでのレジストリキーの設定
項目3において、インストール時に"Enable AccessList"を有効にしてインストールした場合、この設定が必要になります。
a. AVサーバ上でレジストリエディタを開き、HKEY_LOCAL_MACHINE > SOFTWARE > EMC > CEE > Configuration > Security > Accessへ移動
b. AccessListに、今回設定したいNAS ServerをFQDNで入力(以下の例ではmknaserver.testdomain.local)

c. EMC CAVAサービスを再起動
上記で設定したAccessListの下にあるキー、AccessListEnabledの値は、"Enable AccessList"にチェックをいれてインストールすると1になっています。この値が1の場合は、AccessListに記載されているNAS Serverからの通信のみを受け付けます。
特に制限を設けない場合は、インストール時に“Enable AccessList”のチェックを外してインストールするか、インストール後にレジストリで“AccessListEnabled”の値を0にしてください。
7. PowerStore ManagerよりAntivirus有効化(AVサーバ登録)
a. PowerStore Managerへadmin権限のあるユーザでアクセス
b. 設定対象のNAS Serverへ移動し、Security & Events > [Antivirus]タブを選択

何も設定していない状態:
c. [Configure]をクリックして、AVサーバのIPアドレス or FQDN、対象とする(しない)ファイルの種類を拡張子で指定

例:全ファイルをスキャン対象とし、.tmpは除外
d. [Account Privileges]タブで、2で登録したviruscheckersグループが登録されていることを確認

(もしくは、グループを利用しない場合はvirususerをdomainname\virususerという形でここで登録できます。)
e. AVサーバとの接続が成功したら、[Audit Info]タブでOnline=Yesとなり、各種情報が見えるようになります。

f. 同様の情報を、CLIコマンドsvc_nas_toolの--args=”-cava”で見ることができます。
$ svc_nas_tools --server mkNAServer --args="-cava"
mkNAServer : commands processed: 1
1786950178: VC: 6: NAS server mkNAServer: Enabled and Started
1786950178: VC: 6: 1 checker IP Address(es):
1786950178: VC: 6: xxx.xxx.xxx.xxx ONLINE at Mon Aug 17 07:02:58 2026 (GMT-00:00)
1786950178: VC: 6: MS-RPC over SMB, CAVA version: 9.2.1.0
1786950178: VC: 6: AV Engine: Symantec AV
1786950178: VC: 6: Remediation Window: 10 seconds
1786950178: VC: 6: Server Name: testserver.testdomain.local
1786950178: VC: 6: Last time signature updated: Mon Aug 17 06:34:48 2026 (GMT-00:00)
1786950178: VC: 6:
1786950178: VC: 6: 1 File Mask(s):
-----
■各種マニュアル
Common Event Enabler - manuls
https://www.dell.com/support/product-details/en-us/product/common-event-enabler/resources/manuals
Dell Technologies Info Hub(PowerStore CAVA)
https://infohub.delltechnologies.com/en-us/l/dell-powerstore-file-capabilities-1/cava-16/
SupportMatrix
https://elabnavigator.dell.com/vault/pdf/CEE_CAVA_support_matrix.pdf?key=1785508506579
以上となります。本記事が何かのお役に立てましたら嬉しいです。
次の記事では、設定したCAVAの動作確認について記載予定です。
(編集済み)