如何在 Windows 事件查看器中查看戴尔可信设备事件
Summary: 了解如何使用 Windows 中的事件查看器来监视 BIOS 事件和攻击指示器、BIOS 验证等戴尔可信设备状态。
This article applies to
This article does not apply to
This article is not tied to any specific product.
Not all product versions are identified in this article.
Instructions
戴尔可信设备是 Dell SafeBIOS 产品组合的一部分。戴尔可信设备是一种应用程序,可提供本地端点的安全状态和安全监视建议操作。戴尔可信设备包括以下功能:
- BIOS Verification
- BIOS 事件和攻击指示器
- BIOS 映像捕获
- 英特尔 ME 验证
- Secured Component Verification(在云上)
- 常见漏洞和披露 (CVE)
- 安全风险防护评分
- 戴尔事件存储库和安全信息及事件管理 (SIEM) 集成
受影响的产品:
- 戴尔可信设备
受影响的版本:
- 戴尔可信设备版本 6.1 及更高版本
受影响的平台:
- Windows 10
- Windows 11
受影响的硬件:
- Latitude
- OptiPlex
- Precision
- XPS
要在 Windows 事件查看器中查看戴尔可信设备事件, 请打开 Windows 事件查看器。从那里,您可以查看 BIOS 事件和攻击指示器 (IoA)、BIOS 验证、英特尔管理引擎验证(英特尔 ME)、安全组件验证 (SCV) 以及常见漏洞和披露 (CVE)。
注意: 默认情况下,Windows 事件查看器按日期和时间对数据进行排序。您可以通过单击列标题 “级别”、“ 日期和时间”、“ 源”、“ 事件 ID”或 “任务类别 ”来更改此数据的排序,以快速找到感兴趣的事件。
打开 Windows 事件查看器
- 在 戴尔可信设备本地控制台的 Windows 系统链接下,单击 事件查看器。

- 从 事件查看器中,展开 应用程序和服务日志, 然后选择 戴尔可信设备。
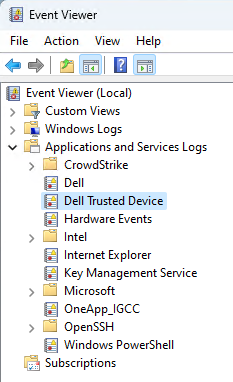
- Source列可用于按类别类型筛选事件消息。本文的以下各节有助于提供有关这些分类含义的更多上下文。
BIOS 事件和攻击指示器 (IoA)
BIOS 事件和攻击指示器使管理员能够分析 Windows 事件查看器中的事件,这些事件可能指示针对企业端点上的 BIOS 的恶意行为者。恶意行为者会更改 BIOS 属性,从而以本地或远程方式访问企业计算机。通过 BIOS 事件和攻击指示器功能监视 BIOS 属性的功能,可以监视这些攻击载体,然后得到缓解。戴尔可信设备代理程序在安装后和默认每 12 小时收集一次 BIOS 属性。BIOS、事件和攻击指示器 数据保留 200 天。
Dell Technologies 建议使用 SIEM 产品来检索日志和事件。管理员应将结果提供给其安全运营中心 (SOC) 团队,以确定适当的补救策略。
BIOS Verification
BIOS 验证会将设备的当前 BIOS 版本与最新的可用版本进行比较。如果存在过时的版本,BIOS 验证会将以下内容写入 Windows 事件查看器:
| 操作 | 级别 | 事件 ID | 任务类别 |
|---|---|---|---|
| 验证通过 | 信息 | 9 | 1 |
| 验证失败 | 错误 | 2 | 1 |
| 图像捕获 | 警告 | 1 | 2 |
| 已捕获重复图像 | 警告 | 2 | 2 |
| BIOS 已过时 | 警告 | 40 | 8 |
| 当前不支持的 BIOS 版本 | 错误 | 2 | 1 |
默认情况下,BIOS 验证每 24 小时运行一次。
英特尔管理引擎验证(英特尔 ME)
英特尔管理引擎(英特尔 ME)是内置于英特尔处理器芯片组中的独立微控制器。英特尔 ME 提供操作系统、硬件和 BIOS 之间的接口。
戴尔可信设备代理程序在初始安装、启动后和每隔 24 小时扫描并验证英特尔 ME 固件是否存在且未被篡改。
Secured Component Verification (SCV)
Secured Component Verification(在云上)是一种供应链保障产品,使您能够验证戴尔计算机内部组件的完整性。戴尔可信设备将计算机上的组件详细信息与主机外证书进行比较,该证书包含戴尔在工厂组装过程中生成并签名的唯一系统组件 ID。安全组件验证(在云上)可验证以下组件:
- 处理器 (CPU)
- 可信平台模块 (TPM)
- 固定存储
- 板载网络
- 内存 (RAM)
- 主板
- 系统信息
戴尔可信设备在安装后和每次启动时执行组件验证。对于每个组件,戴尔可信设备会将带时间戳的通过或失败写入 Windows 事件查看器。
| 操作 | 级别 | 事件 ID | 任务类别 |
|---|---|---|---|
| 验证成功 | 信息 | 41 | 9 |
| 验证失败 | 信息 | 41 | 9 |
| 服务器内部错误网络错误 | 错误 | 43 | 9 |
| 不支持的平台 | 警告 | 42 | 9 |
注意: 购买时,必须将 Secured Component Verification(在云端)添加到您的戴尔硬件中。有关添加此功能的更多信息,请联系您的 Dell Technologies 销售代表。
常见漏洞和披露 (CVE)
戴尔可信设备旨在识别和检测与 BIOS 相关的 CVE。启动后,戴尔可信设备会评估设备的当前 BIOS 版本,并将其与最新可用版本进行比较。然后,它会分析这些版本之间的差距,并确定在较新 BIOS 版本中已解决的戴尔安全公告 (DSA)。DSA 表示一个或多个 CVE 的集合。
| 操作 | 级别 | 事件 ID | 任务类别 |
|---|---|---|---|
| 成功 | 信息 | 46 | 10 |
| 错误:发生网络连接错误 | 警告 | 47 | 10 |
| 错误:检测到篡改 | 警告 | 47 | 10 |
| 错误:发生未知错误 | 警告 | 47 | 10 |
| 错误:当前不支持平台 | 警告 | 47 | 10 |
Affected Products
OptiPlex, XPS, Latitude, XPS, Fixed Workstations, Mobile Workstations, Dell Trusted DeviceArticle Properties
Article Number: 000223952
Article Type: How To
Last Modified: 12 Oct 2026
Version: 6
Find answers to your questions from other Dell users
Support Services
Check if your device is covered by Support Services.