Ajout d’exclusions à Dell Endpoint Security Suite Enterprise
Summary: Vous pouvez donc ajouter des exclusions à Dell Endpoint Security Suite Enterprise pour la protection de la mémoire, le contrôle d’exécution, le contrôle des applications et le contrôle des scripts en suivant ces instructions. ...
This article applies to
This article does not apply to
This article is not tied to any specific product.
Not all product versions are identified in this article.
Instructions
Remarque :
- depuis mai 2022, Dell Endpoint Security Suite Enterprise n’est plus couvert par les services de maintenance. Cet article n’est plus mis à jour par Dell. Pour plus d’informations, consultez l’article Politique relative à la fin de vie et à la fin de prise en charge de Dell Data Security. Si vous avez des questions concernant des articles, contactez votre équipe des ventes ou endpointsecurity@dell.com.
- Consultez l’article sur la sécurité des points de terminaison pour plus d’informations sur les produits actuels.
Cet article explique comment ajouter des exclusions à Dell Endpoint Security Suite Enterprise.
Produits concernés :
- Dell Endpoint Security Suite Enterprise
Systèmes d’exploitation concernés
- Windows
- Mac
- Linux
Vous pouvez avoir besoin d’ajouter des exclusions à Dell Endpoint Security Suite Enterprise pour assurer la compatibilité avec des scripts ou logiciels tiers.
- Depuis un navigateur Web, accédez à la console d’administration Dell Data Security à l’adresse https://servername.company.com:8443/webui.
Remarque :
- L’exemple (servername.company.com) peut être différent du serveur DNS de votre environnement.
- Le port (8443) peut être différent du port de la console de gestion à distance de votre environnement.
- Connectez-vous à la console d’administration Dell Data Security.
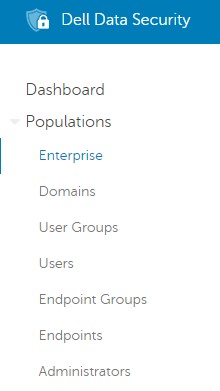
- Dans le panneau de menu de gauche, développez l’onglet Populations puis cliquez sur Enterprise.
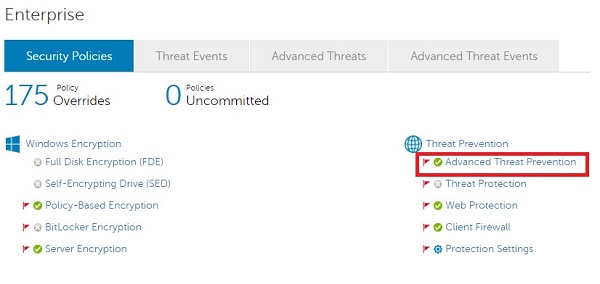
- Dans le sous-titre Threat Prevention, cliquez sur Advanced Threat Prevention.
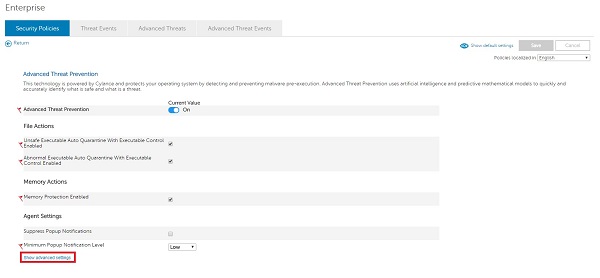
- Cliquez sur Show advanced settings.
- Des exclusions peuvent être ajoutées pour les éléments suivants :
- Protection de la mémoire
- Protection de l’exploitation de la mémoire
- Contrôle de l’exécution
- Protection du lancement d’exécution
- Contrôle des applications
- Limitation des modifications apportées aux applications
- Contrôle des scripts
- Protection contre les scripts malveillants
- Protection de la mémoire
Pour plus d’informations sur les exclusions, cliquez sur la commande appropriée.
Le Contrôle des applications concerne uniquement les systèmes d’exploitation Windows.
Protection de la mémoire
Ajouter des exclusions de protection de la mémoire Dell Endpoint Security Suite Enterprise (en anglais)
02:55
Sous-titres : disponibles dans plusieurs langues
L’option Memory Protection Enabled doit être cochée.
- Cochez l’option Enable Exclude executable files.
- Excluez les fichiers exécutables en remplissant le chemin d’accès relatif et le nom du fichier.
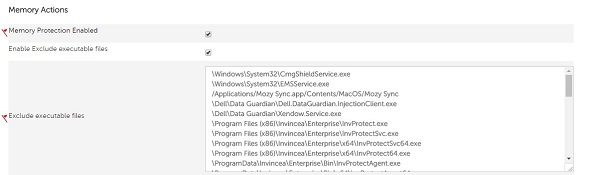 Remarque :
Exemples d’exclusions :- Windows
- Correct :
\Application\SubFolder\[EXECUTABLE].exe - Incorrect :
C:\Application\SubFolder\ - L’exemple de chemin d’accès relatif Windows s’applique aux deux éléments suivants :
C:\Program\Application\SubFolder\[EXECUTABLE].exeD:\Test\Application\SubFolder\[EXECUTABLE].exe
- Soyez prudent lors de l’ajout de chemins d’accès relatifs génériques, car cela peut affaiblir le niveau de sécurité de votre environnement.
- Correct :
- Mac
- Correct :
/Users/application.app/[EXECUTABLE] - Incorrect :
/Users/application.app
- Correct :
[EXECUTABLE]Le nom de l’application.- Les exclusions de dossiers ne prennent pas en charge les chemins d’accès réseau, les caractères génériques et les caractères spéciaux.
- Spécifiez l’exclusion entre des guillemets ("…") si l’un des caractères suivants est utilisé :
- virgule (,)
- Crochets ([…])
- tilde (~)
- Windows
- Dans l’angle supérieur droit, cliquez sur Save.

- Validez la politique.
Remarque :
- Pour obtenir des instructions détaillées sur la validation d’une politique, consultez la page Validation de politiques pour les serveurs Dell Data Security/Dell Data Protection (en anglais).
- Le terminal dispose de la modification de politique après un redémarrage ou une interrogation de politique (selon l’option qui survient en premier). Pour plus d’informations, consultez la page Recherche de mises à jour de politiques pour Dell Data Security/Dell Data Protection (en anglais).
Contrôle de l’exécution
Ajouter des exclusions de contrôle d’exécution Dell Endpoint Security Suite Enterprise
01:52
Sous-titres : disponibles dans plusieurs langues
Les exclusions de contrôle d’exécution omettent uniquement le répertoire dans les analyses de produits. Pour mettre des fichiers sur liste autorisée, consultez la page Comment mettre des fichiers sur liste autorisée dans Dell Endpoint Security Suite Enterprise.
- Sous Protection Settings, cochez la case Enable Exclude Specific Folders (includes subfolders).
- Excluez des dossiers spécifiques (sous-dossiers y compris) en remplissant le chemin d’accès absolu.
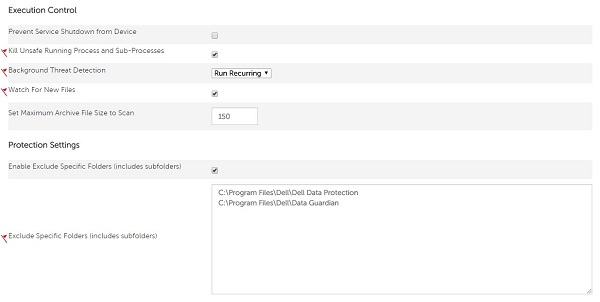 Remarque :
Exemples d’exclusions :- Windows
- Correct :
C:\Program Files\Dell - Incorrect :
\Program Files\Dell\[EXECUTABLE].exe
- Correct :
- Mac
- Correct :
/Mac\ HD/Users/Application\ Support/Dell - Incorrect :
/Mac HD/Users/Application Support/Dell/[EXECUTABLE]
- Correct :
[EXECUTABLE]Le nom de l’application.
- Windows
- Dans l’angle supérieur droit, cliquez sur Save.

- Validez la politique.
Remarque :
- Pour obtenir des instructions détaillées sur la validation d’une politique, consultez la page Validation de politiques pour les serveurs Dell Data Security/Dell Data Protection (en anglais).
- Le terminal dispose de la modification de politique après un redémarrage ou une interrogation de politique (selon l’option qui survient en premier). Pour plus d’informations, consultez la page Recherche de mises à jour de politiques pour Dell Data Security/Dell Data Protection (en anglais).
Contrôle des applications
Ajouter des exclusions de contrôle d’application Dell Endpoint Security Suite Enterprise (en anglais)
02:15
Sous-titres : disponibles dans plusieurs langues
L’option Application Control doit être cochée.
- Excluez les dossiers autorisés par le contrôle des applications en remplissant le chemin d’accès absolu.
 Remarque : Exemples d’exclusions :
- Windows
- Correct :
C:\Program Files\Dell - Incorrect :
\Program Files\Dell\[EXECUTABLE].exe
- Correct :
[EXECUTABLE]Le nom de l’application.- Les exclusions de dossiers ne prennent pas en charge les chemins d’accès réseau, les caractères génériques et les caractères spéciaux.
- Spécifiez l’exclusion entre des guillemets ("…") si l’un des caractères suivants est utilisé :
- virgule (,)
- Crochets ([…])
- tilde (~)
- Windows
- Dans l’angle supérieur droit, cliquez sur Save.

- Validez la politique.
Remarque :
- Pour obtenir des instructions détaillées sur la validation d’une politique, consultez la page Validation de politiques pour les serveurs Dell Data Security/Dell Data Protection (en anglais).
- Le terminal dispose de la modification de politique après un redémarrage ou une interrogation de politique (selon l’option qui survient en premier). Pour plus d’informations, consultez la page Recherche de mises à jour de politiques pour Dell Data Security/Dell Data Protection (en anglais).
Contrôle des scripts
Ajouter des exclusions de contrôle de script Dell Endpoint Security Suite Enterprise (en anglais)
02:30
Sous-titres : disponibles dans plusieurs langues
L’option Script Control doit être cochée.
- Cochez la case Enable Approve Scripts in Folders (and Subfolders).
- Activez l’approbation des scripts dans les dossiers (et les sous-dossiers) en remplissant le chemin d’accès relatif du répertoire de scripts.
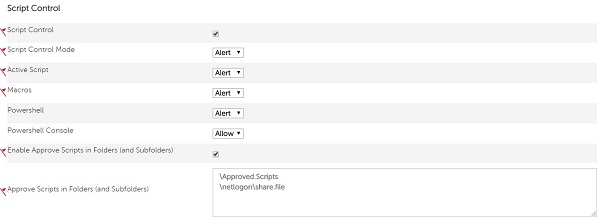 Remarque : Exemples d’exclusions :
- Windows
- Correct :
/Users/*/temp/script*.vbs - Incorrect :
C:\Users\*\temp\script*.vbs\ - L’exemple de chemin d’accès relatif Windows s’applique aux deux éléments suivants :
C:\Program\Application\ApprovedScripts\D:\Test\Application\ApprovedScripts\
- Soyez prudent lors de l’ajout de chemins d’accès relatifs génériques, car cela peut affaiblir le niveau de sécurité de votre environnement.
- Correct :
- Mac
- Correct :
/Mac\ HD/Users/Cases/ScriptsAllowed - Incorrect :
/Mac HD/Users/*
- Correct :
- Les chemins de dossiers peuvent mener à un lecteur local, un lecteur réseau mappé ou un chemin de convention de dénomination universelle (UNC).
- N’importe quel chemin de dossier spécifié inclut également tous les sous-dossiers.
- Des caractères génériques (*) peuvent être utilisés dans les exclusions de contrôle des scripts.
- L’agent Dell Endpoint Security Suite Enterprise version 1491 ou ultérieure est requis.
- La validation stricte doit être désactivée sur le serveur Dell Data Security (anciennement Dell Data Protection).
- Les exclusions de caractères génériques doivent utiliser la barre oblique de style Unix pour les ordinateurs Windows. Par exemple :
/windows/system*/ - Le seul caractère pris en charge pour les caractères génériques est *.
- Les exclusions de dossiers avec un caractère générique doivent contenir une barre oblique à la fin du chemin d’accès afin de différencier les dossiers des fichiers.
- Dossier :
/Windows/system32/*/ - Fichier :
/Windows/system32/*
- Dossier :
- Un caractère générique doit être ajouté pour chaque niveau de dossier. Par exemple :
/folder/*/script.vbsCorrespond à\folder\test\script.vbsou\folder\exclude\script.vbs, mais ne fonctionne pas pour\folder\test\001\script.vbs. Pour ce faire, il faut soit/folder/*/001/script.vbsou/folder/*/*/script.vbs. - Les caractères génériques prennent en charge les exclusions complètes et partielles.
- Caractère générique complet :
/folder/*/script.vbs - Caractère générique partiel :
/folder/test*/script.vbs
- Caractère générique complet :
- Les caractères génériques prennent en charge les chemins d’accès réseau.
- Les caractères génériques peuvent diminuer le niveau de sécurité en cas d’utilisation trop générale. Par exemple, si vous excluez la totalité de la
\Windows\Tempn’est pas recommandé.
- Windows
- Dans l’angle supérieur droit, cliquez sur Save.

- Validez la politique.
Remarque :
- Pour obtenir des instructions détaillées sur la validation d’une politique, consultez la page Validation de politiques pour les serveurs Dell Data Security/Dell Data Protection (en anglais).
- Le terminal dispose de la modification de politique après un redémarrage ou une interrogation de politique (selon l’option qui survient en premier). Pour plus d’informations, consultez la page Recherche de mises à jour de politiques pour Dell Data Security/Dell Data Protection (en anglais).
Additional Information
Videos
Affected Products
Dell Endpoint Security Suite EnterpriseArticle Properties
Article Number: 000126745
Article Type: How To
Last Modified: 01 Sep 2026
Version: 19
Find answers to your questions from other Dell users
Support Services
Check if your device is covered by Support Services.