Cómo agregar exclusiones en Dell Endpoint Security Suite Enterprise
Summary: Se pueden agregar exclusiones a Dell Endpoint Security Suite Enterprise para la protección de la memoria, el control de ejecución, el control de aplicación y el control de scripts siguiendo estas instrucciones. ...
This article applies to
This article does not apply to
This article is not tied to any specific product.
Not all product versions are identified in this article.
Instructions
Nota:
- Desde mayo de 2022, Dell Endpoint Security Suite Enterprise alcanzó el final de su período de mantenimiento. Dell ya no actualiza este artículo. Para obtener más información, consulte Política de ciclo de vida (Fin de soporte y Final del ciclo de vida útil) de producto para Dell Data Security. Si tiene preguntas sobre artículos alternativos, comuníquese con el equipo de ventas o al correo endpointsecurity@dell.com.
- Consulte Endpoint Security para obtener información adicional acerca de los productos actuales.
En este artículo, se indica cómo agregar exclusiones a Dell Endpoint Security Suite Enterprise.
Productos afectados:
- Dell Endpoint Security Suite Enterprise
Sistemas operativos afectados
- Windows
- Mac
- Linux
Es posible que sea necesario agregar exclusiones a Dell Endpoint Security Suite Enterprise para admitir el software o los scripts de otros fabricantes.
- En un navegador web, vaya a la consola de administración de Dell Data Security en https://servername.company.com:8443/webui.
Nota:
- El ejemplo servername.company.com puede diferir del servidor DNS de su entorno.
- El puerto, 8443, puede diferir del puerto de la consola de administración remota de su entorno.
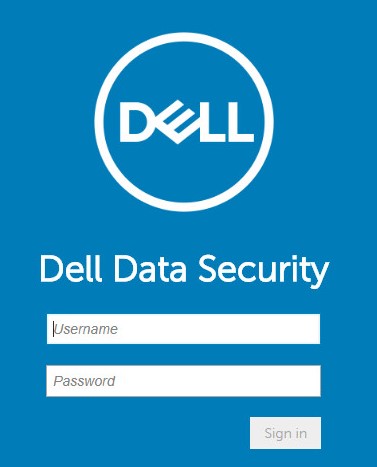
- Inicie sesión en la consola de administración de Dell Data Security.
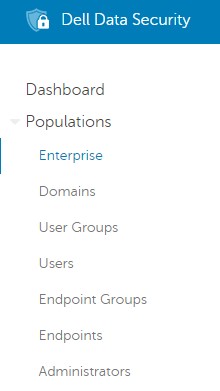
- En el panel de menú de la izquierda, expanda la pestaña Populations y, a continuación, haga clic en Enterprise.
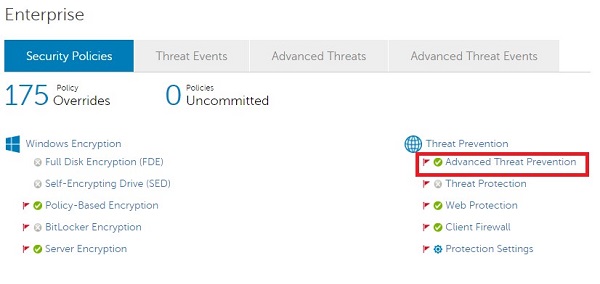
- En el subtítulo Threat Prevention, haga clic en Advanced Threat Prevention.
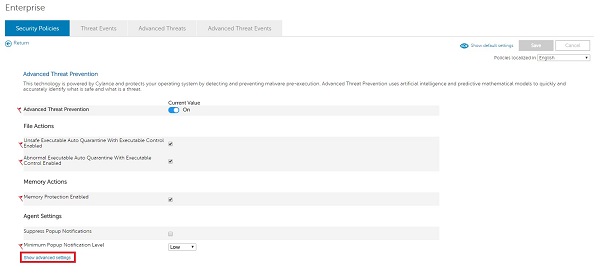
- Haga clic en Show advanced settings.
- Se pueden agregar exclusiones para:
- Protección de memoria
- Protección contra ataques de la memoria
- Execution Control (Control de ejecución)
- Protección de inicio de ejecución
- Application Control (Control de aplicaciones)
- Restricción de las modificaciones de las aplicaciones
- Script Control (Control de scripts)
- Protección contra scripts maliciosos
- Protección de memoria
Para obtener más información sobre las exclusiones, haga clic en el control correspondiente.
Application Control es una opción exclusiva de los sistemas operativos Windows.
Protección de memoria
Cómo agregar exclusiones de Dell Endpoint Security Suite Enterprise Memory Protection
02:55
Subtítulos: disponibles en varios idiomas
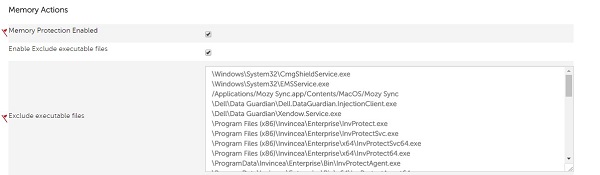
La casilla Memory Protection Enabled debe estar marcada.
- Marque la casilla Enable Exclude executable files.
- Para excluir los archivos ejecutables, complete la ruta relativa y el nombre del archivo.
 Nota:
Ejemplos de exclusiones:- Windows
- Correcto:
\Application\SubFolder\[EXECUTABLE].exe - Incorrecto:
C:\Application\SubFolder\ - El ejemplo de la ruta relativa de Windows se aplicaría a ambos casos:
C:\Program\Application\SubFolder\[EXECUTABLE].exeD:\Test\Application\SubFolder\[EXECUTABLE].exe
- Tenga cuidado al agregar rutas relativas genéricas, ya que podría debilitar la seguridad de su entorno.
- Correcto:
- Mac
- Correcto:
/Users/application.app/[EXECUTABLE] - Incorrecto:
/Users/application.app
- Correcto:
[EXECUTABLE]El nombre de la aplicación.- Las exclusiones de carpetas no son compatibles con rutas de red, comodines ni caracteres especiales.
- Encierre una exclusión entre comillas (“…”) si se utiliza alguno de los siguientes caracteres:
- Coma (,)
- Corchetes ([…])
- Tilde (~)
- Windows
- En la parte superior derecha, haga clic en Save.

- Confirme la política.
Nota:
- Para conocer los pasos detallados sobre cómo confirmar políticas, consulte Cómo confirmar políticas de Dell Data Security/Dell Data Protection Servers.
- El cambio de política se reflejará en el terminal después de un reinicio o una encuesta de políticas (lo que suceda primero). Para obtener más información, consulte Cómo buscar actualizaciones de políticas para Dell Data Security/Dell Data Protection.
Execution Control (Control de ejecución)
Cómo agregar exclusiones de Dell Endpoint Security Suite Enterprise Execution Control
01:52
Subtítulos: disponibles en varios idiomas
Las exclusiones de Execution Control solo omiten el directorio en el análisis de producto. Para proteger archivos, consulte Cómo proteger archivos en Dell Endpoint Security Suite Enterprise.
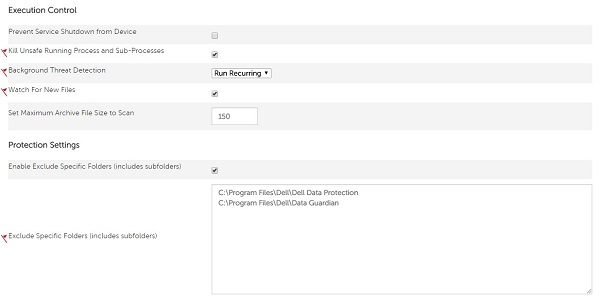
- En Protection Settings, marque la casilla Enable Exclude Specific Folders (includes subfolders).
- Para excluir carpetas específicas, complete la ruta absoluta en Exclude Specific Folders (includes subfolders).
 Nota:
Ejemplos de exclusiones:- Windows
- Correcto:
C:\Program Files\Dell - Incorrecto:
\Program Files\Dell\[EXECUTABLE].exe
- Correcto:
- Mac
- Correcto:
/Mac\ HD/Users/Application\ Support/Dell - Incorrecto:
/Mac HD/Users/Application Support/Dell/[EXECUTABLE]
- Correcto:
[EXECUTABLE]El nombre de la aplicación.
- Windows
- En la parte superior derecha, haga clic en Save.

- Confirme la política.
Nota:
- Para conocer los pasos detallados sobre cómo confirmar políticas, consulte Cómo confirmar políticas de Dell Data Security/Dell Data Protection Servers.
- El cambio de política se reflejará en el terminal después de un reinicio o una encuesta de políticas (lo que suceda primero). Para obtener más información, consulte Cómo buscar actualizaciones de políticas para Dell Data Security/Dell Data Protection.
Application Control (Control de aplicaciones)
Cómo agregar exclusiones de Dell Endpoint Security Suite Enterprise Application Control
02:15
Subtítulos: disponibles en varios idiomas
La casilla Application Control debe estar marcada.
- Para excluir carpetas permitidas, complete la ruta absoluta en Exclude Application Control Allowed Folders.
 Nota: Ejemplos de exclusiones:
- Windows
- Correct:
C:\Program Files\Dell - Incorrect:
\Program Files\Dell\[EXECUTABLE].exe
- Correct:
[EXECUTABLE]El nombre de la aplicación.- Las exclusiones de carpetas no son compatibles con rutas de red, comodines ni caracteres especiales.
- Encierre una exclusión entre comillas (“…”) si se utiliza alguno de los siguientes caracteres:
- Coma (,)
- Corchetes ([…])
- Tilde (~)
- Windows
- En la parte superior derecha, haga clic en Save.

- Confirme la política.
Nota:
- Para conocer los pasos detallados sobre cómo confirmar políticas, consulte Cómo confirmar políticas de Dell Data Security/Dell Data Protection Servers.
- El cambio de política se reflejará en el terminal después de un reinicio o una encuesta de políticas (lo que suceda primero). Para obtener más información, consulte Cómo buscar actualizaciones de políticas para Dell Data Security/Dell Data Protection.
Script Control (Control de scripts)
Cómo agregar exclusiones de Dell Endpoint Security Suite Enterprise Script Control
02:30
Subtítulos: disponibles en varios idiomas
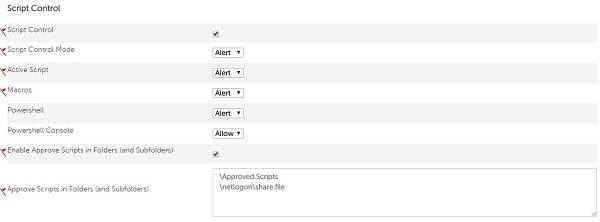
La casilla Script Control debe estar marcada.
- Marque la casilla Enable Approve Scripts in Folders (and Subfolders).
- Para activar los scripts aprobados en las carpetas, complete la ruta relativa del directorio de script en Approve Scripts in Folders (and Subfolders).
 Nota: Ejemplos de exclusiones:
- Windows
- Correcto:
/Users/*/temp/script*.vbs - Incorrecto:
C:\Users\*\temp\script*.vbs\ - El ejemplo de la ruta relativa de Windows se aplicaría a ambos casos:
C:\Program\Application\ApprovedScripts\D:\Test\Application\ApprovedScripts\
- Tenga cuidado al agregar rutas relativas genéricas, ya que podría debilitar la seguridad de su entorno.
- Correcto:
- Mac
- Correcto:
/Mac\ HD/Users/Cases/ScriptsAllowed - Incorrecto:
/Mac HD/Users/*
- Correcto:
- Las rutas de carpetas pueden ser un disco local, una unidad de red asignada o una ruta de convención de nomenclatura universal (UNC).
- Cualquier ruta de carpeta especificada incluye también las subcarpetas.
- Se pueden usar comodines (*) en las exclusiones de Script Control.
- Se requiere Dell Endpoint Security Suite Enterprise Agent versión 1491 o superior.
- El servidor Dell Data Security (anteriormente, Dell Data Protection) debe tener la validación estricta deshabilitada.
- Las exclusiones de comodines deben utilizar barras diagonales en el estilo UNIX para las computadoras Windows. Por ejemplo:
/windows/system*/ - El único carácter compatible con los comodines es *.
- Las exclusiones de carpetas con un comodín deben contar con una barra diagonal al final de la ruta para diferenciar una carpeta de un archivo.
- Carpetas:
/Windows/system32/*/ - Archivo:
/Windows/system32/*
- Carpetas:
- Se debe agregar un comodín por cada nivel de profundidad de carpeta. Por ejemplo,
/folder/*/script.vbsMatch\folder\test\script.vbso\folder\exclude\script.vbs, pero no funciona para\folder\test\001\script.vbs. Para ello se requerirían:/folder/*/001/script.vbso/folder/*/*/script.vbs. - Los comodines admiten exclusiones completas y parciales.
- Comodín completo:
/folder/*/script.vbs - Comodín parcial:
/folder/test*/script.vbs
- Comodín completo:
- Los comodines son compatibles con las rutas de red.
- Los comodines pueden reducir la seguridad si se usan de manera demasiado amplia. Por ejemplo, excluir todo el
\Windows\Tempcarpeta no se recomienda.
- Windows
- En la parte superior derecha, haga clic en Save.

- Confirme la política.
Nota:
- Para conocer los pasos detallados sobre cómo confirmar políticas, consulte Cómo confirmar políticas de Dell Data Security/Dell Data Protection Servers.
- El cambio de política se reflejará en el terminal después de un reinicio o una encuesta de políticas (lo que suceda primero). Para obtener más información, consulte Cómo buscar actualizaciones de políticas para Dell Data Security/Dell Data Protection.
Additional Information
Videos
Affected Products
Dell Endpoint Security Suite EnterpriseArticle Properties
Article Number: 000126745
Article Type: How To
Last Modified: 01 Sep 2026
Version: 19
Find answers to your questions from other Dell users
Support Services
Check if your device is covered by Support Services.