Dell Endpoint Security Suite Enterpriseで除外を追加する方法
Summary: メモリー保護、実行制御、アプリケーション制御、スクリプト制御のために除外をDell Endpoint Security Suite Enterpriseに追加するには、次の手順に従います。
This article applies to
This article does not apply to
This article is not tied to any specific product.
Not all product versions are identified in this article.
Instructions
注:
- 2022年5月をもって、Dell Endpoint Security Suite Enterpriseはメンテナンス終了となりました。この記事は今後、Dellによってアップデートされることはありません。詳細については、「Dell Data Securityの製品ライフサイクル(サポート終了およびライフサイクル終了)」を参照してください。代替記事に関する質問がある場合は、担当のセールス チームに連絡するか、またはendpointsecurity@dell.comにお問い合わせください。
- 現在の製品に関する追加情報については、Endpoint Securityを参照してください。
この記事ではDell Endpoint Security Suite Enterpriseで除外を追加する方法について説明します。
対象製品:
- Dell Endpoint Security Suite Enterprise
影響を受けるオペレーティング システム
- Windows
- Mac
- Linux
サード パーティ製ソフトウェアまたはスクリプトとの互換性を維持するために、Dell Endpoint Security Suite Enterpriseに除外を追加する必要がある場合があります。
- Webブラウザーで、https://servername.company.com:8443/webuiのDell Data Securityの管理コンソールに移動します。
注:
- 例(servername.company.com)は、お使いの環境内のサーバーDNSとは異なる場合があります。
- ポート(8443)は、お使いの環境のリモート管理コンソール ポートとは異なる場合があります。
- Dell Data Security管理コンソールにサイン インします。
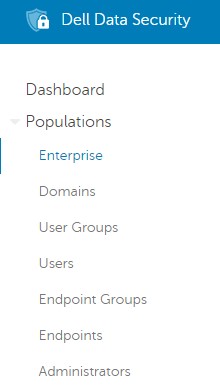
- 左側のメニュー ペインから、[Populations]タブを展開し、[Enterprise]をクリックします。
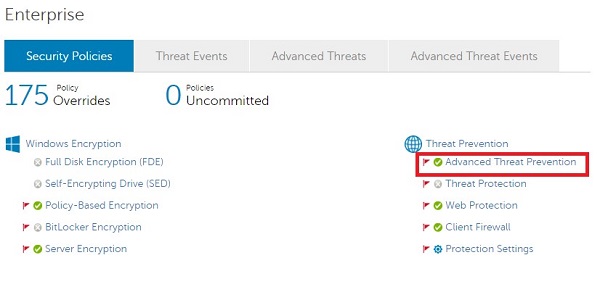
- [Threat Prevention]のサブ見出しの下で、[Advanced Threat Prevention]をクリックします。
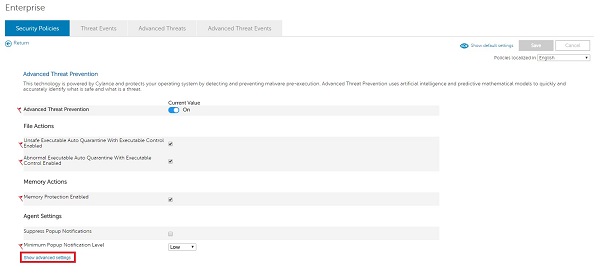
- [Show advanced settings]をクリックします。
- 除外は次の場合に追加することがあります。
- メモリ保護
- メモリー悪用の防止
- 実行制御
- 実行起動の保護
- アプリケーション制御
- アプリケーション変更の制限
- スクリプト制御
- 悪意のあるスクリプトからの保護
- メモリ保護
除外に関する詳細については、該当するコントロールをクリックしてください。
アプリケーション制御は、Windowsオペレーティング システムに対して排他的です。
メモリ保護
Dell Endpoint Security Suite Enterpriseのメモリー保護の例外を追加する方法
再生時間:02:55
字幕:多言語に対応しています。
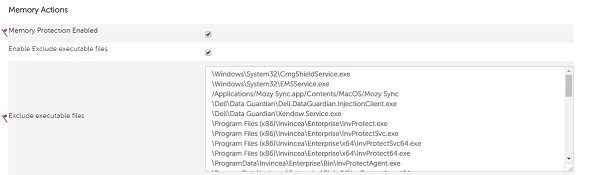
[Memory Protection Enabled]をオンにする必要があります。
- [Enable Exclude executable files]をオンにします。
- 相対パスとファイル名を入力して、実行可能ファイルを除外します。
 メモ:
除外の例:- Windows
- 正解:
\Application\SubFolder\[EXECUTABLE].exe - 不正解:
C:\Application\SubFolder\ - Windows相対パスの例は、次の両方に適用されます。
C:\Program\Application\SubFolder\[EXECUTABLE].exeD:\Test\Application\SubFolder\[EXECUTABLE].exe
- 一般的な相対パスを追加する場合は、環境のセキュリティに対する姿勢が脆弱になる可能性があるため、注意してください。
- 正解:
- Mac
- 正解:
/Users/application.app/[EXECUTABLE] - 不正解:
/Users/application.app
- 正解:
[EXECUTABLE]アプリケーション名。- フォルダーの除外では、ネットワーク パス、ワイルドカード、特殊文字はサポートされません。
- 次の文字のいずれかが使用されている場合は、除外を二重引用符("...")で囲みます。
- カンマ(,)
- ブラケット([...])
- チルダ(~)
- Windows
- 右上にある[Save]をクリックします。

- ポリシーをコミットします。
注:
- ポリシーをコミットする詳細な手順については、「Dell Data Security/Dell Data Protection Serverのポリシーをコミットする方法(英語)」を参照してください。
- エンドポイントは、再起動またはポリシー ポーリングの後にポリシーの変更を取得します(最初にすべてのオプションが実行されます)。詳細については、「Dell Data Security/Dell Data Protectionのポリシー更新の確認方法(英語)」を参照してください。
実行制御
Dell Endpoint Security Suite Enterpriseの実行制御を追加する方法
再生時間:01:52
字幕:多言語に対応しています。
実行制御の除外は、製品スキャンからそのディレクトリーのみを省略します。ファイルをセーフリストに追加する方法については、「Dell Endpoint Security Suite Enterpriseでファイルをセーフリストに追加する方法(英語)」を参照してください。
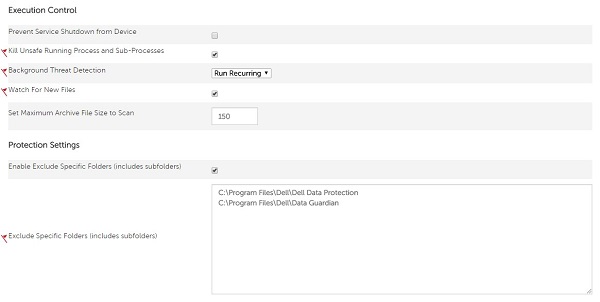
- [Protection Settings]で、[Enable Exclude Specific Folders (includes subfolders)]をオンにします。
- 絶対パスを入力することによって、特定のフォルダー(サブフォルダーを含む)を除外します。
 メモ:
除外の例:- Windows
- 正解:
C:\Program Files\Dell - 不正解:
\Program Files\Dell\[EXECUTABLE].exe
- 正解:
- Mac
- 正解:
/Mac\ HD/Users/Application\ Support/Dell - 不正解:
/Mac HD/Users/Application Support/Dell/[EXECUTABLE]
- 正解:
[EXECUTABLE]アプリケーション名。
- Windows
- 右上にある[Save]をクリックします。

- ポリシーをコミットします。
注:
- ポリシーをコミットする詳細な手順については、「Dell Data Security/Dell Data Protection Serverのポリシーをコミットする方法(英語)」を参照してください。
- エンドポイントは、再起動またはポリシー ポーリングの後にポリシーの変更を取得します(最初にすべてのオプションが実行されます)。詳細については、「Dell Data Security/Dell Data Protectionのポリシー更新の確認方法(英語)」を参照してください。
アプリケーション制御
Dell Endpoint Security Suite Enterpriseのアプリケーション制御を追加する方法
再生時間:02:15
字幕:多言語に対応しています。
[Application Control]をオンにする必要があります。
- 絶対パスを入力することによって、アプリケーション制御許可フォルダーを除外します。
 メモ: 除外の例:
- Windows
- 正:
C:\Program Files\Dell - 誤:
\Program Files\Dell\[EXECUTABLE].exe
- 正:
[EXECUTABLE]アプリケーション名。- フォルダーの除外では、ネットワーク パス、ワイルドカード、特殊文字はサポートされません。
- 次の文字のいずれかが使用されている場合は、除外を二重引用符("...")で囲みます。
- カンマ(,)
- ブラケット([...])
- チルダ(~)
- Windows
- 右上にある[Save]をクリックします。

- ポリシーをコミットします。
注:
- ポリシーをコミットする詳細な手順については、「Dell Data Security/Dell Data Protection Serverのポリシーをコミットする方法(英語)」を参照してください。
- エンドポイントは、再起動またはポリシー ポーリングの後にポリシーの変更を取得します(最初にすべてのオプションが実行されます)。詳細については、「Dell Data Security/Dell Data Protectionのポリシー更新の確認方法(英語)」を参照してください。
スクリプト制御
Dell Endpoint Security Suite Enterpriseのスクリプト制御の除外を追加する方法
再生時間:02:30
字幕:多言語に対応しています。
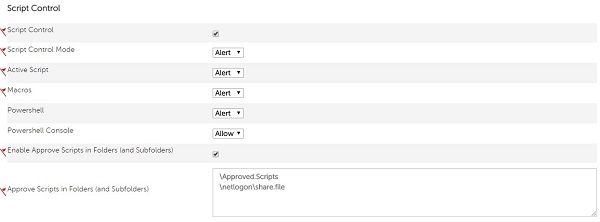
[Script Control]をオンにする必要があります。
- [Enable Approve Scripts in Folders (and Subfolders)]をオンにします。
- スクリプト ディレクトリーの相対パスを入力して、フォルダー(およびサブフォルダー)内の承認スクリプトを有効にします。
 メモ: 除外の例:
- Windows
- 正解:
/Users/*/temp/script*.vbs - 不正解:
C:\Users\*\temp\script*.vbs\ - Windows相対パスの例は、次の両方に適用されます。
C:\Program\Application\ApprovedScripts\D:\Test\Application\ApprovedScripts\
- 一般的な相対パスを追加する場合は、環境のセキュリティに対する姿勢が脆弱になる可能性があるため、注意してください。
- 正解:
- Mac
- 正解:
/Mac\ HD/Users/Cases/ScriptsAllowed - 不正解:
/Mac HD/Users/*
- 正解:
- フォルダー パスは、ローカル ドライブ、マッピングされたネットワーク ドライブ、またはUNC(汎用命名規則)パスにすることができます。
- 指定したフォルダー パスには、何らかのサブフォルダーも含まれます
- スクリプト制御の除外では、ワイルドカード(*)を使用できます。
- Dell Endpoint Security Suite Enterprise Agentバージョン1491以降が必要です。
- Dell Data Security(旧Dell Data Protection)サーバーでは、厳密な検証が無効になっている必要があります。
- ワイルドカードの除外では、WindowsコンピューターのUNIXスタイルでスラッシュを使用する必要があります。例:
/windows/system*/ - ワイルドカードでサポートされている文字は*のみです。
- ワイルドカードを使用したフォルダーの除外では、フォルダーとファイルを区別するためにパスの最後にスラッシュを付ける必要があります。
- フォルダー:
/Windows/system32/*/ - ファイル:
/Windows/system32/*
- フォルダー:
- フォルダーの深さのレベルごとにワイルドカードを追加する必要があります。たとえば、次のとおりです。
/folder/*/script.vbs一致する\folder\test\script.vbsまたは\folder\exclude\script.vbsですが、\folder\test\001\script.vbs。これには、次のいずれかが必要です。/folder/*/001/script.vbsまたは/folder/*/*/script.vbs。 - ワイルドカードは、完全な除外と部分的な除外をサポートします。
- ワイルドカード(完全):
/folder/*/script.vbs - ワイルドカード(部分的):
/folder/test*/script.vbs
- ワイルドカード(完全):
- ワイルドカードは、ネットワーク パスをサポートします。
- ワイルドカードの対象が広すぎる場合、セキュリティ状態が低下する可能性があります。たとえば、
\Windows\Tempフォルダーは推奨されません。
- Windows
- 右上にある[Save]をクリックします。

- ポリシーをコミットします。
注:
- ポリシーをコミットする詳細な手順については、「Dell Data Security/Dell Data Protection Serverのポリシーをコミットする方法(英語)」を参照してください。
- エンドポイントは、再起動またはポリシー ポーリングの後にポリシーの変更を取得します(最初にすべてのオプションが実行されます)。詳細については、「Dell Data Security/Dell Data Protectionのポリシー更新の確認方法(英語)」を参照してください。
Additional Information
Videos
Affected Products
Dell Endpoint Security Suite EnterpriseArticle Properties
Article Number: 000126745
Article Type: How To
Last Modified: 01 Sep 2026
Version: 19
Find answers to your questions from other Dell users
Support Services
Check if your device is covered by Support Services.