Dell Endpoint Security Suite Enterprise'da Dışlama Ekleme
Summary: Bellek koruması, yürütme denetimi, uygulama denetimi ve komut dosyası denetimi için bu talimatlar izlenerek Dell Endpoint Security Suite Enterprise'a dışlamalar eklenir.
This article applies to
This article does not apply to
This article is not tied to any specific product.
Not all product versions are identified in this article.
Instructions
Not:
- Mayıs 2022 itibarıyla Dell Endpoint Security Suite Enterprise'ın Bakım Sonuna ulaşılmıştır. Bu makale artık Dell tarafından güncelleştirilmeyecektir. Daha fazla bilgi için Dell Data Security için Ürün Yaşam Döngüsü (Destek Sonu ve Kullanım Ömrü Sonu) Politikası (İngilizce) başlıklı makaleye başvurun. Alternatif makaleler hakkında sorularınız varsa satış ekibinizle ya da endpointsecurity@dell.com adresiyle iletişime geçin.
- Mevcut ürünler hakkında daha fazla bilgi için bkz. Endpoint Security.
Bu makalede, Dell Endpoint Security Suite Enterprise'a nasıl dışlama ekleneceği ele alınmaktadır.
Etkilenen Ürünler:
- Dell Endpoint Security Suite Enterprise
Etkilenen İşletim Sistemleri
- Windows
- Mac
- Linux
Üçüncü taraf yazılım veya komut dosyalarıyla uyumluluk için Dell Endpoint Security Suite Enterprise'a dışlama eklenmesi gerekebilir.
- Web tarayıcısından https://servername.company.com:8443/webui adresindeki Dell Data Security yönetim konsoluna gidin.
Not:
- Örnek olarak verilen servername.company.com adresi, ortamınızdaki sunucu DNS'sinden farklı olabilir.
- 8443 bağlantı noktası, ortamınızdaki Remote Management Console bağlantı noktasından farklı olabilir.
- Dell Data Security yönetim konsolunda oturum açın.
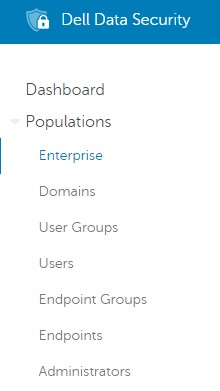
- Sol menü bölmesinde, Populations (Yerleştirmeler) sekmesini genişletin ve ardından Enterprise öğesine tıklayın.
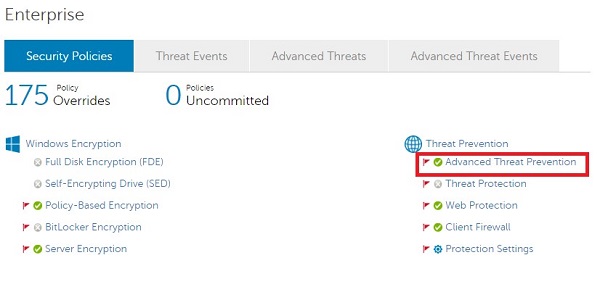
- Threat Prevention (Tehdit Önleme) alt başlığından Advanced Threat Prevention (Gelişmiş Tehdit Önleme) öğesini seçin.
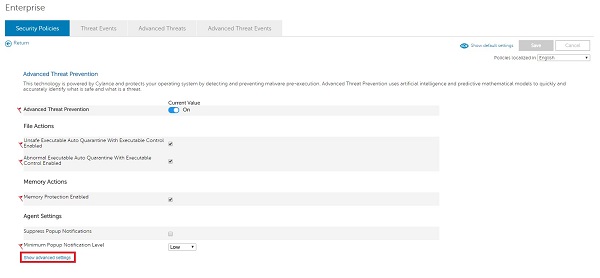
- Show advanced settings (Gelişmiş ayarları göster) öğesine tıklayın.
- Dışlamalar şunlar için eklenebilir:
- Bellek Koruması
- Belleği kötü amaçlara karşı koruma
- Yürütme Kontrolü
- Yürütme başlatma koruması
- Uygulama Kontrolü
- Uygulama değişikliklerini kısıtlama
- Komut Dosyası Kontrolü
- Kötü amaçlı komut dosyası koruması
- Bellek Koruması
Dışlamalar hakkında daha fazla bilgi için ilgili kontrol öğesine tıklayın.
Uygulama Denetimi, Windows işletim sistemlerine özeldir.
Bellek Koruması
Dell Endpoint Security Suite Enterprise Bellek Koruma Dışlamalarını Ekleme
Süre: 02:55
Açıklamalı altyazılar: Birden fazla dilde mevcuttur.
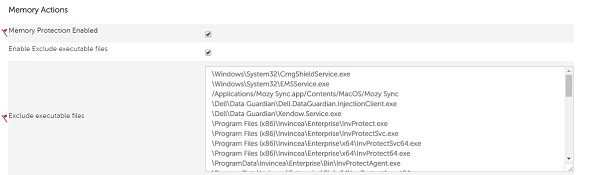
Memory Protection Enabled (Bellek Koruması Etkin) öğesinin işaretlenmesi gerekir.
- Enable Exclude executable files (Yürütülebilir dosyaları hariç tutmayı etkinleştir) öğesini işaretleyin.
- Göreli yolu ve dosya adını doldurarak, yürütülebilir dosyaları dışlayın.
 Bilginize:
Örnek İstisnalar:- Windows
- Doğru:
\Application\SubFolder\[EXECUTABLE].exe - Yanlış:
C:\Application\SubFolder\ - Örnek göreli Windows yolu şunlar için de geçerlidir:
C:\Program\Application\SubFolder\[EXECUTABLE].exeD:\Test\Application\SubFolder\[EXECUTABLE].exe
- Ortamınızın güvenliğine zarar verebileceğinden, genel göreli yolları eklerken dikkatli olun.
- Doğru:
- Mac
- Doğru:
/Users/application.app/[EXECUTABLE] - Yanlış:
/Users/application.app
- Doğru:
[EXECUTABLE]Uygulama adını belirtir.- Klasör dışlamaları; ağ yollarını, joker karakterleri veya özel karakterleri desteklemez.
- Şu karakterlerden herhangi biri kullanılırsa dışlamanın başına ve sonuna tırnak işareti ("...") ekleyin:
- Virgül (,)
- Köşeli Ayraç ([...])
- Tilde (~)
- Windows
- Sağ üst köşede Save (Kaydet) öğesine tıklayın.

- Politikayı uygulayın.
Not:
- Politika uygulamayla ilgili ayrıntılı adımlar için Dell Data Security/Dell Data Protection Sunucularında İlkeleri Uygulama (İngilizce) başlıklı makaleye başvurun.
- Endpoint, yeniden başlatma veya politika anketinden sonra (ilk olarak hangi seçeneğin ortaya çıktığına göre) politika değişikliğini alacaktır. Daha fazla bilgi için Dell Data Security/Dell Data Protection İçin Politika Güncelleştirmelerini Kontrol Etme (İngilizce) başlıklı makaleye başvurun.
Yürütme Kontrolü
Dell Endpoint Security Suite Enterprise Yürütme Kontrolü Dışlamalarını Ekleme
Süre: 01:52
Açıklamalı altyazılar: Birden fazla dilde mevcuttur.
Yürütme Kontrolü dışlamaları, dizini yalnızca ürün taramalarından çıkarır. Dosyaları güvenli listeye almak için Dell Endpoint Security Suite Enterprise'da Dosyaları Güvenli Listeye Alma (İngilizce) başlıklı makaleye bakın.
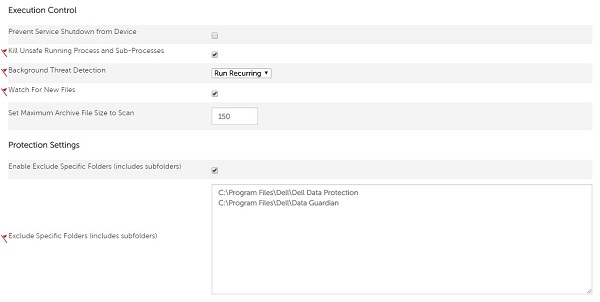
- Koruma Ayarları altında Enable Exclude Specific Folders (includes subfolders) [Belirli Klasörleri Hariç Tutmayı Etkinleştir (alt klasörler dahil)] öğesini işaretleyin.
- Mutlak yolu doldurarak Belirli Klasörleri (alt klasörler dahil) Hariç Tutun.
 Bilginize:
Örnek İstisnalar:- Windows
- Doğru:
C:\Program Files\Dell - Yanlış:
\Program Files\Dell\[EXECUTABLE].exe
- Doğru:
- Mac
- Doğru:
/Mac\ HD/Users/Application\ Support/Dell - Yanlış:
/Mac HD/Users/Application Support/Dell/[EXECUTABLE]
- Doğru:
[EXECUTABLE]Uygulama adını belirtir.
- Windows
- Sağ üst köşede Save (Kaydet) öğesine tıklayın.

- Politikayı uygulayın.
Not:
- Politika uygulamayla ilgili ayrıntılı adımlar için Dell Data Security/Dell Data Protection Sunucularında İlkeleri Uygulama (İngilizce) başlıklı makaleye başvurun.
- Endpoint, yeniden başlatma veya politika anketinden sonra (ilk olarak hangi seçeneğin ortaya çıktığına göre) politika değişikliğini alacaktır. Daha fazla bilgi için Dell Data Security/Dell Data Protection İçin Politika Güncelleştirmelerini Kontrol Etme (İngilizce) başlıklı makaleye başvurun.
Uygulama Kontrolü
Dell Endpoint Security Suite Enterprise Uygulama Kontrolü Dışlamalarını Ekleme
Süre: 02:15
Açıklamalı altyazılar: Birden fazla dilde mevcuttur.
Application Control (Uygulama Kontrolü) öğesi işaretlenmelidir.
- Mutlak yolu doldurarak Uygulama Kontrolüne İzin Verilen Klasörleri Dışlayın.
 Bilginize: Örnek İstisnalar:
- Windows
- Doğru:
C:\Program Files\Dell - Yanlış:
\Program Files\Dell\[EXECUTABLE].exe
- Doğru:
[EXECUTABLE]Uygulama adını belirtir.- Klasör dışlamaları; ağ yollarını, joker karakterleri veya özel karakterleri desteklemez.
- Şu karakterlerden herhangi biri kullanılırsa dışlamanın başına ve sonuna tırnak işareti ("...") ekleyin:
- Virgül (,)
- Köşeli Ayraç ([...])
- Tilde (~)
- Windows
- Sağ üst köşede Save (Kaydet) öğesine tıklayın.

- Politikayı uygulayın.
Not:
- Politika uygulamayla ilgili ayrıntılı adımlar için Dell Data Security/Dell Data Protection Sunucularında İlkeleri Uygulama (İngilizce) başlıklı makaleye başvurun.
- Endpoint, yeniden başlatma veya politika anketinden sonra (ilk olarak hangi seçeneğin ortaya çıktığına göre) politika değişikliğini alacaktır. Daha fazla bilgi için Dell Data Security/Dell Data Protection İçin Politika Güncelleştirmelerini Kontrol Etme (İngilizce) başlıklı makaleye başvurun.
Komut Dosyası Kontrolü
Dell Endpoint Security Suite Enterprise Komut Dosyası Kontrolü Dışlamalarını Ekleme
Süre: 02:30
Açıklamalı altyazılar: Birden fazla dilde mevcuttur.
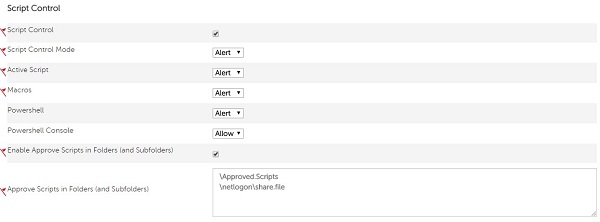
Script Control (Komut Dosyası Kontrolü) öğesi işaretlenmelidir.
- Enable Approve Scripts in Folders (and Subfolders) [Klasörlerde (ve Alt Klasörlerde) Komut Dosyalarını Onaylamayı Etkinleştir] öğesini işaretleyin.
- Komut dosyası dizininin göreli yolunu doldurarak Klasörlerde (ve Alt Klasörlerde) Komut Dosyalarını Onaylayın.
 Bilginize: Örnek İstisnalar:
- Windows
- Doğru:
/Users/*/temp/script*.vbs - Yanlış:
C:\Users\*\temp\script*.vbs\ - Örnek göreli Windows yolu şunlar için de geçerlidir:
C:\Program\Application\ApprovedScripts\D:\Test\Application\ApprovedScripts\
- Ortamınızın güvenliğine zarar verebileceğinden, genel göreli yolları eklerken dikkatli olun.
- Doğru:
- Mac
- Doğru:
/Mac\ HD/Users/Cases/ScriptsAllowed - Yanlış:
/Mac HD/Users/*
- Doğru:
- Klasör yolları yerel bir sürücüyü, eşlenmiş bir ağ sürücüsünü veya evrensel adlandırma kuralı (UNC) yolunu içerebilir.
- Tüm belirtilen klasör yolları, tüm alt klasörleri de içerir.
- Joker karakter (*), Komut Dosyası Kontrolü dışlamalarında kullanılabilir.
- Dell Endpoint Security Suite Enterprise Agent sürüm 1491 veya üzeri gereklidir.
- Dell Data Security (eski adıyla Dell Data Protection) sunucusunda katı doğrulamanın devre dışı bırakılması gerekir.
- Windows bilgisayarlar için UNIX stilinde joker karakter dışlamaları öne eğik çizgi kullanılmalıdır. Örneğin:
/windows/system*/ - Joker karakterler için desteklenen tek karakter yıldız (*) karakteridir.
- Joker karakter içeren klasör hariç tutmaları, klasör ve dosya arasında ayrım yapmak için yolun sonunda bir eğik çizgi içermelidir.
- Klasör:
/Windows/system32/*/ - Dosya:
/Windows/system32/*
- Klasör:
- Her bir klasör seviyesi için bir joker karakter eklenmelidir. Örneğin,
/folder/*/script.vbsEşleşir\folder\test\script.vbsveya\folder\exclude\script.vbs, ancak bunun için çalışmaz\folder\test\001\script.vbs. Bu, aşağıdakilerden birini gerektirir/folder/*/001/script.vbsveya/folder/*/*/script.vbs. - Joker karakterler, tam ve kısmi hariç tutmaları destekler.
- Tam joker karakter:
/folder/*/script.vbs - Kısmi joker karakter:
/folder/test*/script.vbs
- Tam joker karakter:
- Joker karakter, ağ yollarında desteklenir.
- Çok geniş kapsamda kullanılırsa joker karakterler, güvenliği düşürebilir. Örneğin, tamamını hariç tutarak
\Windows\Tempklasörü önerilmez.
- Windows
- Sağ üst köşede Save (Kaydet) öğesine tıklayın.

- Politikayı uygulayın.
Not:
- Politika uygulamayla ilgili ayrıntılı adımlar için Dell Data Security/Dell Data Protection Sunucularında İlkeleri Uygulama (İngilizce) başlıklı makaleye başvurun.
- Endpoint, yeniden başlatma veya politika anketinden sonra (ilk olarak hangi seçeneğin ortaya çıktığına göre) politika değişikliğini alacaktır. Daha fazla bilgi için Dell Data Security/Dell Data Protection İçin Politika Güncelleştirmelerini Kontrol Etme (İngilizce) başlıklı makaleye başvurun.
Additional Information
Videos
Affected Products
Dell Endpoint Security Suite EnterpriseArticle Properties
Article Number: 000126745
Article Type: How To
Last Modified: 01 Sep 2026
Version: 19
Find answers to your questions from other Dell users
Support Services
Check if your device is covered by Support Services.