VxRail: VxRail 버전 7.0.x 및 8.0.x에서 관리 계정을 쿼리하거나 업데이트하는 방법
Summary: 이 문서에서는 버전 7.0.x 및 8.0.x의 VxRail Manager에서 저장된 VxRail 자격 증명을 쿼리하고 업데이트하는 방법에 대해 설명합니다.
This article applies to
This article does not apply to
This article is not tied to any specific product.
Not all product versions are identified in this article.
Instructions
VxRail 버전 7.0.010부터 vCenter 및 ESXi 호스트 관리 계정은 Lockbox 마이크로서비스에 저장됩니다.
관리 계정을 조회하거나 업데이트하는 방법이 이전 버전과 달라졌습니다.
아래에서 액세스하는 비밀번호는 base64로 인코딩되며 일반 텍스트가 아닙니다.
필수 구성 요소
- 'mystic' 관리자를 사용하여 VxRail Manager에 SSH 접속합니다.
- 루트 사용자로 전환합니다.
su -
기존에 저장된 자격 증명 쿼리:
vCenter 관리 계정 쿼리:
실행할 명령:
curl --unix-socket /var/lib/vxrail/nginx/socket/nginx.sock -X GET 'http://localhost/rest/vxm/internal/lockbox/v1/credentials?lockbox_name=SYSTEM&credential_names=management_account_vc'|jq
예시 출력:
{
  "items": [
    {
      "connection_type": "OK",
      "credential_name": "management_account_vc",
      "is_found": true,
      "password": "xxxxxxxxxxx",
      "username": "management@localos"
    }
  ]
}
이 예에서 vCenter 관리 계정 사용자 이름은 management@localos인코딩된 암호는 다음과 같습니다. xxxxxxxxxxx.
비밀번호를 디코딩하려면 다음 명령을 사용합니다.
echo -n 'xxxxxxxxxxx' | base64 -d
ESXi 호스트 관리 계정 쿼리:
1. 계정에 액세스하려면 PowerEdge ST(Service Tag)(AB1CDE2와 같은 7자 일련 번호 )를 알고 있어야 특정 자격 증명에 액세스할 수 있습니다.
오류가 있는 섹션을 교체합니다. <host-SN> 을 서비스 태그로 바꿉니다.
예를 들어 VxRail 플러그인의 다음 섹션을 사용하여 일련 번호와 호스트 이름을 볼 수 있습니다.
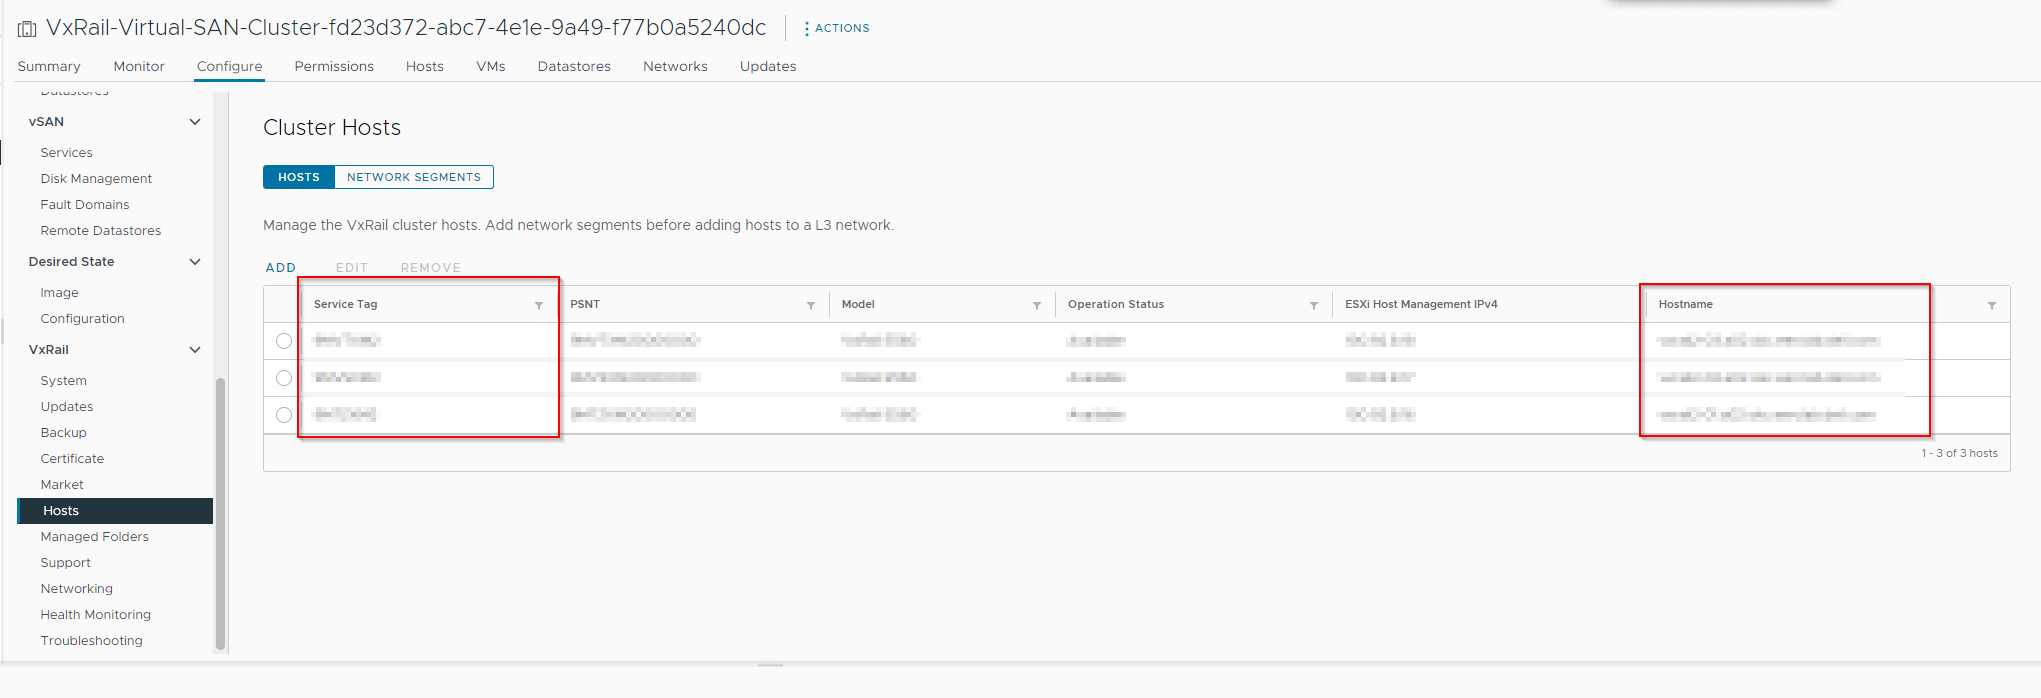
2. 다음 명령을 사용하여 VxRail 호스트 자격 증명을 수집하고 <host-SN> 서버의 서비스 태그로 바꿉니다.
curl --unix-socket /var/lib/vxrail/nginx/socket/nginx.sock -X GET 'http://localhost/rest/vxm/internal/lockbox/v1/credentials?lockbox_name=SYSTEM&credential_names=management_account_esxi__<host-SN>'| jq
앞의 서비스 태그 예시를 사용합니다.
curl --unix-socket /var/lib/vxrail/nginx/socket/nginx.sock -X GET 'http://localhost/rest/vxm/internal/lockbox/v1/credentials?lockbox_name=SYSTEM&credential_names=management_account_esxi__AB1CDE2'| jq
출력:
{
  "items": [
    {
      "credential_name": "management_account_esxi__V015001",
      "is_found": true,
      "password": "XXXXXXXX",
      "username": "management"
    }
  ]
}
이 예에서 ESXi 호스트 관리 계정 사용자 이름은 management입니다. 인코딩된 암호는 XXXXXXX입니다.
디코딩하려면 다음 명령을 사용합니다.
echo -n 'XXXXXXXX' | base64 -d
저장된 자격 증명 업데이트:
vCenter 관리 계정 업데이트:
1. 중지 vmware-marvin 서비스:
systemctl stop vmware-marvin2. 비밀번호를 인코딩하려면 비밀번호를 대체하여 아래 명령을 실행합니다.
echo -n 'Password123!' | base64
UGFzc3dvcmQxMjMh
-n은 새 줄 문자를 삽입하지 않도록 하는 데 필요합니다. 그렇지 않으면 의도한 것과 다른 암호가 됩니다.
3. 현재 vCenter 관리 계정 사용자 이름을 쿼리합니다. vCenter 관리 계정 사용자 이름을 모르는 경우 위의 "vCenter 관리 계정 쿼리" 섹션을 참조하여 사용자 이름을 쿼리합니다.
4. vCenter 관리 계정을 업데이트하려면 아래 명령을 실행하고 VC_MGMT_USER_NAME and ENCODED_PASSWD_FROM_STEP_1:
curl -X PUT --unix-socket /var/lib/vxrail/nginx/socket/nginx.sock -H "accept: application/json" -H "Content-Type: application/json" -d '{"lockbox_name":"SYSTEM","credentials":[{"credential_name":"management_account_vc","username":"VC_MGMT_USER_NAME","password":"ENCODED_PASSWD_FROM_STEP_1"}]}' 'http://localhost/rest/vxm/internal/lockbox/v1/credentials'
예:
curl -X PUT --unix-socket /var/lib/vxrail/nginx/socket/nginx.sock -H "accept: application/json" -H "Content-Type: application/json" -d '{"lockbox_name":"SYSTEM","credentials":[{"credential_name":"management_account_vc","username":"vxrm@localos","password":"UGFzc3dvcmQxMjMh"}]}' 'http://localhost/rest/vxm/internal/lockbox/v1/credentials'
5. vCenter에서 관리 계정 암호를 업데이트하고 vSphere>햄버거 메뉴>관리>사용자 및 그룹>vCenter 관리 계정이 있는 도메인으로 필터링, 계정 편집으로 이동하여 새 일반 텍스트 암호를 설정합니다.
6. 시작 vmware-marvin 서비스:
systemctl start vmware-marvin
ESXi 호스트 관리 계정 업데이트
1. 비밀번호를 인코딩하려면 아래 예와 같이 명령을 실행합니다.
echo -n 'Password123!' | base64
UGFzc3dvcmQxMjMh
2. ESXi 호스트 SN(Serial Number) 또는 서비스 태그를 알고 있어야 합니다.
3. ESXi 호스트 관리 계정 사용자 이름(참고: 관리 계정 사용자 및 일련 번호는 VxVerify 출력 파일에 나열되어 있습니다. vxverify_tests.json)
4. 중지 vmware-marvin 서비스:
systemctl stop vmware-marvin5. ESXi 호스트 관리 계정을 업데이트하려면 아래 명령을 실행하고 ESX_MGMT_USER_NAME 및 ENCODED_PASSWD_FROM_STEP_1 및 <host-SN>:
curl -X PUT --unix-socket /var/lib/vxrail/nginx/socket/nginx.sock -H "Accept: application/json" -H "Content-Type: application/json" -d '{"lockbox_name":"SYSTEM","credentials":[{"credential_name":"management_account_esxi__<host-SN>","username":"ESXI_MGMT_USER_NAME","password":"ENCODED_PASSWD_FROM_STEP_1"}]}' 'http://localhost/rest/vxm/internal/lockbox/v1/credentials'
예:
curl -X PUT --unix-socket /var/lib/vxrail/nginx/socket/nginx.sock -H "Accept: application/json" -H "Content-Type: application/json" -d '{"lockbox_name":"SYSTEM","credentials":[{"credential_name":"management_account_esxi__V010101","username":"esxmgmt","password":"UGFzc3dvcmQxMjMh"}]}' 'http://localhost/rest/vxm/internal/lockbox/v1/credentials'
암호를 해독하는 방법:
echo -n "VnhsYWJSQGlsMSE=" | base64 -d
VxlabR@il1!
6. 다음으로 이동하십시오. https://ESXiIPAddress 루트로 로그인합니다. 사용자 및 그룹>관리를> 클릭합니다. ESXi 관리 사용자>편집을 클릭하고 새 일반 텍스트 암호를 설정합니다.
7. 시작 vmware-marvin 서비스:
systemctl start vmware-marvin
암호를 변경한 후 다음을 수행합니다.
1. VxRail UI > 상태 모니터링 > 상태 모니터링 상태>활성화 또는 CLI를 사용하여 상태 모니터링을 활성화합니다.
curl -X PUT --unix-socket /var/lib/vxrail/nginx/socket/nginx.sock -H "Accept: application/json" -H "Content-Type: application/json" http://127.0.0.1/rest/vxm/internal/configservice/v1/configuration/keys/state_cluster_suppressed -d '{"value": "false"}'
2. 를 다시 시작합니다. vmware-marvin 서비스를 대신해 모든 주크박스 작업을 관리하는 RPC 기반 서비스를 제공합니다.
systemctl restart vmware-marvin
Additional Information
자격 증명은 VxVerify를 실행하여 테스트할 수 있습니다. 다음 문서를 참조하십시오. VxRail: VxRail Verify 툴을 실행하는 방법
Affected Products
VxRail, VxRail Appliance Series, VxRail SoftwareProducts
VxRail Appliance Series, VxRail SoftwareArticle Properties
Article Number: 000157662
Article Type: How To
Last Modified: 27 Mar 2026
Version: 38
Find answers to your questions from other Dell users
Support Services
Check if your device is covered by Support Services.