NetWorker: Konfigurieren der LDAPS-Authentifizierung
Zusammenfassung: Übersicht über die Konfiguration von AD oder Secure Lightweight Directory Access Protocol (LDAPS) mit NetWorker unter Verwendung des Assistenten für externe Autoritäten von NMC. Dieser Wissensdatenbank-Artikel kann auch für Anweisungen zum Aktualisieren einer vorhandenen Konfiguration einer externen Zertifizierungsstelle verwendet werden. ...
Dieser Artikel gilt für
Dieser Artikel gilt nicht für
Dieser Artikel ist nicht an ein bestimmtes Produkt gebunden.
In diesem Artikel werden nicht alle Produktversionen aufgeführt.
Weisungen
Dieser Artikel kann in die folgenden Abschnitte unterteilt werden.
Voraussetzungen:
- Bestimmen Sie, welcher Host der ist
authcServer. Dies ist in größeren NetWorker-Datenzonen hilfreich. In kleineren Datenzonen mit einem einzigen NetWorker-Server ist der NetWorker-Server der Authentifizierungsserver. - Bestimmen Sie, welche Java-Laufzeitumgebung für den Authentifizierungsservice verwendet wird.
- Legen Sie Befehlszeilenvariablen fest, um den Import der CA-Zertifikate zu erleichtern, die für SSL mit externer NetWorker-Authentifizierung verwendet werden.
Einrichten von SSL:
- Sammeln der Zertifikate, die für die SSL-Kommunikation mit dem externen Authentifizierungsserver erforderlich sind.
- Importieren der für die LDAPS-Authentifizierung verwendeten Zertifikate in die Laufzeitumgebung der Authentifizierungsservices
cacertsKeystore.
Konfigurieren der Ressource für externe Autorität:
- Erstellen Sie die Ressource der externen Zertifizierungsstelle im Authentifizierungsservice.
- Bestimmen externer Nutzer oder Gruppen, die für NetWorker verwendet werden sollen
- Legen Sie fest, welche externen Nutzer oder Gruppen Zugriff auf die NetWorker Management Console (NMC) haben.
- Definieren Sie die NetWorker-Serverberechtigungen, die externe Nutzer und Gruppen haben.
- (Optional) Konfigurieren Sie FULL_CONTROL Sicherheitsberechtigungen für einen externen Nutzer oder eine Gruppe.
Erweitern Sie jeden der folgenden Abschnitte, um detaillierte Anweisungen zu erhalten. Es ist wichtig, dass Sie jeden Abschnitt sorgfältig lesen, bevor Sie fortfahren:
Voraussetzungen
Voraussetzungen
Um LDAPS zu verwenden, müssen Sie das CA-Zertifikat (oder die Zertifikatskette) vom LDAPS-Server in den Java cacerts-Keystore des NetWorker-Authentifizierungsservers importieren.
- Bestimmen Sie, welcher Host der NetWorker-Authentifizierungsserver ist. Dies kann in der Datei gstd.conf des NetWorker Management Console(NMC)-Servers validiert werden:
Linux:
Windows:
/opt/lgtonmc/etc/gstd.conf
Windows:
C:\Program Files\EMC NetWorker\Management\GST\etc\gstd.conf
HINWEIS: Die
gstd.conf Datei enthält eine Zeichenfolge authsvc_hostname Hier wird der Authentifizierungsserver definiert, der zur Verarbeitung von Anmeldeanforderungen für die NetWorker Management Console (NMC) verwendet wird. Weitere Informationen finden Sie unter: NetWorker: So identifizieren Sie, welcher Server der von NMC und NWUI verwendete Authentifizierungsserver ist
- Identifizieren Sie auf dem NetWorker-Authentifizierungsserver die verwendete Java-Instanz.
Windows:
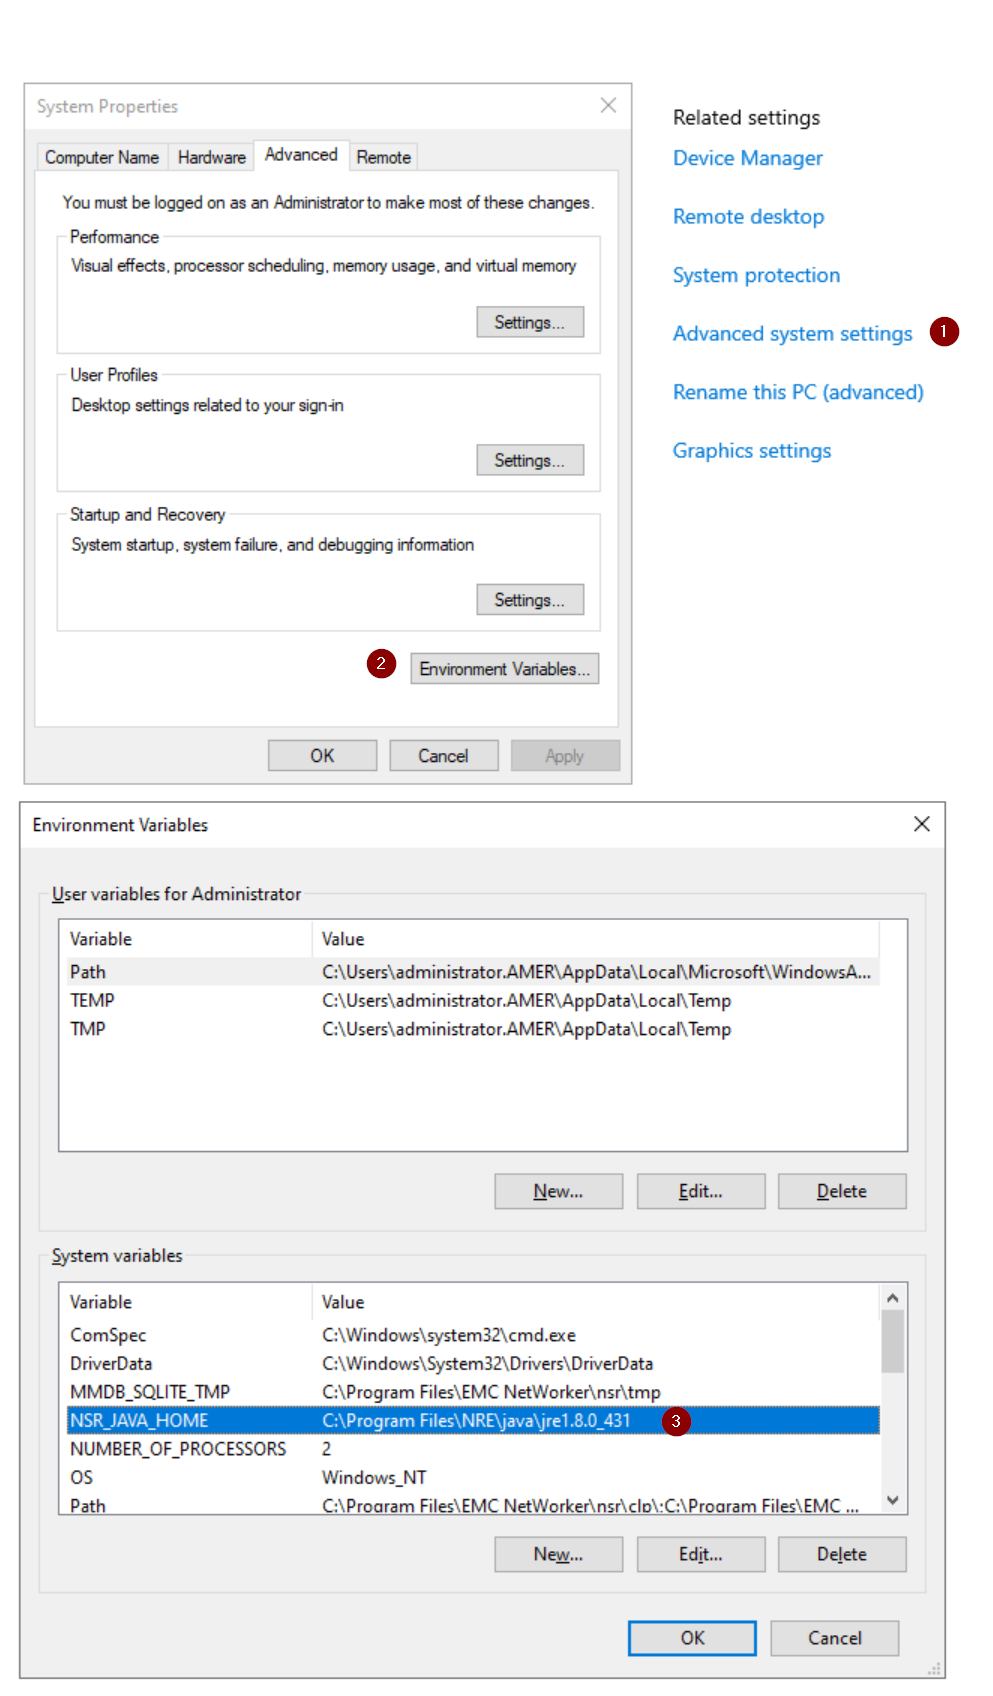
A. Suchen Sie in der Windows-Suchleiste nach Info.
B. Klicken Sie unter Info auf Erweiterte Systemeinstellungen.
C. Klicken Sie unter System Properties auf Environment Variables.
D. Die
B. Klicken Sie unter Info auf Erweiterte Systemeinstellungen.
C. Klicken Sie unter System Properties auf Environment Variables.
D. Die
NSR_JAVA_HOME -Variable definiert den Pfad der Java-Laufzeitumgebung, die von NetWorker verwendet wird authc:
-
- E. Legen Sie über eine Eingabeaufforderung mit Administratorrechten Befehlszeilenvariablen Befehlszeilenvariablen fest, die den im obigen Schritt festgelegten Java-Installationspfad angeben:
set JAVA="Path\to\java"
Beispiel:

Erleichtert Java
keytool Befehle beim Einrichten von SSL und stellt sicher, dass die korrekte cacerts -Datei importiert das CA-Zertifikat. Diese Variable wird entfernt, sobald die Befehlszeilensitzung geschlossen wird, und beeinträchtigt keine anderen NetWorker-Vorgänge.
Linux:
A. Überprüfen Sie die /nsr/authc/conf/installrc -Datei, um zu sehen, welcher Java-Speicherort bei der Konfiguration des Authentifizierungsservice verwendet wurde:
sudo cat /nsr/authc/conf/installrc
Beispiel:
[root@nsr ~]# cat /nsr/authc/conf/installrc
JAVA_HOME=/opt/nre/java/latest
HINWEIS: Diese Variable gilt nur für NetWorker-Prozesse. Es ist möglich, dass
echo $JAVA_HOME gibt einen anderen Pfad zurück; Beispiel, wenn auch Oracle Java Runtime Environment (JRE) installiert ist. Im nächsten Schritt ist es wichtig, die $JAVA_HOME Pfad gemäß NetWorker-Definition /nsr/authc/conf/installrc Datei.
B. Legen Sie Befehlszeilenvariablen fest und geben Sie den im obigen Schritt festgelegten Java-Installationspfad an.
JAVA=/path/to/java
Beispiel:

Erleichtert Java
keytool Befehle beim Einrichten von SSL und stellt sicher, dass die korrekte cacerts -Datei importiert das CA-Zertifikat. Diese Variable wird entfernt, sobald die Befehlszeilensitzung geschlossen wird, und beeinträchtigt keine anderen NetWorker-Vorgänge.
Einrichten von SSL
Einrichten von SSL
Um LDAPS zu verwenden, müssen Sie das CA-Zertifikat (oder die Zertifikatskette) vom LDAPS-Server in den JAVA-Trust-Keystore importieren. Dies kann mit dem folgenden Verfahren erfolgen:
Rufen Sie das CA-Stammzertifikat (und die Kette, falls konfiguriert) vom Authentifizierungsserver ab.
Linux:
- Öffnen Sie eine Eingabeaufforderung mit erhöhten Rechten auf dem NetWorker-Authentifizierungsserver (AUTHC).
- Verwenden Sie das OpenSSL-Tool, um eine Kopie des CA-Zertifikats vom LDAPS-Server abzurufen.
openssl s_client -showcerts -connect LDAPS_SERVER:636 2>/dev/null </dev/null
- Linux wird in der Regel mit
opensslinstalliert. Wenn Linux-Server in der Umgebung vorhanden sind, können SieopensslDort werden die Zertifikatdateien gesammelt. Diese können kopiert und auf dem WindowsauthcServer. - Wenn Sie kein OpenSSL haben und es nicht installiert werden kann, lassen Sie ein oder mehrere Zertifikate von Ihrem AD-Administrator bereitstellen, indem Sie sie im Base-64-codierten x.509-Format exportieren.
- Ersetzen
LDAPS_SERVERdurch den Hostnamen oder die IP-Adresse Ihres LDAPS-Servers.
- Mit dem obigen Befehl wird das CA-Zertifikat oder eine Zertifikatkette im Format Privacy Enhanced Mail (PEM) ausgegeben, z. B.:
-----BEGIN CERTIFICATE-----
MIIGQDCCBSigAwIBAgITbgAAAAiwkngyAQWDwwACAAAACDANBgkqhkiG9w0BAQsF
...REMOVED FOR BREVITY...
m4mGyefXz4TBTwD06opJf4NQIDo=
-----END CERTIFICATE-----
HINWEIS: Wenn eine Zertifikatkette vorhanden ist, ist das letzte Zertifikat das CA-Zertifikat. Sie müssen jedes Zertifikat in der Kette in der Reihenfolge (von oben nach unten) importieren, die mit dem CA-Zertifikat endet.
- Kopieren Sie das Zertifikat beginnend ab
---BEGIN CERTIFICATE---und endet mit---END CERTIFICATE---und fügen Sie sie in eine neue Datei ein. Wenn eine Zertifikatkette vorhanden ist, müssen Sie dies mit jedem Zertifikat tun. - Navigieren Sie zu Importieren von Zertifikaten.
Windows:
In Windows ist OpenSSL standardmäßig nicht installiert. Wenn es auf Ihrem System installiert ist, können Sie die gleichen Anweisungen im obigen Abschnitt "Linux" befolgen. Wenn es nicht installiert ist, können Sie es von einer Drittanbieterplattform installieren oder die folgenden Schritte ausführen, um das Zertifikat ohne OpenSSL zu erfassen.
- Öffnen Sie eine PowerShell-Eingabeaufforderung mit erhöhten Rechten auf dem NetWorker-Authentifizierungsserver (AUTHC).
- Führen Sie das folgende Skript aus und ersetzen Sie
EXTERNAL_AUTH_SERVER_ADDRESSmit Ihrem LDAP- oder Active Directory (AD)-Hostnamen oder Ihrer IP:
$server = "EXTERNAL_AUTH_SERVER_ADDRESS"
$port   = 636

$tcp = New-Object System.Net.Sockets.TcpClient
$tcp.Connect($server, $port)

$ssl = New-Object System.Net.Security.SslStream(
    $tcp.GetStream(),
    $false,
    { param($sender,$cert,$chain,$errors) $true }
)

try {
    $ssl.AuthenticateAsClient($server)

    "=== Protocol ==="
    $ssl.SslProtocol
    "=== Cipher ==="
    "$($ssl.CipherAlgorithm) ($($ssl.CipherStrength)-bit)"
    ""
    "=== Server Certificate ==="

    $remoteCert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2($ssl.RemoteCertificate)

    "Subject  : $($remoteCert.Subject)"
    "Issuer   : $($remoteCert.Issuer)"
    "NotBefore: $($remoteCert.NotBefore)"
    "NotAfter : $($remoteCert.NotAfter)"
    ""

    $b64 = [Convert]::ToBase64String($remoteCert.RawData, [Base64FormattingOptions]::InsertLineBreaks)
    "-----BEGIN CERTIFICATE-----"
    $b64
    "-----END CERTIFICATE-----"
}
finally {
    $ssl.Dispose()
    $tcp.Dispose()
}
WARNUNG: Dieser Skriptblock ist nur für die Verwendung in Beispielen vorgesehen. Dies kann in einigen Umgebungen aufgrund einer bestimmten Windows-Version oder Sicherheitsdurchsetzungsrichtlinien auf dem System fehlschlagen. Wenn es nicht möglich ist, die Zertifikate direkt vom NetWorker-Server abzurufen, müssen Sie sich an Ihren Domainadministrator wenden, um die erforderliche Stammzertifizierungsstelle und alle Zwischenzertifikate (falls konfiguriert) zu erhalten. Verwenden Sie alternativ einen Linux-Server, um die Zertifikate zu sammeln (wie in den obigen Linux-Anweisungen gezeigt).
Beispiel:
PS C:\Users\administrator.AMER> $server = "dc.amer.lan"
PS C:\Users\administrator.AMER> $port   = 636
PS C:\Users\administrator.AMER>
PS C:\Users\administrator.AMER> $tcp = New-Object System.Net.Sockets.TcpClient
PS C:\Users\administrator.AMER> $tcp.Connect($server, $port)
PS C:\Users\administrator.AMER>
PS C:\Users\administrator.AMER> $ssl = New-Object System.Net.Security.SslStream(
>>     $tcp.GetStream(),
>>     $false,
>>     { param($sender,$cert,$chain,$errors) $true }
>> )
PS C:\Users\administrator.AMER>
PS C:\Users\administrator.AMER> try {
>>     $ssl.AuthenticateAsClient($server)
>>
>>     "=== Protocol ==="
>>     $ssl.SslProtocol
>>     "=== Cipher ==="
>>     "$($ssl.CipherAlgorithm) ($($ssl.CipherStrength)-bit)"
>>     ""
>>     "=== Server Certificate (exactly what the DC sends) ==="
>>
>>     $remoteCert = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2($ssl.RemoteCertificate)
>>
>>     "Subject  : $($remoteCert.Subject)"
>>     "Issuer   : $($remoteCert.Issuer)"
>>     "NotBefore: $($remoteCert.NotBefore)"
>>     "NotAfter : $($remoteCert.NotAfter)"
>>     ""
>>
>>     $b64 = [Convert]::ToBase64String($remoteCert.RawData, [Base64FormattingOptions]::InsertLineBreaks)
>>     "-----BEGIN CERTIFICATE-----"
>>     $b64
>>     "-----END CERTIFICATE-----"
>> }
>> finally {
>>     $ssl.Dispose()
>>     $tcp.Dispose()
>> }
=== Protocol ===
Tls13
=== Cipher ===
Aes256 (256-bit)

=== Server Certificate ===
Subject  : CN=DC.amer.lan
Issuer   : CN=amer-DC-CA, DC=amer, DC=lan
NotBefore: 11/29/2025 01:17:22
NotAfter : 11/29/2026 01:17:22

-----BEGIN CERTIFICATE-----
MIIGDDCCBPSgAwIBAgITNAAAAAT93FoJVZwLkQAAAAAABDANBgkqhkiG9w0BAQsFADBAMRMwEQYK
...REMOVED FOR BREVITY...
c1HhZw24yOwFSOtTQg==
-----END CERTIFICATE-----
HINWEIS: Das Skript gibt ein Zertifikat zurück, wenn nur eine Stammzertifizierungsstelle vorhanden ist. Zusätzliche Zertifikate werden angezeigt, wenn Zwischenzertifikate konfiguriert sind und vom Server verfügbar gemacht werden.
- Kopieren Sie das Zertifikat beginnend ab
---BEGIN CERTIFICATE---und endet mit---END CERTIFICATE---und fügen Sie sie in eine neue Datei ein. Wenn eine Zertifikatkette vorhanden ist, müssen Sie dies mit jedem Zertifikat tun. - Navigieren Sie zu Importieren von Zertifikaten.
Importieren von Zertifikaten:
HINWEIS: Der folgende Prozess verwendet Befehlszeilenvariablen, die gemäß dem Abschnitt Voraussetzungen festgelegt werden. Wenn die Befehlszeilenvariablen nicht festgelegt sind, geben Sie stattdessen den vollständigen Java-Pfad an.
1. Öffnen Sie eine Administrator-/Root-Eingabeaufforderung.
2. Zeigen Sie eine Liste der aktuellen vertrauenswürdigen Zertifikate im Vertrauensspeicher an.
2. Zeigen Sie eine Liste der aktuellen vertrauenswürdigen Zertifikate im Vertrauensspeicher an.
- Für NetWorker 19.12.x (JRE 8.x) und früher:
Windows:
%JAVA%\bin\keytool -list -keystore %JAVA%\lib\security\cacerts -storepass changeit
Linux:
$JAVA/bin/keytool -list -keystore $JAVA/lib/security/cacerts -storepass changeit
- Für NetWorker 19.13 (JDK 17.x) und höher:
Windows:
%JAVA%\bin\keytool -list -cacerts -storepass changeit
Linux:
$JAVA/bin/keytool -list -cacerts -storepass changeit
3. Überprüfen Sie die Liste auf einen Alias, der mit Ihrem LDAPS-Server übereinstimmt (dieser ist möglicherweise nicht vorhanden). Sie können das Betriebssystem
grep oder findstr mit dem obigen Befehl, um die Suche einzugrenzen. Wenn ein veraltetes oder vorhandenes CA-Zertifikat von Ihrem LDAPS-Server vorhanden ist, löschen Sie es mit dem folgenden Befehl:
- Für NetWorker 19.12.x (JRE 8.x) und früher:
Windows:
%JAVA%\bin\keytool -delete -alias ALIAS_NAME -keystore %JAVA%\lib\security\cacerts -storepass changeit
Linux:
$JAVA/bin/keytool -delete -alias ALIAS_NAME -keystore $JAVA/lib/security/cacerts -storepass changeit
- Für NetWorker 19.13 (JDK 17.x) und höher:
Windows:
%JAVA%\bin\keytool -delete -alias ALIAS_NAME -cacerts -storepass changeit
Linux:
$JAVA/bin/keytool -delete -alias ALIAS_NAME -cacerts -storepass changeit
HINWEIS: Ersetzen Sie ALIAS_NAME durch den Aliasnamen der alten oder abgelaufenen Zertifikate aus Schritt 2.
- Für NetWorker 19.12.x (JRE 8.x) und früher:
Windows:
%JAVA%\bin\keytool -import -alias ALIAS_NAME -keystore %JAVA%\lib\security\cacerts -storepass changeit -file \PATH_TO\CERT_FILE
Linux:
$JAVA/bin/keytool -import -alias ALIAS_NAME -keystore $JAVA/lib/security/cacerts -storepass changeit -file /PATH_TO/CERT_FILE
- Für NetWorker 19.13 (JDK 17.x) und höher:
Windows:
%JAVA%\bin\keytool -import -alias ALIAS_NAME -cacerts -storepass changeit -file \PATH_TO\CERT_FILE
Linux:
$JAVA/bin/keytool -import -alias ALIAS_NAME -cacerts -storepass changeit -file /PATH_TO/CERT_FILE
- Ersetzen Sie ALIAS_NAME durch einen Alias für das importierte Zertifikat (z. B. RCA (Stamm-CA)). Beim Importieren mehrerer Zertifikate für eine Zertifikatkette muss jedes Zertifikat über einen anderen ALIAS-Namen verfügen und separat importiert werden.
- Ersetzen Sie PATH_TO\CERT_FILE durch den Speicherort der Zertifikatdatei, die Sie in Schritt 6 erstellt haben.
5. Sie werden aufgefordert, das Zertifikat zu importieren. Geben Sie Folgendes ein:
yes und drücken Sie die Eingabetaste.
C:\Users\administrator>%JAVA%\bin\keytool -import -alias RCA -keystore %JAVA%\lib\security\cacerts -storepass changeit -file C:\root-ca.cer
Owner: CN=networker-DC-CA, DC=networker, DC=lan
Issuer: CN=networker-DC-CA, DC=networker, DC=lan
Serial number: 183db0ae21d3108244254c8aad129ecd
...
...
...

Trust this certificate? [no]:  yes
Certificate was added to keystore
6. Vergewissern Sie sich, dass das Zertifikat im Keystore angezeigt wird (dieselben Befehle wie in Schritt 2).
HINWEIS: Rohr (
|) das Betriebssystem grep oder findstr den oben genannten Befehl ändern, um das Ergebnis einzugrenzen.
C:\Users\administrator>%JAVA%\bin\keytool -list -keystore %JAVA%\lib\security\cacerts -storepass changeit | findstr RCA
RCA, Jan 15, 2025, trustedCertEntry,
7. Starten Sie die NetWorker-Serverservices neu.
Windows:
net stop nsrd
net start nsrd
Linux:
nsr_shutdown
service networker start
HINWEIS: Starten Sie die NetWorker-Serverservices neu, um sicherzustellen, dass AUTHC die Cacerts-Datei liest und importierte Zertifikate für die SSL-Kommunikation mit dem LDAP-Server erkennt.
Hinzufügen externer Authentifizierung zu NetWorker
Hinzufügen externer Authentifizierung zu NetWorker
Dieser Wissensdatenbank-Artikel konzentriert sich auf die Verwendung der NetWorker Management Console (NMC) für die Konfiguration von LDAP über SSL. Bei der Konfiguration von AD über SSL wird empfohlen, die NetWorker-Webnutzeroberfläche (NWUI) zu verwenden. Dieser Prozess wird detailliert beschrieben in:
Alternativ können Sie die authc_config Skriptmethode:
Wenn einer der Artikel befolgt wird, können Sie zu dem Teil wechseln, in dem die Ressource der externen Zertifizierungsstelle erstellt wird. Es ist nicht erforderlich, das Verfahren zum Importieren von Zertifikaten zu wiederholen.
HINWEIS: Dieser Wissensdatenbank-Artikel kann bei der Konfiguration von AD über SSL befolgt werden. Es sind jedoch zusätzliche Schritte erforderlich. Diese Schritte werden nachfolgend beschrieben.
1. Melden Sie sich mit Ihrem NetWorker-Administratorkonto bei der NetWorker Management Console (NMC) an. Wählen Sie Setup –> Nutzer und Rollen –> Externe Autorität aus.
2. Erstellen oder ändern Sie Ihre vorhandene Konfiguration der externen Zertifizierungsstelle, indem Sie LDAP over SSL aus der Drop-down-Liste Server Type auswählen. Dadurch wird der Port automatisch von 389 in 636 geändert:
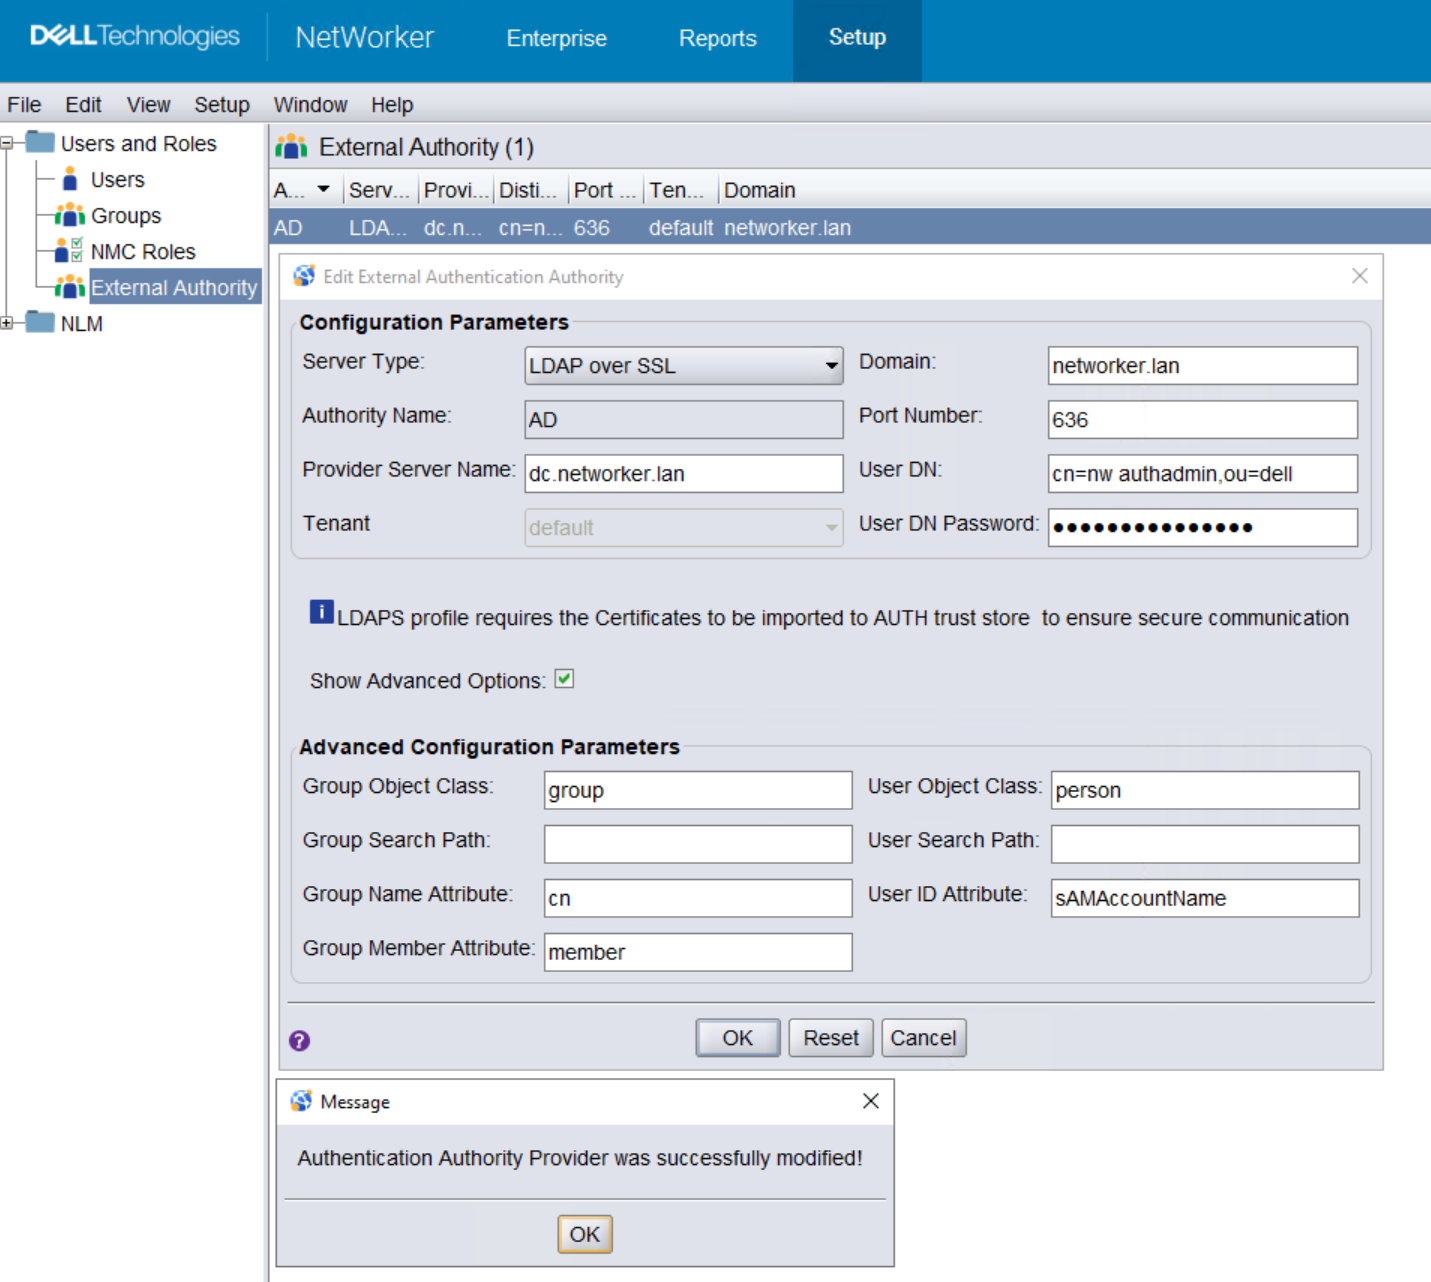
HINWEIS: Erweitern Sie das Feld Show Advanced Options und stellen Sie sicher, dass die korrekten Werte für Ihren Authentifizierungsserver festgelegt sind. Im Feld Zusätzliche Informationen dieses Wissensdatenbank-Artikels finden Sie eine Tabelle, in der die Felder und Werte erläutert werden.
Für Active Directory über SSL:
WARNUNG: Wenn Sie die NMC-Einstellung "LDAP over SSL" mit Microsoft Active Directory verwenden, wird ein interner Konfigurationsparameter "is active directory" auf "false" festgelegt. Dies verhindert eine erfolgreiche AD-Authentifizierung in NetWorker. Die folgenden Schritte können verwendet werden, um dies zu korrigieren.
A. Rufen Sie die Details der Konfigurations-ID ab:
authc_config -u Administrator -p 'NetWorker_AdminPass' -e find-all-configs
authc_config -u Administrator -p 'NetWorker_AdminPass' -e find-config -D config-id=CONFIG_ID#
Beispiel:
nve:~ # authc_config -u Administrator -p '!Password1' -e find-all-configs
The query returns 1 records.
Config Id Config Name
1         AD

nve:~ # authc_config -u Administrator -p '!Password1' -e find-config -D config-id=1
Config Id                    : 1
Config Tenant Id             : 1
Config Name                  : AD
Config Domain                : networker.lan
Config Server Address        : ldaps://dc.networker.lan:636/dc=networker,dc=lan
Config User DN               : cn=nw authadmin,ou=dell,dc=networker,dc=lan
Config User Group Attribute  :
Config User ID Attribute     : sAMAccountName
Config User Object Class     : person
Config User Search Filter    :
Config User Search Path      :
Config Group Member Attribute: member
Config Group Name Attribute  : cn
Config Group Object Class    : group
Config Group Search Filter   :
Config Group Search Path     :
Config Object Class          : objectclass
Is Active Directory          : false
Config Search Subtree        : true
B. Verwenden Sie die
authc_config Befehl zum Festlegen is-active-directory=y:
authc_config -u Administrator -p 'NETWORKER_ADMIN_PASSWORD' -e update-config -D config-id=CONFIG_ID# -D config-server-address="ldaps://DOMAIN_SERVER:636/BASE_DN" -D config-user-dn="CONFIG_USER_DN" -D config-user-dn-password='CONFIG_USER_PASSWORD' -D config-active-directory=y
HINWEIS: Die für diese Felder erforderlichen Werte können in Schritt A abgerufen werden.
Beispiel:
nve:~ # authc_config -u Administrator -p '!Password1' -e update-config -D config-id=1 -D config-server-address="ldaps://dc.networker.lan:636/dc=networker,dc=lan" -D config-user-dn="cn=nw authadmin,ou=dell,dc=networker,dc=lan" -D config-user-dn-password='PASSWORD' -D config-active-directory=y
Configuration AD is updated successfully.
nve:~ #
nve:~ # authc_config -u Administrator -p '!Password1' -e find-config -D config-id=1
Config Id                    : 1
Config Tenant Id             : 1
Config Name                  : AD
Config Domain                : networker.lan
Config Server Address        : ldaps://dc.networker.lan:636/dc=networker,dc=lan
Config User DN               : cn=nw authadmin,ou=dell,dc=networker,dc=lan
Config User Group Attribute  :
Config User ID Attribute     : sAMAccountName
Config User Object Class     : person
Config User Search Filter    :
Config User Search Path      :
Config Group Member Attribute: member
Config Group Name Attribute  : cn
Config Group Object Class    : group
Config Group Search Filter   :
Config Group Search Path     :
Config Object Class          : objectclass
Is Active Directory          : true
Config Search Subtree        : true
Die Ressource der externen Autorität ist jetzt korrekt für Microsoft Active Directory konfiguriert.
Konfigurieren externer Nutzer- und Gruppenzugriffsberechtigungen in NetWorker
Sie können die
authc_mgmt -Befehl auf Ihrem NetWorker-Server, um zu bestätigen, dass die AD/LDAP-Gruppen/-Nutzer sichtbar sind:
authc_mgmt -u Administrator -p 'NetWorker_Admin_Pass' -e query-ldap-users -D query-tenant=tenant_name -D query-domain=domain_name
authc_mgmt -u Administrator -p 'NetWorker_Admin_Pass' -e query-ldap-groups -D query-tenant=tenant_name -D query-domain=domain_name
authc_mgmt -u Administrator -p 'NetWorker_Admin_Pass' -e query-ldap-groups-for-user -D query-tenant=tenant_name -D query-domain=domain_name -D user-name=ad/ldap_username
Beispiel:
nve:~ # authc_mgmt -u Administrator -p '!Password1' -e query-ldap-users -D query-tenant=default -D query-domain=networker.lan
The query returns 40 records.
User Name            Full Dn Name
...
...
bkupadmin            CN=Backup Administrator,OU=Support_Services,OU=DELL,dc=networker,dc=lan


nve:~ # authc_mgmt -u Administrator -p '!Password1' -e query-ldap-groups -D query-tenant=default -D query-domain=networker.lan
The query returns 71 records.
Group Name                              Full Dn Name
...
...
NetWorker_Admins                        CN=NetWorker_Admins,OU=DELL,dc=networker,dc=lan

nve:~ # authc_mgmt -u Administrator -p '!Password1' -e query-ldap-groups-for-user -D query-tenant=default -D query-domain=networker.lan -D user-name=bkupadmin
The query returns 1 records.
Group Name       Full Dn Name
NetWorker_Admins CN=NetWorker_Admins,OU=DELL,dc=networker,dc=lan
HINWEIS: Auf einigen Systemen wird das
authc Befehle können mit dem Fehler "Falsches Kennwort" fehlschlagen, selbst wenn das richtige Kennwort angegeben wird. Dies liegt daran, dass das Kennwort als sichtbarer Text mit dem "-p" -Option. Wenn Sie auf dieses Problem stoßen, entfernen Sie "-p password" aus den Befehlen. Nach Ausführung des Befehls werden Sie aufgefordert, das Kennwort einzugeben, das ausgeblendet wurde.
Konfigurieren von NMC zum Akzeptieren externer Authentifizierung:
Wenn Sie sich als Standard-NetWorker-Administratorkonto bei NMC angemeldet haben, öffnen Sie Setup -->Nutzer und -Rollen--NMC-Rollen>. Öffnen Sie die Eigenschaften der Konsolenanwendungsadministratorrolle und geben Sie den Distinguished Name  (DN) einer AD/LDAP-Gruppe in das Feld "External Roles " ein. Geben Sie für Nutzer, die dieselben Berechtigungen wie das Standard-NetWorker-Administratorkonto benötigen, den AD/LDAP-Gruppen-DN in der Rolle Konsolensicherheits-Administratoren an. Fügen Sie für AD-Nutzer oder -Gruppen, die keine Administratorrechte für die NMC-Konsole benötigen, ihren vollständigen DN in den externen Rollen der Konsolennutzer hinzu.
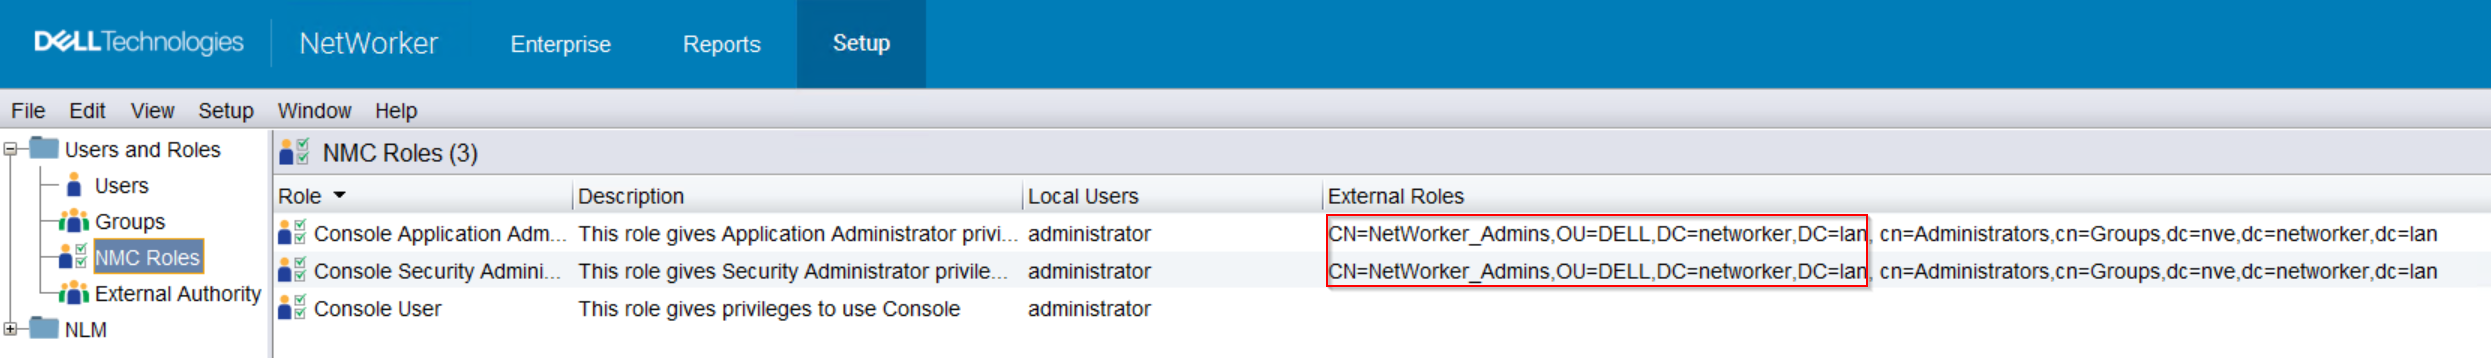
HINWEIS: Standardmäßig ist bereits der DN der Gruppe LOKALE Administratoren des NetWorker-Servers vorhanden. Löschen Sie diesen nicht.
Konfigurieren der externen Nutzerberechtigungen des NetWorker-Servers:
Verbinden Sie den NetWorker-Server über die NMC und öffnen Sie Server-->User Groups. Geben Sie den DN (Distinguished Name) einer AD/LDAP-Gruppe in das Feld "External Roles " der Rolleneigenschaften von Application Administrators ein. Für Nutzer, die dieselben Berechtigungen wie das Standard-NetWorker-Administratorkonto benötigen, müssen Sie den AD/LDAP-Gruppen-DN in der Rolle "Sicherheitsadministratoren" angeben.
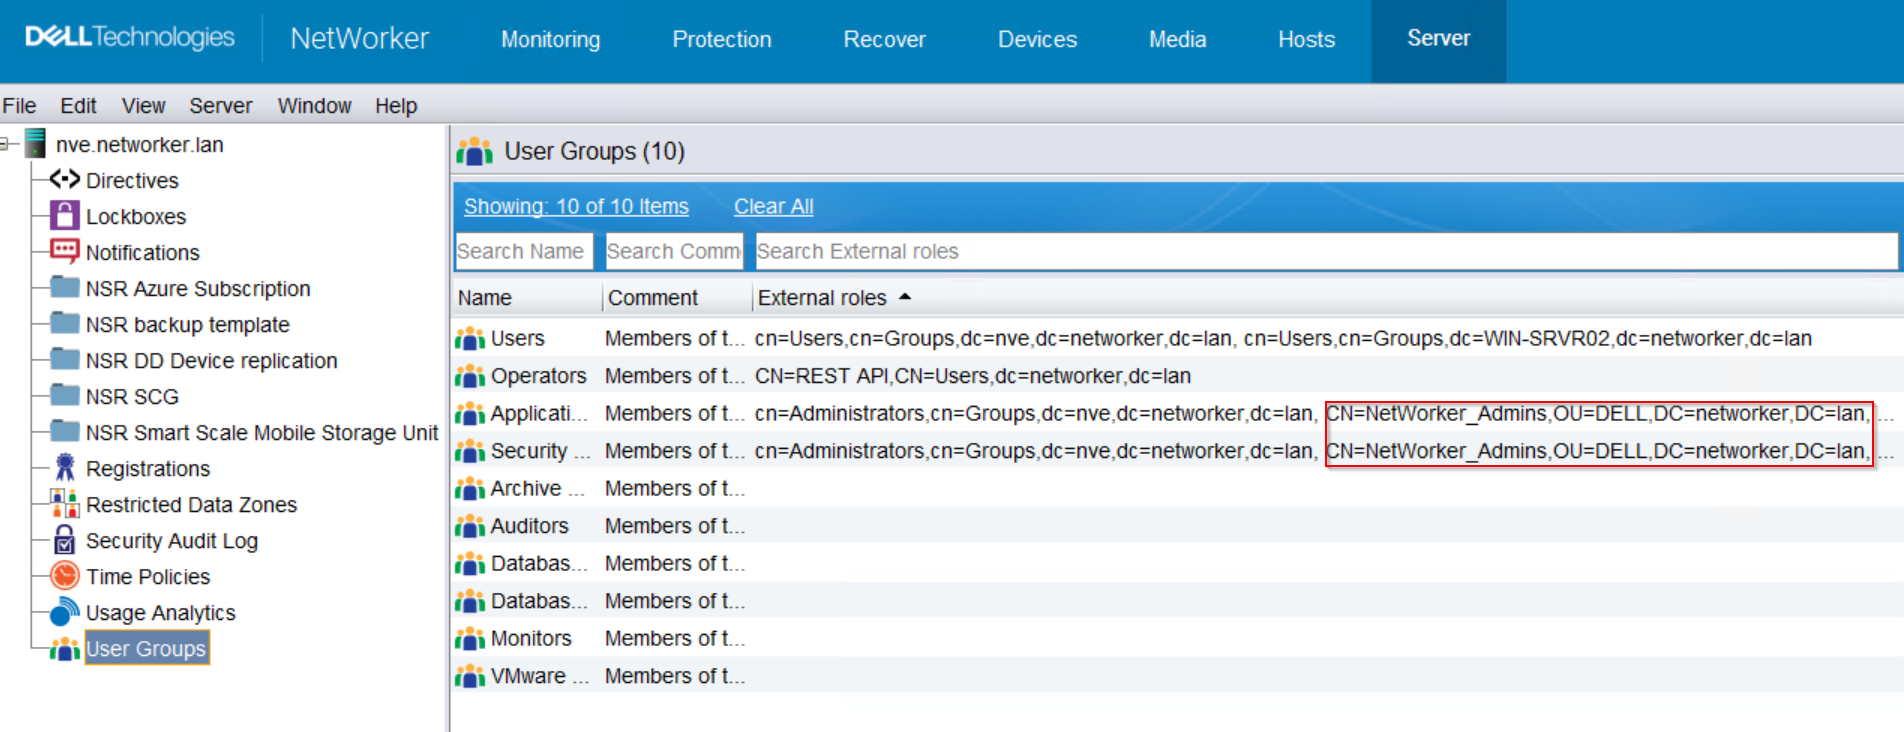
HINWEIS: Standardmäßig ist bereits der DN der Gruppe LOKALE Administratoren des NetWorker-Servers vorhanden. Löschen Sie diesen nicht.
Alternativ können Sie die
nsraddadmin So erreichen Sie dies für externe Nutzer/Gruppen, die über vollständige NetWorker-Administratorrechte verfügen sollten:
nsraddadmin -e "USER/GROUP_DN"Beispiel:
nve:~ # nsraddadmin -e "CN=NetWorker_Admins,OU=DELL,dc=networker,dc=lan"
134749:nsraddadmin: 'CN=NetWorker_Admins,OU=DELL,dc=networker,dc=lan' added to the 'external roles' list of 'Security Administrators' user group.
134749:nsraddadmin: 'CN=NetWorker_Admins,OU=DELL,dc=networker,dc=lan' added to the 'external roles' list of 'Application Administrators' user group.
(Optional) Konfigurieren FULL_CONTROL Berechtigungen für externe Administratornutzer und -gruppen
FULL_CONTROL Berechtigungen für externe Administratornutzer und -gruppenDies ist eine optionale Konfigurationseinstellung. Dieser Parameter gewährt externen Nutzern vollständigen Sicherheitszugriff auf NetWorker. Insbesondere gewährt es einem externen Nutzer die Möglichkeit, die folgenden Aktionen durchzuführen:
- Verwalten von Nutzern und Gruppen des NetWorker-Authentifizierungsservers
- Verwalten Sie die externe Autoritätsressource, die in NetWorker konfiguriert ist.
Ohne diese Berechtigungen werden Sie feststellen, dass Access is Denied Fehler beim Versuch, als externer Nutzer auf diese Einstellungen zuzugreifen.
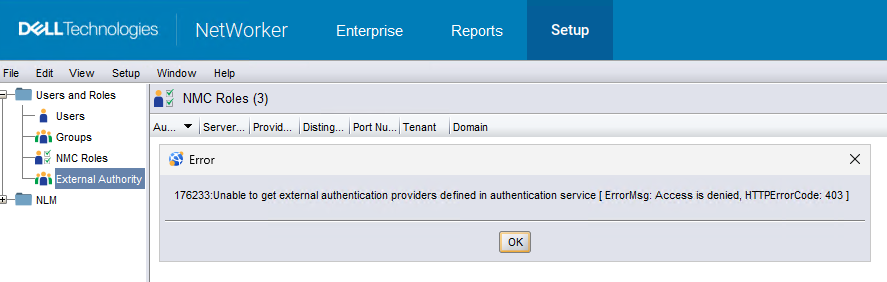
Standardmäßig sind diese Einstellungen nur für das Standard-NetWorker-Administratorkonto zugänglich.
Konfigurieren FULL_CONTROL Berechtigungen, führen Sie die folgenden Schritte aus:
- Öffnen Sie eine Administrator-/Root-Eingabeaufforderung.
- Verwenden Sie den AD-Gruppen-DN, dem Sie FULL_CONTROL Berechtigung zur Ausführung erteilen möchten:
authc_config -u Administrator -p 'NetWorker_Admin_Pass' -e add-permission -D permission-name=FULL_CONTROL -D permission-group-dn="AD/LDAP_group_dn"
Beispiel:
nve:~ # authc_config -u Administrator -p '!Password1' -e add-permission -D permission-name=FULL_CONTROL -D permission-group-dn="CN=NetWorker_Admins,OU=DELL,dc=networker,dc=lan"
Permission FULL_CONTROL is created successfully.
nve:~ #
nve:~ # authc_config -u Administrator -p '!Password1' -e find-all-permissions
The query returns 2 records.
Permission Id Permission Name Group DN Pattern                Group DN
1             FULL_CONTROL    ^cn=Administrators,cn=Groups.*$
2             FULL_CONTROL                                    CN=NetWorker_Admins,OU=DELL,dc=networ...
Zugriff auf die NMC oder NWUI mithilfe externer Nutzerkonten
Sie sollten Zugriff auf den NMC- und NetWorker-Server mit den externen Nutzern haben, denen die entsprechende Berechtigung erteilt wurde.
NMC
NWUI:
Nach der Anmeldung wird der Nutzer in der oberen rechten Ecke des NMC angezeigt:

Weitere Informationen
Weitere Informationen finden Sie im NetWorker-Sicherheitskonfigurationsleitfaden, der verfügbar ist unter: https://www.dell.com/support/home/product-support/product/networker/docs
Konfigurationswerte:
| Servertyp | Wählen Sie LDAP aus, wenn der Authentifizierungsserver ein Linux/UNIX-LDAP-Server ist, Active Directory, wenn Sie einen Microsoft Active Directory-Server verwenden. |
| Name der Behörde | Geben Sie einen Namen für diese externe Authentifizierungsstelle an. Dieser Name kann beliebig lauten. Er dient nur der Unterscheidung zwischen anderen Autoritäten, wenn mehrere konfiguriert sind. |
| Name des Anbieterservers | Dieses Feld sollte den vollständig qualifizierten Domainnamen (FQDN) Ihres AD- oder LDAP-Servers enthalten. |
| Tenant | Mandanten können in Umgebungen verwendet werden, in denen mehr als eine Authentifizierungsmethode verwendet werden kann oder wenn mehrere Zertifizierungsstellen konfiguriert werden müssen. Standardmäßig ist der Standardmandant ausgewählt. Die Verwendung von Mandanten ändert Ihre Anmeldemethode. Melden Sie sich bei der NMC mit "domain\user" für den Standardmandanten oder "tenant\domain\user" für andere Mandanten an. |
| Domäne | Geben Sie Ihren vollständigen Domainnamen an (mit Ausnahme eines Hostnamens). In der Regel ist dies Ihr Basis-DN, der aus den Werten Ihrer Domain Component (DC) Ihrer Domain besteht. |
| Portnummer | Verwenden Sie für die LDAP- und AD-Integration Port 389. Verwenden Sie für LDAP über SSL Port 636.
Diese Ports sind Nicht-NetWorker-Standardports auf dem AD/LDAP-Server. |
| Nutzer-DN | Geben Sie den Distinguished Name (DN) eines Nutzerkontos an, das über vollständigen Lesezugriff auf das LDAP- oder AD-Verzeichnis verfügt.
Geben Sie den relativen DN des Nutzerkontos oder den vollständigen DN an, wenn Sie den im Feld Domain festgelegten Wert außer Kraft setzen. |
| Nutzer-DN-Kennwort | Geben Sie das Kennwort für das angegebene Nutzerkonto an. |
| Gruppenobjektklasse | Die Objektklasse, die Gruppen in der LDAP- oder AD-Hierarchie identifiziert.
|
| Gruppensuchpfad | Dieses Feld kann leer gelassen werden; in diesem Fall authc kann die gesamte Domain abfragen. Es müssen Berechtigungen für den NMC-/NetWorker-Serverzugriff erteilt werden, bevor sich diese Nutzer/Gruppen bei NMC anmelden und den NetWorker-Server verwalten können. Geben Sie den relativen Pfad zur Domain anstelle des vollständigen DN an. |
| Gruppenname-Attribut | Das Attribut, das den Gruppennamen identifiziert. Beispiel: cn |
| Group Member Attribute | Die Gruppenmitgliedschaft des Nutzers innerhalb einer Gruppe
|
| Benutzerobjektklasse | Die Objektklasse, die die Benutzer in der LDAP- oder AD-Hierarchie bestimmt.
Beispiel: inetOrgPerson oder user |
| Benutzersuchpfad | Wie der Gruppensuchpfad kann dieses Feld leer gelassen werden; in diesem Fall kann AUTHC die gesamte Domäne abfragen. Geben Sie den relativen Pfad zur Domain anstelle des vollständigen DN an. |
| Benutzer-ID-Attribut | Die Benutzer-ID, die mit dem Benutzerobjekt in der LDAP- oder AD-Hierarchie verbunden ist.
|
Weitere relevante Artikel:
- NetWorker: Importieren oder Ersetzen von von einer Zertifizierungsstelle signierten Zertifikaten für "AUTHC" und "NWUI" (Linux)
- NetWorker: Importieren oder Ersetzen von von einer Zertifizierungsstelle signierten Zertifikaten für "AUTHC" und "NWUI" (Windows)
- NetWorker: Importieren oder Ersetzen von von einer Zertifizierungsstelle signierten Zertifikaten für NMC
- NetWorker: AD- und LDAP-Integration und -Konfiguration (Troubleshooting-Handbuch)
Betroffene Produkte
NetWorkerProdukte
NetWorker Family, NetWorker Management ConsoleArtikeleigenschaften
Artikelnummer: 000156132
Artikeltyp: How To
Zuletzt geändert: 20 Aug. 2026
Version: 19
Antworten auf Ihre Fragen erhalten Sie von anderen Dell NutzerInnen
Support Services
Prüfen Sie, ob Ihr Gerät durch Support Services abgedeckt ist.