PowerFlex 4.8:厳格な証明書機能を有効にする方法
Summary: 多くのユーザーには、証明書のサブジェクト代替名(SAN)のIPアドレスを禁止するCAポリシーがあり、完全修飾ドメイン名(FQDN)のみが許可されています。使用するzipperまたはyumリポジトリーに関しては、証明書にIPアドレスがないことが原因で、PowerFlex Managerのロジックと競合します。PowerFlex 4.8には、証明書の厳格なルールをサポートする新機能があります。これは、パッケージ マネージャー内の新しいセキュリティ モードです。カスタム証明書またはPowerFlexアプライアンス証明書を作成する際に、お客様は標準モードと厳格モードのいずれかを選択できるようになりました。標準モードにはDNSは必要ありませんが、IPとFQDNが含まれます。また、PowerFlex Managerが入力IPをFQDNに変換してからリポジトリURLを構築するストリンジェント モードが含まれます。 ...
This article applies to
This article does not apply to
This article is not tied to any specific product.
Not all product versions are identified in this article.
Instructions
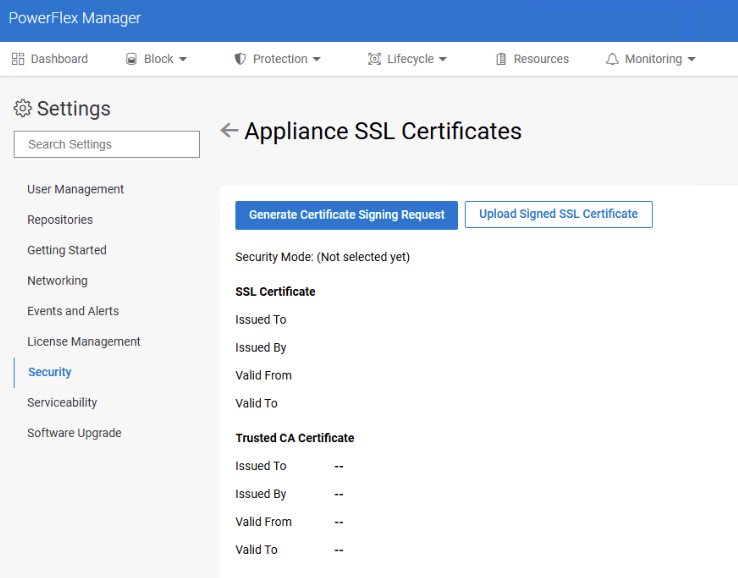
- PowerFlex Manager UI>Settings>Security>Appliance SSL Cetificateへのアクセス
- [証明書署名要求(CSR)の生成]オプションを選択します
[Appliance SSL Certificate]の[Security Mode]行に、お客様がすでにStrictentモードとStandardモードのどちらを使用しているかが表示されます。
- ポップアップで、[セキュリティ レベル]として[厳格]を選択します
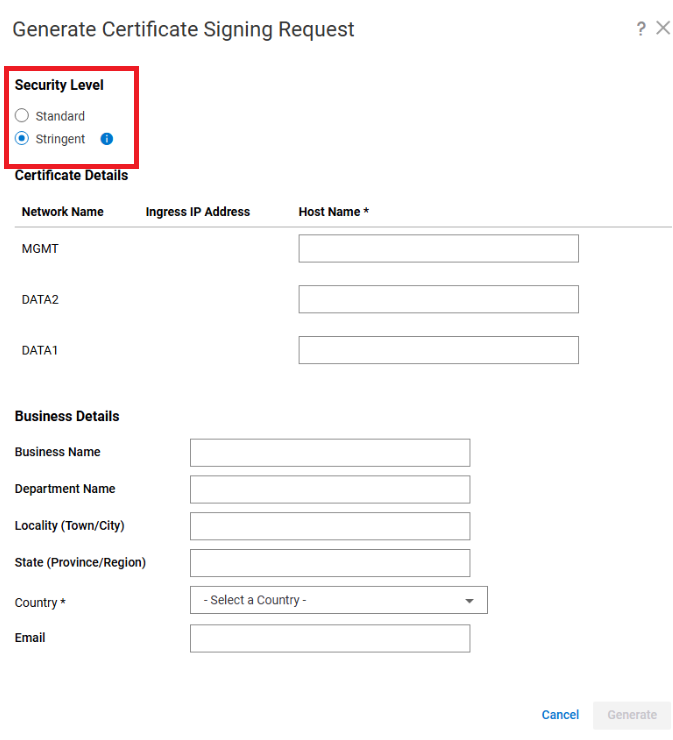
- DNSホスト名の詳細を追加します。
メモ: エントリごとに 1 つの DNS を含めることを常にお勧めします。ただし、これが不可能な場合は、管理DNSをデータエントリにも使用できます。物理的に分離されたOOBネットワークがある場合は、FQDNをOOBイングレスIPに解決するために、OOBネットワーク上のDNSエントリーが必要です。
メモ: CSRが生成されたら、[Subject Alternative Name (SAN)]セクションの内容から逸脱しないようにしてください。そうしないと、 SSL証明書のアップロードセクションで署名済み証明書をアップロードしようとしたときにエラーが表示されます。
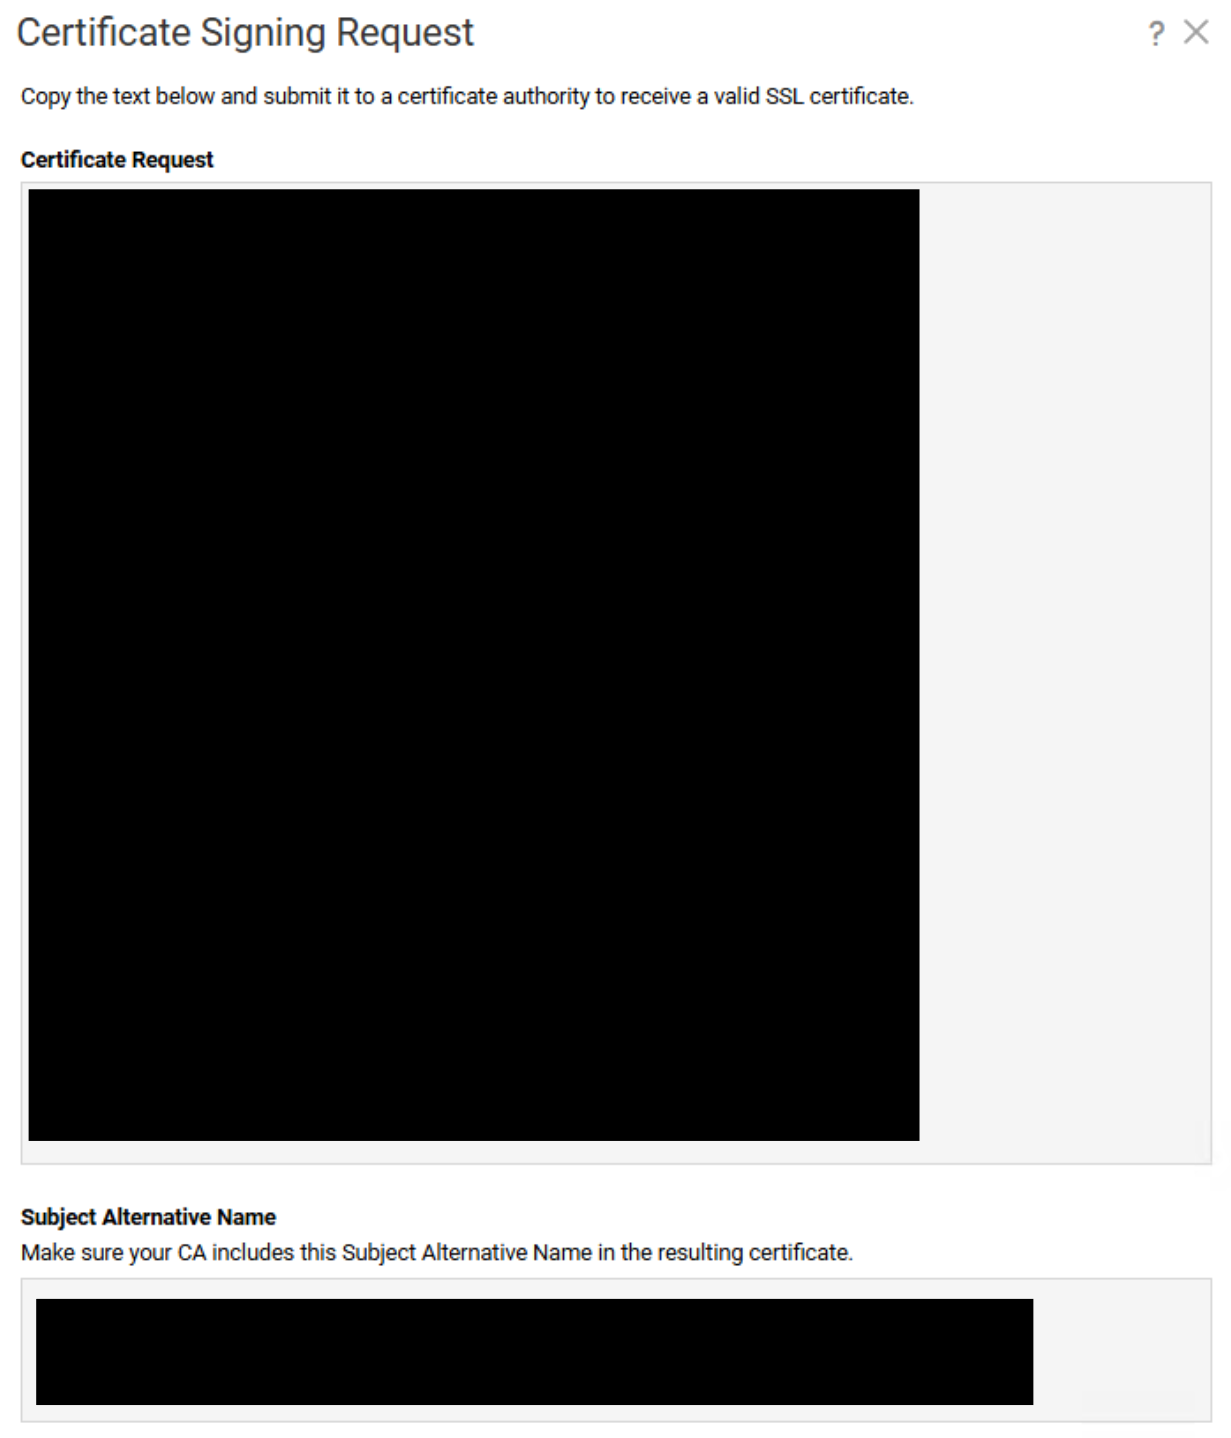
- 管理証明書をアップロードします。記事「 PowerFlex 4.X:SSL証明書チェーンに署名してPFMPにアップロードする方法(英語)」を参照してください。
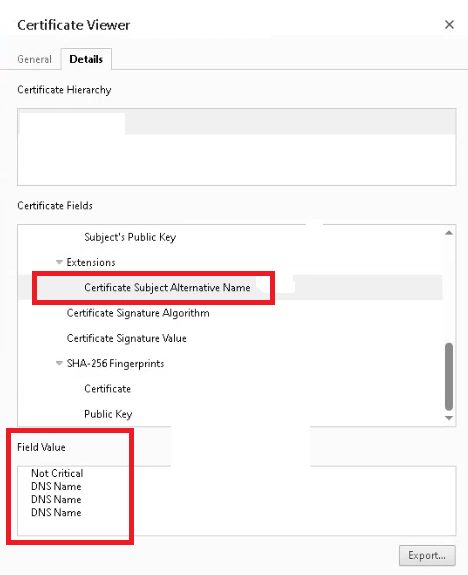
- 証明書に関連付けられているDNSホスト名を確認できます。
Affected Products
PowerFlex rack, ScaleIOArticle Properties
Article Number: 000479321
Article Type: How To
Last Modified: 31 Jul 2026
Version: 2
Find answers to your questions from other Dell users
Support Services
Check if your device is covered by Support Services.