Netskope Private Accessとは何ですか?
概要: Netskope Private Accessは、Netskopeセキュリティ クラウドの一部であり、ハイブリッドITにプライベート エンタープライズ アプリケーションを提供しゼロトラストの安全なアクセスを可能にします。
この記事は次に適用されます:
この記事は次には適用されません:
この記事は、特定の製品に関連付けられていません。
すべての製品パージョンがこの記事に記載されているわけではありません。
手順
このガイドでは、Netskope Private Accessの機能と特徴について簡単に説明します。
対象製品:
- Netskope
影響を受けるバージョン:
- リリース70以降
Netskope Private Accessは、次のような最新のリモート アクセス サービスです。
- パブリック クラウド(Amazon Web Services、Azure、Google Cloudプラットフォーム)とデータ センターの両方で、複数のネットワークにあるアプリケーションへのアクセスを可能にするために展開されます。
- ラテラル ムーブメントを伴うネットワーク アクセスの代わりに、ゼロトラストのアプリケーション レベル アクセスを提供します。
- 拡大する世界規模のフットプリントを使用するクラウド サービスとして提供されます。
Netskope Private Accessは、「サービス公開」と呼ばれる機能を使用して、これらのメリットを提供します。サービス公開によって、企業のネットワーク エッジではなくNetskopeクラウド プラットフォームを介して、エンタープライズ アプリケーションを使用できるようになります。
Netskopeクラウド プラットフォームは、エンタープライズ アプリケーションにアクセスするためのインターネット上の場所になります。ある意味では、これは非武装地帯(DMZ)のアクセス コンポーネントを外部化します。この方法を使用したリモート アクセスの外部化には、従来の仮想プライベート ネットワーク(VPN)およびプロキシ ベースのリモート アクセス アプローチに比べていくつかの利点があります。Service Publishingの全体的なアーキテクチャとサービスとしてのデリバリー モデルは、ITトレンドと一致しています。これには、サービスとしてのインフラストラクチャ、ハイブリッドIT、データ センターからのエンタープライズ アプリケーションの分散デリバリー、パブリック クラウド、ソフトウェア アズ ア サービス(SaaS)があります。
Netskope Private Accessは、SaaSやWebに安全にアクセスできるようにNetskopeのプラットフォームを拡張します。これには、データ センターとパブリック クラウドでエンタープライズ ファイアウォールの背後にあるプライベート アプリケーションへの安全なアクセスが含まれます。
Netskope Private Accessに関する一般的な質問を次に示します。
一部の質問は回答が複雑で長いため、別のページにリダイレクトされる場合があります。
VMware環境にパブリッシャーを導入するための要件を教えてください。
Netskope Private Accessのシステム要件は、導入環境によって異なります。詳細については、「Netskope Private Accessパブリッシャーのシステム要件」を参照してください。
Netskope Private Accessを正常に動作させるために必要なポートを教えてください。
| コンポーネント | URL | ポート | メモ |
|---|---|---|---|
| クライアント | gateway.npa.goskope.com
2020年2月より前: gateway.newedge.io |
TCP 443(HTTPS) | なし |
| Publisher | stitcher.npa.goskope.com
2020年2月より前: stitcher.newedge.io |
TCP 443(HTTPS)
UDP 53(DNS) |
ローカル ネットワークDNSサーバーが内部にある場合、DNSをアウトバウンドで許可する必要はありません。 |
| クライアントとパブリッシャー | ns<TENANTID>.<MP-NAME>.npa.goskope.com
2020年2月より前: ns-[TENANTID].newedge.io |
TCP 443(HTTPS) | これは、登録時にのみ必要です。 ns-1234.us-sv5.npa.goskope.com<
<MP-NAME> 変数:
|
注:
<TENANTID>[TENANTID] = お使いの環境に固有のテナントID<MP-NAME>[MP-NAME] = Netskope管理プレーンの場所- お客様の身元確認のサポートについて
<TENANTID>または<MP-NAME>「Netskopeのサポートを受ける方法」を参照してください。 - デフォルトのポートは、お使いの環境では異なる場合があります。
アプリケーションが機能するために必要なTCPおよびUDPポートが不明です。どうすればいいか教えてください。
ユーザーをアプリケーションおよびサービスに接続するには、Netskope Private Access管理者がいくつかの場所でNetskope UIでプライベート アプリ ポリシーを設定する必要があります。ここでは、既知のアプリケーションおよびサービスのタイプの構成オプションと詳細について説明します。
| アプリケーション | プロトコルとポート | 要素 |
|---|---|---|
| Webトラフィック | TCP:80、443(カスタム ポート:8080など)
UDP:80、443 |
Google Chromeは、一部のWebアプリケーションに対して、QUICプロトコル(HTTP/S over UDP)を使用します。TCPとUDPの両方にWeb参照ポートを複製することで、パフォーマンスを向上させることができます。 |
| SSH | TCP:22 | 該当なし |
| リモート デスクトップ(RDP) | TCP/UDP 3389 | 一部のWindowsリモート デスクトップ プロトコル(RDP)クライアント アプリ(Windows 10用の新しいバージョンなど)では、リモート デスクトップ接続を実行するためにUDP:3389の使用を推奨するようになりました。 |
| Windows SQL Server | TCP:1433、1434
UDP:1434 |
Windows SQL Serverのデフォルト ポートは1433ですが、環境でカスタマイズすることができます。詳細については、『Configure the Windows Firewall to Allow SQL Server Access』(https://docs.microsoft.com/en-us/sql/sql-server/install/configure-the-windows-firewall-to-allow-sql-server-access?view=sql-server-2017 )を参照してください。 |
| MySQL | TCP:3300-3306、33060
TCP:33062(管理者固有の接続用) |
一般的なMySQL接続のユースケースでは、ポート3306のみが必要ですが、一部のユーザーは追加のMySQL機能ポートを利用できます
Netskopeでは、MySQLデータベースのプライベート アプリにポート範囲を使用することを推奨しています。MySQLは、潜在的な攻撃としての到達可能性テストを検出するため、Netskope Private Accessパブリッシャーからの接続をブロックします。ポート構成内の範囲を使用すると、Netskope Private Accessパブリッシャーは、範囲内の最初のポートでのみ到達可能性チェックを実行します。これにより、MySQLがこのトラフィックを検出しないようにし、ポートのブロックを回避できます。詳細については、『MySQL Port Reference Tables』(https://dev.mysql.com/doc/mysql-port-reference/en/mysql-ports-reference-tables.html )を参照してください。 |
デフォルトのポートは、お使いの環境では異なる場合があります。
Netskope Private Accessは、上記の一般的なプロトコルおよびポート以外のプロトコルおよびポートをトンネルできますか?
はい。Netskope Private Accessは、そのリスト外のアプリケーションをトンネルすることができます。Netskope Private Accessは、TCPプロトコルとUDPプロトコルの両方、および関連するすべてのポートをサポートしていますが、1つの注目すべき例外があります。NetskopeはほとんどのDNSトラフィックをトンネリングしませんが、ポート53を介したDNSサービス(SRV)ルックアップのトンネリングをサポートしています。これは、サービスの検出に必要で、LDAP、Kerberosなどを含むさまざまなWindows Active Directoryのシナリオで使用されます。
VoIPなどのアプリケーションではたまに問題が発生する可能性がありますが、これはトンネリングが原因ではなく、設定によるものです。たとえば、接続の確立時に動的なポート割り当てを実行するアプリケーションに問題が発生する可能性があります。これは、管理者がアプリケーションのサービス側で設定するポートを事前に把握できないためです。このため、指定するポートを確認できる方法はありません。
プライベート アプリまたはサービスが利用可能かどうかを確認するためにパブリッシャーが使用するサービスとポーリング間隔を教えてください。
ポーリング間隔は約1分です。
Netskope Private Accessパブリッシャーは、プライベート アプリが到達可能かどうかを確認するために、プライベート アプリで設定されたポートへの接続を試みます。
考慮すべき重要な要素は次のとおりです。
- パブリッシャーは、ホスト名(例:jira.globex.io)とポート(例:8080)を使用してプライベート アプリを定義する場合に最もよく機能します。
- アプリに複数のポートまたはポート範囲を指定した場合、パブリッシャーは、リストまたは範囲の最初のポートを使用して、可用性を確認します。
- パブリッシャーは、ワイルドカード(* globex.io)またはCIDRブロック(10.0.1.0/24)を使用して定義されているプライベート アプリの到達可能性を確認できません。また、ポート範囲(3305~3306)を指定したアプリの到達可能性も確認しません。
初期導入中にパブリッシャーの登録トークンが破損している場合はどうなりますか。パブリッシャーでローカルにリセットすることはできますか?
登録できなかった場合(登録コードの入力中に数字が欠落していたなどの原因で)は、パブリッシャーにSSHでアクセスし、新しい登録トークンを入力します。
登録した後でパブリッシャーを別のトークンで登録することはサポートされておらず、推奨されません。このシナリオでは、パブリッシャーを再インストールします。
Netskope Private AccessはICMPトンネリングを使用できますか?
できません。Netskope Private AccessはICMPではなく、TCPとUDPのみでトンネリングします。Netskope Private Accessを介してpingまたはtracerouteを実行して、ネットワーク接続をテストすることはできません。
Netskope Private Accessは、プライベート アプリからクライアントに対して確立されたトンネリング接続をサポートしていますか?
していません。Netskope Private Accessは、プライベート アプリからクライアントに対する接続を確立するプロトコルをサポートしていません。たとえば、FTPアクティブ モードはサポートされていません。
パブリッシャー接続をプロキシ設定したりTLS終端したりできますか?
できません。パブリッシャーは、登録プロセスでSSLをピン留めし、特定の証明書に対するサーバー側の証明書認証を行います。
この場合、TLS接続を終端するプロキシがある場合は、宛先を許可リストに登録/バイパスする必要があります(*.newedge.io)。
プライベート アプリの許可リスト登録の場合、Netskope Private Accessのプライベート アプリ レベルで表示されるIPアドレスを教えてください。範囲はありますか?
プライベート アプリ ホストは、接続されているパブリッシャーのIPアドレスから発信されたものとして接続を認識します。範囲はありません。プライベート アプリ ホストに接続するために使用されるパブリッシャーの数に応じて、これらのIPアドレスをそれぞれ許可リストに登録します。
Amazon Web ServicesのパブリッシャーにSSHでアクセスする方法を教えてください。
Amazon Web Servicesに導入されている場合は、Amazonマシンイメージ(AMI)に KeyPair.pem すでに持っているもの (または新しい KeyPair.pem)をパブリッシャーのプロビジョニング中に使用します。
SSHクライアントから、次のように入力します。 ssh -i [KEYPAIR.PEM] centos@[PUBLISHER] と入力して、Enterを押します。
注:
[KEYPAIR.PEM]= あなたのためのパスKeyPair.pemファイル[PUBLISHER][パブリッシャー] = パブリッシャーの外部IPアドレス。- パブリッシャーのデフォルト ユーザー名は次のとおりです。
centos
- Amazon Web Service AMIのデフォルト ユーザー名は次のとおりです。
ec2-user
SSHを使用してパブリッシャーに正常に接続すると、対話形式のコマンド ライン インターフェイス(CLI)メニューに移動します。追加のトラブルシューティングを行うためには、オプション3を選択すると通常のUNIX CLIに移動できます。詳細については、「パブリッシャーの背後にあるプライベート アプリまたはサービスへのアクセスの問題をトラブルシューティングするための適切な方法」を参照してください。
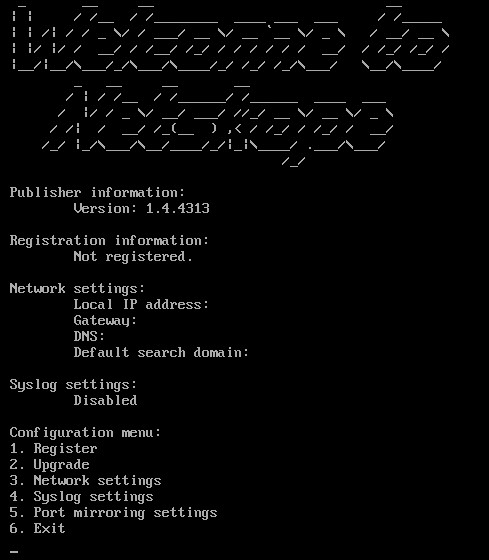
VMwareパブリッシャーにSSHでアクセスする方法を教えてください。
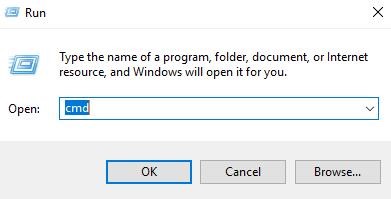
- Windowsの[スタート]メニューを右クリックして、[ファイル名を指定して実行]をクリックします。

- [ファイル名を指定して実行]のUIで、
cmdと入力して[OK]を押します。
- コマンド プロンプトで、
ssh centos@<PUBLISHER>と入力して、Enterを押します。注:<PUBLISHER>[パブリッシャー] = パブリッシャーの外部IPアドレス。- パブリッシャーのデフォルト認証情報は次のとおりです。
- ユーザー名:
centos - パスワード:
centos
- ユーザー名:
- パスワードは最初のログイン後に変更する必要があります。
同じプライベート アプリに複数のパブリッシャーがアクセス権を持つ場合、パブリッシャーはアクティブ/アクティブをサポートしていますか?
パブリッシャーは、アクティブ/パッシブ モードで動作します。すべてのトラフィックは最初のパブリッシャー宛となります(機能している/接続されている場合)。最初のパブリッシャーが停止した場合は、2番目のパブリッシャー宛に切り替えます。
パブリッシャーの背後にあるプライベート アプリまたはサービスへのアクセスの問題をトラブルシューティングするための適切な方法
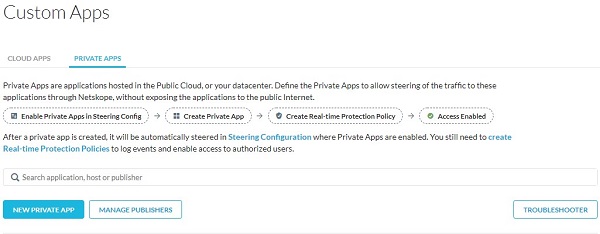
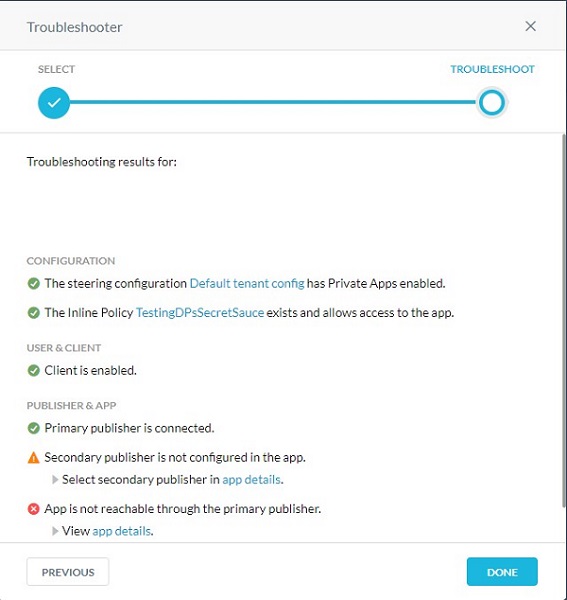
- 最初の最適なオプションは、トラブルシューティング ツールを使用することです。[PRIVATE APP]ページで[TROUBLESHOOTER]をクリックします。
- アクセスしようとしているプライベート アプリとデバイスを選択してから、[Troubleshoot]をクリックします。
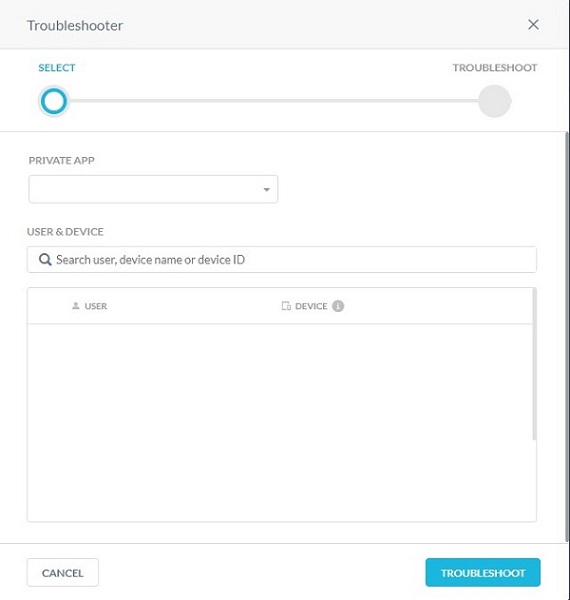
- トラブルシューティング ツールは、実行されたチェック、設定に影響する可能性のある問題、およびソリューションの各リストを表示します。
その他の情報
ビデオ
対象製品
Netskope文書のプロパティ
文書番号: 000126828
文書の種類: How To
最終更新: 01 9月 2026
バージョン: 18
質問に対する他のDellユーザーからの回答を見つける
サポート サービス
お使いのデバイスがサポート サービスの対象かどうかを確認してください。