PowerFlex 4.8:厳格な証明書機能を有効にする方法
Zhrnutie: 多くのユーザーには、証明書のサブジェクト代替名(SAN)のIPアドレスを禁止するCAポリシーがあり、完全修飾ドメイン名(FQDN)のみが許可されています。使用するzipperまたはyumリポジトリーに関しては、証明書にIPアドレスがないことが原因で、PowerFlex Managerのロジックと競合します。PowerFlex 4.8には、証明書の厳格なルールをサポートする新機能があります。これは、パッケージ マネージャー内の新しいセキュリティ モードです。カスタム証明書またはPowerFlexアプライアンス証明書を作成する際に、お客様は標準モードと厳格モードのいずれかを選択できるようになりました。標準モードにはDNSは必要ありませんが、IPとFQDNが含まれます。また、PowerFlex Managerが入力IPをFQDNに変換してからリポジトリURLを構築するストリンジェント モードが含まれます。 ...
Tento článok sa vzťahuje na
Tento článok sa nevzťahuje na
Tento článok nie je viazaný na žiadny konkrétny produkt.
V tomto článku nie sú uvedené všetky verzie produktov.
Pokyny
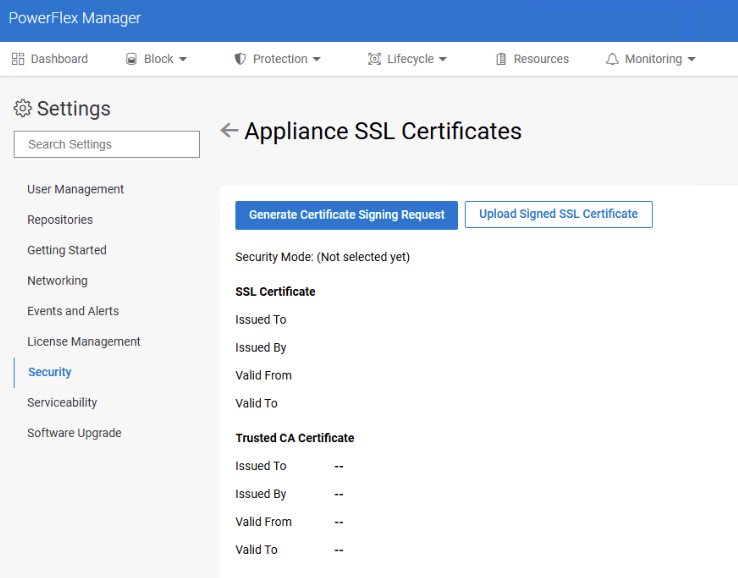
- PowerFlex Manager UI>Settings>Security>Appliance SSL Cetificateへのアクセス
- [証明書署名要求(CSR)の生成]オプションを選択します
[Appliance SSL Certificate]の[Security Mode]行に、お客様がすでにStrictentモードとStandardモードのどちらを使用しているかが表示されます。
- ポップアップで、[セキュリティ レベル]として[厳格]を選択します
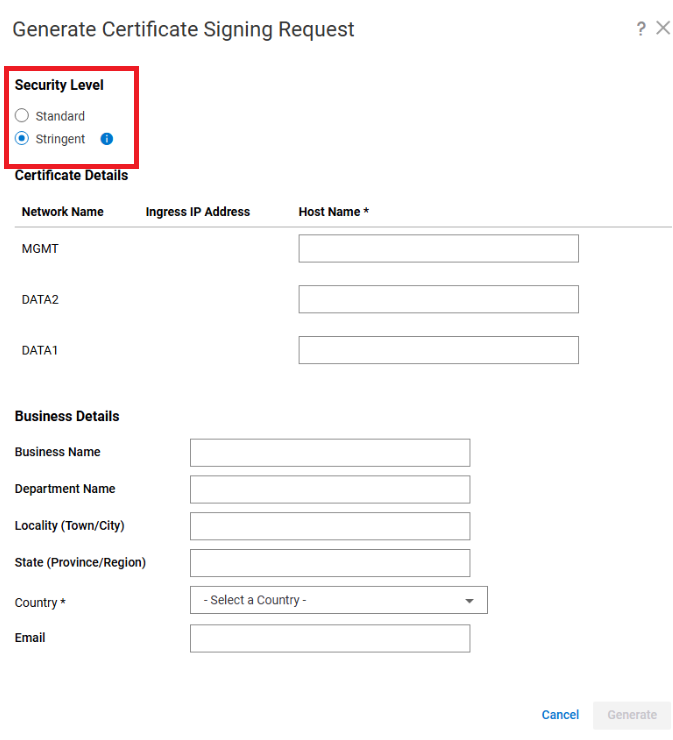
- DNSホスト名の詳細を追加します。
メモ: エントリごとに 1 つの DNS を含めることを常にお勧めします。ただし、これが不可能な場合は、管理DNSをデータエントリにも使用できます。物理的に分離されたOOBネットワークがある場合は、FQDNをOOBイングレスIPに解決するために、OOBネットワーク上のDNSエントリーが必要です。
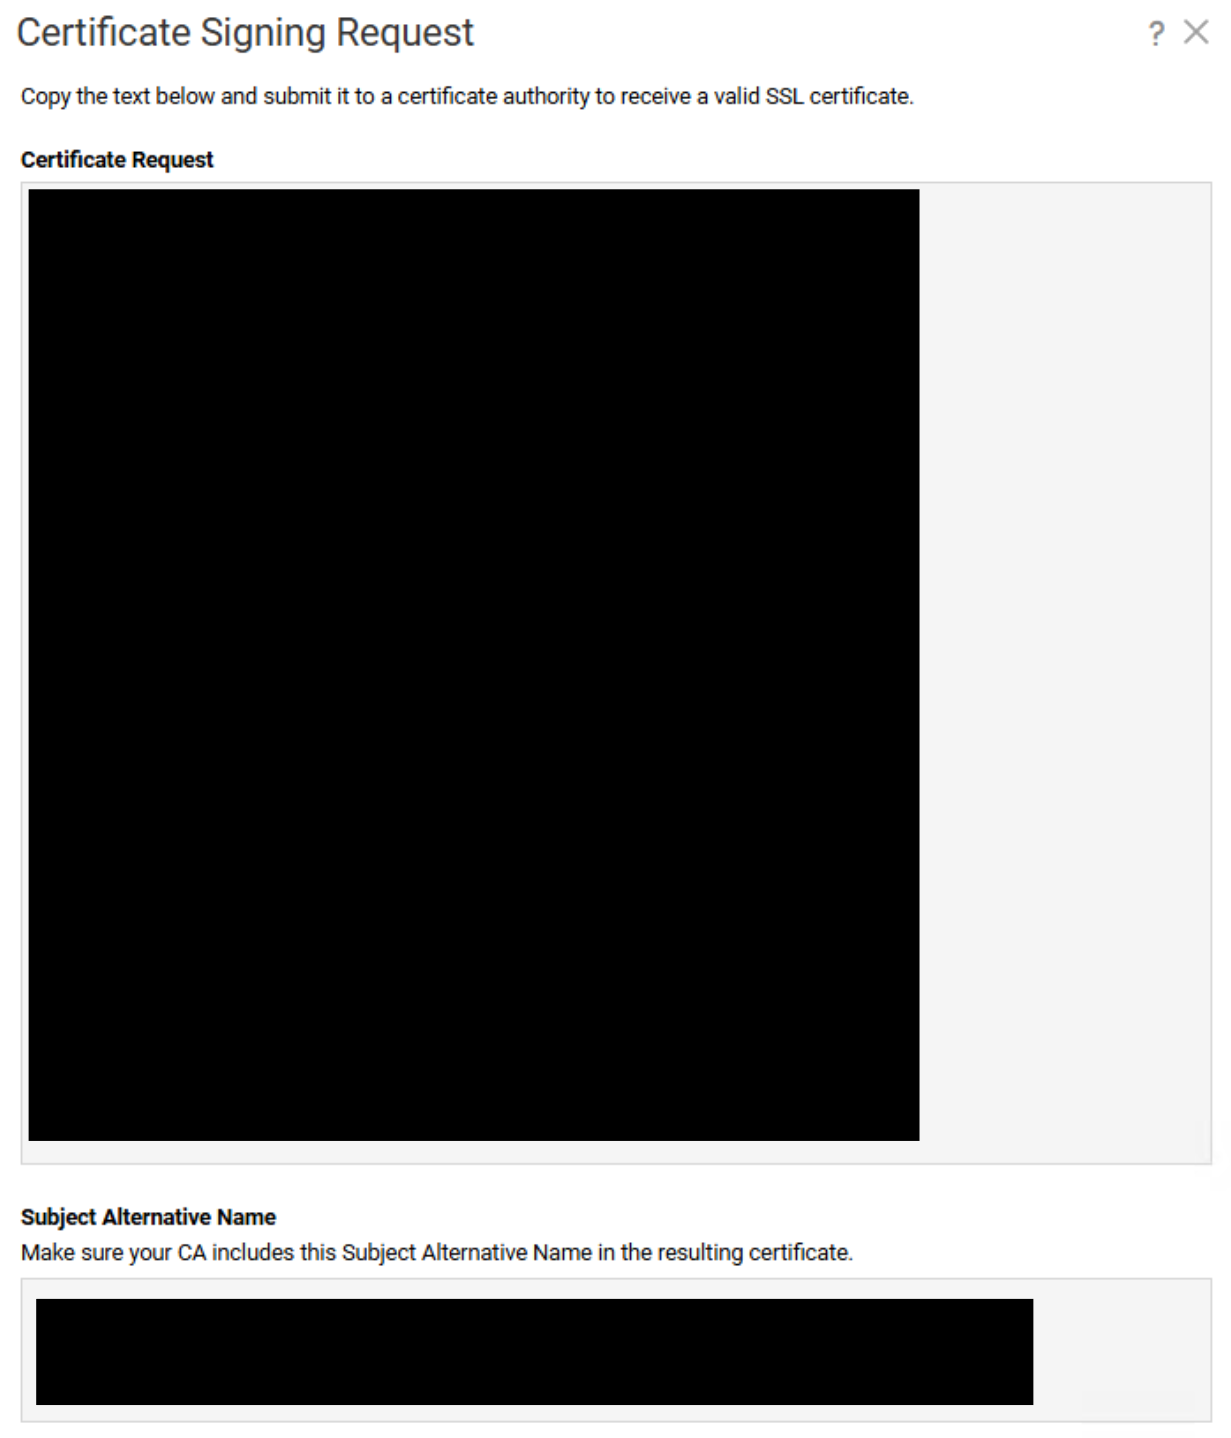
メモ: CSRが生成されたら、[Subject Alternative Name (SAN)]セクションの内容から逸脱しないようにしてください。そうしないと、 SSL証明書のアップロードセクションで署名済み証明書をアップロードしようとしたときにエラーが表示されます。
- 管理証明書をアップロードします。記事「 PowerFlex 4.X:SSL証明書チェーンに署名してPFMPにアップロードする方法(英語)」を参照してください。
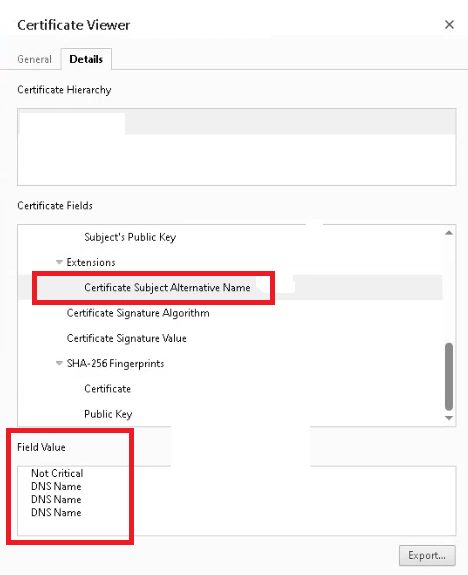
- 証明書に関連付けられているDNSホスト名を確認できます。
Dotknuté produkty
PowerFlex rack, ScaleIOVlastnosti článku
Číslo článku: 000479321
Typ článku: How To
Dátum poslednej úpravy: 31 júl 2026
Verzia: 2
Nájdite odpovede na svoje otázky od ostatných používateľov spoločnosti Dell
Služby podpory
Skontrolujte, či sa na vaše zariadenie vzťahujú služby podpory.